Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Overear
Top-Angebote
Produkte zum Begriff Overear:
-
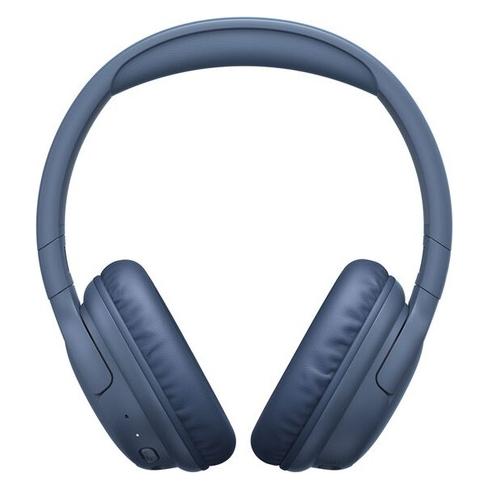
Belkin Soundf Play Anc Overear Headph Light GrDie Belkin Soundform Play ANC Over-Ear Kopfhörer sind speziell für Kinder konzipiert und bieten eine Kombination aus hochwertigem Sound und durchdachten Sicherheitsmerkmalen. Mit der aktiven Geräuschunterdrückung (ANC) können junge Nutzer ihre Inhalte ungestört geniessen, während der integrierte Lautstärkebegrenzer auf 85 dB empfindliche Ohren schützt. Diese Kopfhörer sind nicht nur für den Musikgenuss geeignet, sondern auch für Anrufe, dank des integrierten Mikrofons. Das faltbare Design und die lange Akkulaufzeit von bis zu 60 Stunden machen sie ideal für den täglichen Gebrauch und unterwegs. Die On-Ear-Bauform sorgt für einen bequemen Sitz, während der anpassbare Bügel eine individuelle Passform ermöglicht. Diese Kopfhörer sind die perfekte Wahl für junge Musikliebhaber, die Wert auf Sicherheit und Komfort legen. - Aktive Geräuschunterdrückung für ungestörten Musikgenuss - 85 dB Lautstärkebegrenzung schützt empfindliche Ohren - Bis zu 60 Stunden Akkulaufzeit für langanhaltenden Gebrauch - Faltbares Design für einfache Aufbewahrung und Transport.49,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Overear:
-
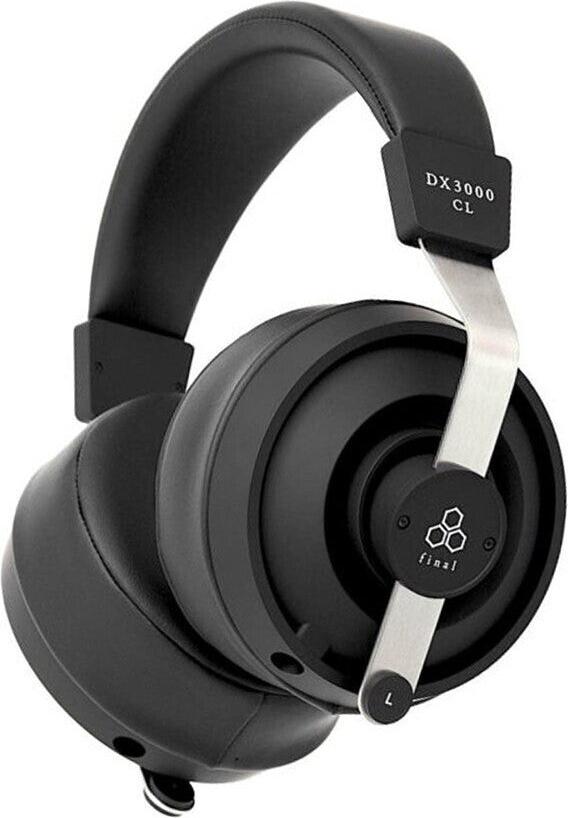
Final DX3000CL, OverEar-Hörer Closed BackFinal DX3000CL - Ein er Klassenstandard für geschlossene Kopfhörer Der DX3000CL ist ein kabelgebundener Kopfhörer der 600-Euro-Klasse, der die Möglichkeiten geschlossener Bauweisen definiert. Er richtet sich an Hörerinnen und Hörer, die musikalische Tiefe, hohen Komfort und präzise Kontrolle suchen - ohne die klanglichen Einschränkungen klassischer Closed-Back-Konzepte. Der DX3000CL widerspricht der verbreiteten Annahme, dass es im mittleren bis oberen Preissegment keine wirklich hochwertigen geschlossenen Kopfhörer gibt. Sein Ziel ist eine ausgewogene, natürliche Wiedergabe mit angenehm tiefen Frequenzen und langfristig entspannter Hörbarkeit. Ausgewogene Klangabstimmung Der DX3000CL wurde entwickelt, um die physische Tiefe und den Komfort zu liefern, den offene Kopfhörer konstruktionsbedingt nicht erreichen können. Gleichzeitig bleibt die Wiedergabe präzise, kontrolliert und musikalisch. Ein sanfter Anstieg im Tieftonbereich ab etwa 200 Hz sorgt für Druck und Substanz, ohne den Mitte599,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
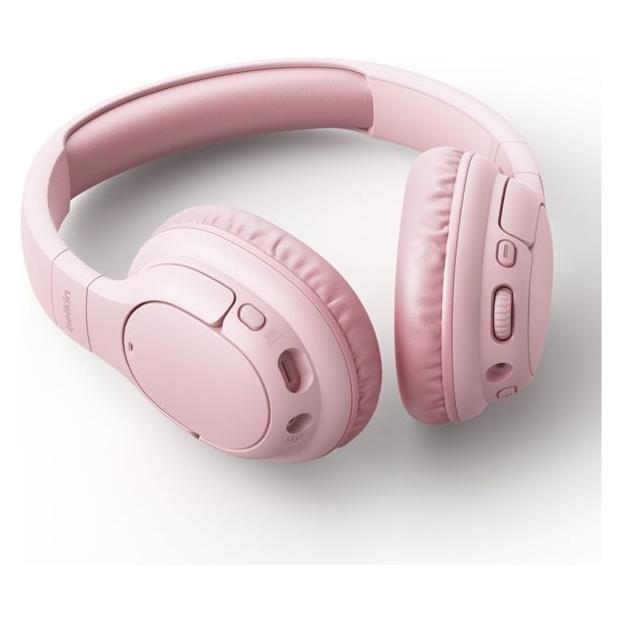
Belkin Soundf Play Anc Overear Headph PinkDie Belkin Soundform Play ANC Over-Ear Kopfhörer sind speziell für Kinder im Alter von 5 bis 12 Jahren konzipiert und bieten ein optimales Hörerlebnis. Mit der Active Noise Cancellation (ANC) Technologie können Kinder Musik, Hörbücher oder Lerninhalte ungestört geniessen, während die Lautstärke auf 85 dB begrenzt ist, um empfindliche Ohren zu schützen. Das ergonomische On-Ear-Design mit anpassbarem Bügel sorgt für einen bequemen Sitz, auch bei längeren Tragezeiten. Die Kopfhörer bieten eine beeindruckende Akkulaufzeit von bis zu 60 Stunden, was sie ideal für lange Reisen oder den Schulalltag macht. Zudem ermöglicht das faltbare Design eine einfache Mitnahme in Taschen oder Rucksäcken. Der RockStar-Modus erlaubt es, Inhalte mit einer zweiten Person zu teilen, was das Hörerlebnis noch geselliger macht. Die robuste Bauweise und der IPX4-Schutz gegen Spritzwasser machen diese Kopfhörer zu einer praktischen Wahl für aktive Kinder. - Active Noise Cancellation für ungestörtes Hören - Lautstärkebegrenzung auf 85 dB schützt empfindliche Ohren - Bis zu 60 Stunden Akkulaufzeit für lange Nutzung - Faltbares Design für einfachen Transport.49,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Overear
-
Belkin Soundf Play Anc Overear Headph Light GrDie Belkin Soundform Play ANC Over-Ear Kopfhörer sind speziell für Kinder konzipiert und bieten eine Kombination aus hochwertigem Sound und durchdachten Sicherheitsmerkmalen. Mit der aktiven Geräuschunterdrückung (ANC) können junge Nutzer ihre Inhalte ungestört geniessen, während der integrierte Lautstärkebegrenzer auf 85 dB empfindliche Ohren schützt. Diese Kopfhörer sind nicht nur für den Musikgenuss geeignet, sondern auch für Anrufe, dank des integrierten Mikrofons. Das faltbare Design und die lange Akkulaufzeit von bis zu 60 Stunden machen sie ideal für den täglichen Gebrauch und unterwegs. Die On-Ear-Bauform sorgt für einen bequemen Sitz, während der anpassbare Bügel eine individuelle Passform ermöglicht. Diese Kopfhörer sind die perfekte Wahl für junge Musikliebhaber, die Wert auf Sicherheit und Komfort legen. - Aktive Geräuschunterdrückung für ungestörten Musikgenuss - 85 dB Lautstärkebegrenzung schützt empfindliche Ohren - Bis zu 60 Stunden Akkulaufzeit für langanhaltenden Gebrauch - Faltbares Design für einfache Aufbewahrung und Transport.49,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.