Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Palm-Kurt-Der-Hai
Top-Angebote
Produkte zum Begriff Palm-Kurt-Der-Hai:
-
LEGO Ideas 21350 Der weiße HaiDas LEGO Ideas Diorama-Set stellt Der weiße Hai nach - mit einem Orca-Bootsmodell, einer aus Steinen gebauten Meerwasser-Basis und einem Der weiße Hai Hai zum Ausstellen. Dieses Sammlerset wurde für Erwachsene entwickelt und bietet eine detaillierte Kabine mit abnehmbarem Dach, um die Innendetails zu betrachten, sowie einen verstellbaren Ausleger und Takelage und ikonische Zubehörteile, um ein nostalgisches Herzstück zu bauen. Enthält 3 Minifiguren: Chief Martin Brody, Matt Hooper und Sam Quint Orca-Boot mit detaillierter Kabine und abnehmbarem Dach Aus Steinen gebaute Meerwasser-Basis, auf der der Hai das Boot angreift Bedruckte Fliese mit Chief Brodys berühmter Zeile ("You're gonna need a bigger boat") Zwei Display-Optionen: Hai, der aus dem Wasser auftaucht, oder vollständig gebaut auf eigenem Ständer Zubehör-Elemente umfassen einen Revolver, Kompass, Angelrute, Harpune, Speer und Kamera Ein displaystarkes Bauprojekt voller Charaktere, das einen ikonischen Filmmoment ins Regal oder auf den Schreibtisch bringt. Original English product title: Jaws Geeignet ab 18+ Jahren, enthält 1503 Steine. Maße: 480mm x 378mm x 94mm.164,65 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kurt Mendelssohn – Das Rätsel der PyramidenWie konnten die gewaltigen Pyramiden des Alten Ägyptens mit den damaligen technischen Mitteln errichtet werden? Der Physiker und Wissenschaftshistoriker Kurt Mendelssohn untersucht die Entstehung, Bauweise und Bedeutung dieser außergewöhnlichen Monumente. Dabei betrachtet er die Pyramiden nicht nur aus archäologischer und historischer Sicht, sondern bezieht auch technische und gesellschaftliche Zusammenhänge ein. Er hinterfragt traditionelle Erklärungen und entwickelt eigene Thesen zur Organisation und Entwicklung des Pyramidenbaus. Das verständlich geschriebene Sachbuch verbindet Ägyptologie, Geschichte und Ingenieurwissenschaften. Es richtet sich an alle, die mehr über das Alte Ägypten und eines seiner größten architektonischen Rätsel erfahren möchten. Produktdetails Titel: Das Rätsel der Pyramiden Autor: Kurt Mendelssohn Produkttyp: Sachbuch Themen: Pyramiden, Altes Ägypten und Archäologie Einband: Gebundene Ausgabe Sprache: Deutsch16,12 €*Versand: 6,49 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Palm-Kurt-Der-Hai:
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Palm-Kurt-Der-Hai
-
LEGO Ideas 21350 Der weiße HaiDas LEGO Ideas Diorama-Set stellt Der weiße Hai nach - mit einem Orca-Bootsmodell, einer aus Steinen gebauten Meerwasser-Basis und einem Der weiße Hai Hai zum Ausstellen. Dieses Sammlerset wurde für Erwachsene entwickelt und bietet eine detaillierte Kabine mit abnehmbarem Dach, um die Innendetails zu betrachten, sowie einen verstellbaren Ausleger und Takelage und ikonische Zubehörteile, um ein nostalgisches Herzstück zu bauen. Enthält 3 Minifiguren: Chief Martin Brody, Matt Hooper und Sam Quint Orca-Boot mit detaillierter Kabine und abnehmbarem Dach Aus Steinen gebaute Meerwasser-Basis, auf der der Hai das Boot angreift Bedruckte Fliese mit Chief Brodys berühmter Zeile ("You're gonna need a bigger boat") Zwei Display-Optionen: Hai, der aus dem Wasser auftaucht, oder vollständig gebaut auf eigenem Ständer Zubehör-Elemente umfassen einen Revolver, Kompass, Angelrute, Harpune, Speer und Kamera Ein displaystarkes Bauprojekt voller Charaktere, das einen ikonischen Filmmoment ins Regal oder auf den Schreibtisch bringt. Original English product title: Jaws Geeignet ab 18+ Jahren, enthält 1503 Steine. Maße: 480mm x 378mm x 94mm.164,65 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kurt Mendelssohn – Das Rätsel der PyramidenWie konnten die gewaltigen Pyramiden des Alten Ägyptens mit den damaligen technischen Mitteln errichtet werden? Der Physiker und Wissenschaftshistoriker Kurt Mendelssohn untersucht die Entstehung, Bauweise und Bedeutung dieser außergewöhnlichen Monumente. Dabei betrachtet er die Pyramiden nicht nur aus archäologischer und historischer Sicht, sondern bezieht auch technische und gesellschaftliche Zusammenhänge ein. Er hinterfragt traditionelle Erklärungen und entwickelt eigene Thesen zur Organisation und Entwicklung des Pyramidenbaus. Das verständlich geschriebene Sachbuch verbindet Ägyptologie, Geschichte und Ingenieurwissenschaften. Es richtet sich an alle, die mehr über das Alte Ägypten und eines seiner größten architektonischen Rätsel erfahren möchten. Produktdetails Titel: Das Rätsel der Pyramiden Autor: Kurt Mendelssohn Produkttyp: Sachbuch Themen: Pyramiden, Altes Ägypten und Archäologie Einband: Gebundene Ausgabe Sprache: Deutsch16,12 €*Versand: 6,49 €Sichere Weiterleitung zum Anbieter
-
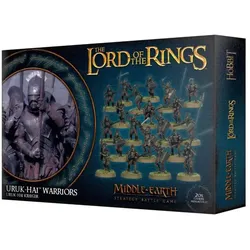
Games Workshop Herr der Ringe/Der Hobbit Uruk-Hai KriegerWenn Orks die abscheulichsten Kreaturen Mittelerdes sind, so sind die Uruk-hai die gefährlichste Subspezies. Gemeine Orks sind krummbeinig und feige, die Uruk-hai sind starke, muskelbepackte, aufrechte Krieger mit Kampfgeschick und Mut. Sie tragen flammengeschmiedete Rüstungen und brutale Klingen aus den Schmieden Isengarts in den Krieg gegen die Freien Völker Mittelerdes. Land und Besitz, Heim und Familie interessieren sie nicht, ihr einziger Ansporn sind der endlose Krieg und der Geschmack von Menschenfleisch. Dieses Kunststoffset enthält 32 Teile, aus denen sich 20 Krieger der Uruk-hai bauen lassen: 10 mit Schwert und Schild und 10 mit Pike. Das Set enthält 20 Rundbases (25 mm). Die Miniaturen sind unbemalt und müssen zusammengebaut werden. Wir empfehlen die Verwendung von Citadel-Kunststoffkleber und Citadel-Farben. © 2020 New Line Productions, Inc. Alle Rechte vorbehalten. Der Herr der Ringe: Die Gefährten, Der Herr der Ringe: Die Zwei Türme, Der Herr der Ringe: Die Rückkehr des Königs und die Namen der Charaktere, Gegenstände, Ereignisse und Orte darin sind Marken der The Saul Zaentz Company d/b/a Middle-earth Enterprises unter Lizenz an New Line Productions, Inc. © Warner Bros. Entertainment Inc. Alle Rechte vorhehalten. DER HOBBIT: EINE UNERWARTETE REISE, DER HOBBIT: SMAUGS EINÖDE, DER HOBBIT: DIE SCHLACHT DER FÜNF HEERE und die Namen der Charaktere, Gegenstände, Ereignisse und Orte darin sind Marken der The Saul Zaentz Company d/b/a Middle-earth Enterprises unter Lizenz an New Line Productions, Inc. (s20)41,00 €*Versand: 4,80 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.