Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Pancake-Games-Die-magischen
Top-Angebote
Produkte zum Begriff Pancake-Games-Die-magischen:
-
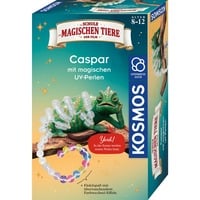
Kosmos Die Schule der magischen Tiere - Caspar mit magischen UV-PerlenWarnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Altersempfehlung: ab 8 Jahren Jetzt wird es magisch! Denn hier sorgen UV-Perlen mit Farbwechseleffekt für Aha-Momente mit Caspar, dem Chamäleon aus der erfolgreichen Filmreihe. In einfachen Schritten basteln Kinder ihren ganz eigenen Caspar und verzieren seinen Körper und den Schwanz mit großen Perlen und erleben, wie sie im Sonnenlicht ganz plötzlich ihre Farbe ändern. Auf einen Blick ThemenweltBiologie Empfohlenes Alter in Jahren (mind.)8 Jahr(e) Empfohlene AltersgruppeKind Vorgeschlagenes GeschlechtJunge/Mädchen Empfohlenes Alter in Jahren (max.)12 Jahr(e) Produktbeschreibung Auch ein kleiner Schlüsselanhänger und ein Diorama sind Teil der Bastel- und Experimentieraufgaben, die leicht verständlich in der Anleitung erklärt werden. Zusammen mit den Infos zu UV-Strahlung, Sonnenschutz und Farbwechseln in der Natur ein tolles Set für Fans von „Die Schule der ...11,40 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
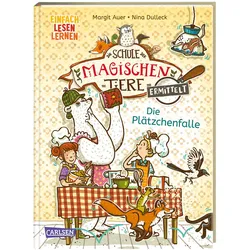
Die Schule der magischen Tiere ermittelt 6: Die PlätzchenfalleMit dem Buch „Die Schule der magischen Tiere ermittelt 6: Die Plätzchenfalle“ von Margit Auer tauchen Leseanfänger in ein spannendes Detektivabenteuer ein. In diesem Kinderkrimi gilt es, einen kniffligen Fall rund um verschwundene Plätzchen zu lösen. geeignet für Grundschüler und Leseanfänger ab 6 Jahren Hardcover-Ausgabe aus dem Carlsen Verlag Teil der beliebten Buchreihe „Die Schule der magischen Tiere“ Die Geschichte ist speziell für Kinder der ersten Klasse konzipiert und unterstützt das Lesenlernen auf unterhaltsame Weise. Gemeinsam mit den bekannten Charakteren und ihren magischen Tieren wird das Rätsel um die geheimnisvolle Plätzchenfalle gelöst. Die liebevollen Illustrationen von Nina Dulleck begleiten den Text und machen das Buch zu einem tollen Leseerlebnis für Jungen und Mädchen.10,00 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Pancake-Games-Die-magischen:
-
Game Factory - Die Magischen SchlüsselBei dem Gesellschaftsspiel „Die Magischen Schlüssel“ von Game Factory begeben sich die Spielenden auf eine abenteuerliche Suche nach den Schlüsseln, um eine geheimnisvolle Truhe zu öffnen. Das Spiel ist für Kinder ab 6 Jahren geeignet und wurde als Kinderspiel des Jahres 2024 ausgezeichnet. für 2-4 Personen Spieldauer von circa 15 Minuten ausgezeichnet als Kinderspiel des Jahres 2024 spannendes Würfelspiel mit einfachen Regeln In diesem Spiel führt der Weg durch den magischen Schlüsselwald, wo es gilt, mit etwas Würfelglück die passenden Schlüssel für die Schatztruhe zu finden. Die Spielenden bewegen sich über Weg-Felder und stellen sich den Herausforderungen des Würfelwaldes. Jeder Wurf entscheidet darüber, ob wertvolle Kristalle als Belohnung winken oder ob Risiken eingegangen werden müssen. Zeigen die Würfel ein Mond-Symbol, endet der Zug mit einer „Guten Nacht“. Wer wagt einen weiteren Wurf und wer sichert lieber seine bisherigen Erfolge? Nur wer die richtigen Schlüssel sammelt, kann am Ende das Schloss der Truhe knacken und den verborgenen Schatz für sich beanspruchen.24,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kosmos Die Schule der magischen Tiere - Caspar mit magischen UV-PerlenWarnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Altersempfehlung: ab 8 Jahren Jetzt wird es magisch! Denn hier sorgen UV-Perlen mit Farbwechseleffekt für Aha-Momente mit Caspar, dem Chamäleon aus der erfolgreichen Filmreihe. In einfachen Schritten basteln Kinder ihren ganz eigenen Caspar und verzieren seinen Körper und den Schwanz mit großen Perlen und erleben, wie sie im Sonnenlicht ganz plötzlich ihre Farbe ändern. Auf einen Blick ThemenweltBiologie Empfohlenes Alter in Jahren (mind.)8 Jahr(e) Empfohlene AltersgruppeKind Vorgeschlagenes GeschlechtJunge/Mädchen Empfohlenes Alter in Jahren (max.)12 Jahr(e) Produktbeschreibung Auch ein kleiner Schlüsselanhänger und ein Diorama sind Teil der Bastel- und Experimentieraufgaben, die leicht verständlich in der Anleitung erklärt werden. Zusammen mit den Infos zu UV-Strahlung, Sonnenschutz und Farbwechseln in der Natur ein tolles Set für Fans von „Die Schule der ...11,40 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Pancake-Games-Die-magischen
-
Die Schule der magischen Tiere ermittelt 6: Die PlätzchenfalleMit dem Buch „Die Schule der magischen Tiere ermittelt 6: Die Plätzchenfalle“ von Margit Auer tauchen Leseanfänger in ein spannendes Detektivabenteuer ein. In diesem Kinderkrimi gilt es, einen kniffligen Fall rund um verschwundene Plätzchen zu lösen. geeignet für Grundschüler und Leseanfänger ab 6 Jahren Hardcover-Ausgabe aus dem Carlsen Verlag Teil der beliebten Buchreihe „Die Schule der magischen Tiere“ Die Geschichte ist speziell für Kinder der ersten Klasse konzipiert und unterstützt das Lesenlernen auf unterhaltsame Weise. Gemeinsam mit den bekannten Charakteren und ihren magischen Tieren wird das Rätsel um die geheimnisvolle Plätzchenfalle gelöst. Die liebevollen Illustrationen von Nina Dulleck begleiten den Text und machen das Buch zu einem tollen Leseerlebnis für Jungen und Mädchen.10,00 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Die Schule der magischen Tiere - 01: Die Schule der magischen Tiere (Hörspiel) - Preis vom 02.11.2026 20:28:08 hBinding : Audio CD, Label : Karussell (Universal Music), Publisher : Karussell (Universal Music), NumberOfDiscs : 1, NumberOfItems : 1, medium : Audio CD, releaseDate : 2018-01-26, artists : Die Schule der magischen Tiere3,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.