Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
In welchen Filmen wurde die Morgenstimmung von Peer Gynt gespielt?
Die Morgenstimmung von Peer Gynt, komponiert von Edvard Grieg, wurde in verschiedenen Filmen verwendet. Ein bekanntes Beispiel ist der Film "Der Exorzist" von 1973, in dem das Stück während einer Szene gespielt wird. Es wurde auch in anderen Filmen wie "Der große Diktator" von Charlie Chaplin und "Apocalypse Now" von Francis Ford Coppola verwendet. **
In welchen Filmen wurde die Morgenstimmung von Peer Gynt gespielt?
Die Morgenstimmung von Peer Gynt, komponiert von Edvard Grieg, wurde in mehreren Filmen verwendet. Ein bekanntes Beispiel ist der Film "Der Exorzist" aus dem Jahr 1973, in dem das Stück während einer Morgenrunde im Central Park gespielt wird. Es wurde auch in anderen Filmen wie "Die Truman Show" und "Der Pate" verwendet. **

Ähnliche Suchbegriffe für Peer-Gynt-Suiten-1-2
Top-Angebote
Produkte zum Begriff Peer-Gynt-Suiten-1-2:
-
Schott Grieg Peer Gynt KlavierSchott Edvard Grieg Peer Gynt: arrangiert für Klavier, bearbeitet von Hans-Günter Heumann, leichter bis mittlerer Schwierigkeitsgrad, ISBN 9783795726836, ISMN 9790001216098, ED 23594, 23 x 30,5 cm, 32 Seiten, in deutscher und englischer Sprache19,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Annette Betz Verlag Peer GyntAnnette Betz Verlag Peer Gynt – Die Konzertsuiten von Edvard Grieg zum Schauspiel von Henrik Ibsen: aus der Reihe "Das musikalische Bilderbuch", von Marko Simsa und Doris Eisenburger, für Kinder ab 5 Jahren, Hardcover, ISBN 9783219118001, 24,5 x 30,5 cm, 32 Seiten, inkl. Begleit-CD oder Streaming mit Musik und Text, in deutscher Sprache24,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Neeme Järvi - Peer Gynt Suiten 1,2/Holberg Suite/+ (Classical Choice) - Preis vom 25.10.2026 20:24:27 hBrand : JÄRVI, NEEME/GSO, Binding : Audio CD, Label : Deutsche Grammophon (Universal), Publisher : Deutsche Grammophon (Universal), NumberOfDiscs : 1, Feature : Record Label : Deutsche Grammophon, medium : Audio CD, publicationDate : 2008-01-01, releaseDate : 2008-01-25, artists : Neeme Järvi, Gso, composers : Edvard Grieg3,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Peer-Gynt-Suiten-1-2:
-
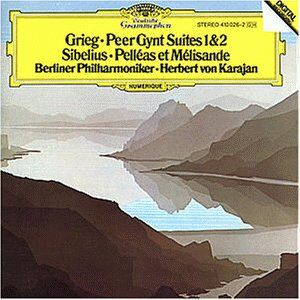
Herbert von Karajan - Peer Gynt Suiten 1 & 2 / Pelleas et Melisande - Preis vom 25.10.2026 20:24:27 hBrand : KARAJAN, HERBERT VON/BP, Binding : Audio CD, Label : Deutsche Grammophon Production (Universal), Publisher : Deutsche Grammophon Production (Universal), NumberOfDiscs : 1, PackageQuantity : 1, Feature : Record Label : Deutsche Grammophon, medium : Audio CD, publicationDate : 1984-01-01, releaseDate : 1983-05-03, artists : Herbert von Karajan, Edvard Grieg/Jean Sibelius4,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schott Grieg Peer Gynt KlavierSchott Edvard Grieg Peer Gynt: arrangiert für Klavier, bearbeitet von Hans-Günter Heumann, leichter bis mittlerer Schwierigkeitsgrad, ISBN 9783795726836, ISMN 9790001216098, ED 23594, 23 x 30,5 cm, 32 Seiten, in deutscher und englischer Sprache19,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
In welchen Filmen wurde die Morgenstimmung von Peer Gynt gespielt?
Die Morgenstimmung von Peer Gynt, komponiert von Edvard Grieg, wurde in verschiedenen Filmen verwendet. Ein bekanntes Beispiel ist der Film "Der Exorzist" von 1973, in dem das Stück während einer Szene gespielt wird. Es wurde auch in anderen Filmen wie "Der große Diktator" von Charlie Chaplin und "Apocalypse Now" von Francis Ford Coppola verwendet. **
-
In welchen Filmen wurde die Morgenstimmung von Peer Gynt gespielt?
Die Morgenstimmung von Peer Gynt, komponiert von Edvard Grieg, wurde in mehreren Filmen verwendet. Ein bekanntes Beispiel ist der Film "Der Exorzist" aus dem Jahr 1973, in dem das Stück während einer Morgenrunde im Central Park gespielt wird. Es wurde auch in anderen Filmen wie "Die Truman Show" und "Der Pate" verwendet. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Peer-Gynt-Suiten-1-2
-
Annette Betz Verlag Peer GyntAnnette Betz Verlag Peer Gynt – Die Konzertsuiten von Edvard Grieg zum Schauspiel von Henrik Ibsen: aus der Reihe "Das musikalische Bilderbuch", von Marko Simsa und Doris Eisenburger, für Kinder ab 5 Jahren, Hardcover, ISBN 9783219118001, 24,5 x 30,5 cm, 32 Seiten, inkl. Begleit-CD oder Streaming mit Musik und Text, in deutscher Sprache24,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Neeme Järvi - Peer Gynt Suiten 1,2/Holberg Suite/+ (Classical Choice) - Preis vom 25.10.2026 20:24:27 hBrand : JÄRVI, NEEME/GSO, Binding : Audio CD, Label : Deutsche Grammophon (Universal), Publisher : Deutsche Grammophon (Universal), NumberOfDiscs : 1, Feature : Record Label : Deutsche Grammophon, medium : Audio CD, publicationDate : 2008-01-01, releaseDate : 2008-01-25, artists : Neeme Järvi, Gso, composers : Edvard Grieg3,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Universal Edition Grieg Peer Gynt ViolinUniversal Edition Edvard Grieg Peer Gynt 4 Stücke für 2 Violinen und Klavier: vier Stücke aus Peer Gynt bearbeitet für zwei Violinen, mit Klavierbegleitung, Barbara Dobretsberger, leichter Schwierigkeitsgrad, ISBN 9783702403102, ISMN 9790008042478, UE 30324, 10 / 4 / 4 Seiten, 23 x 30,5 cm17,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Peer Gynt op. 46, Fachbücher von Edvard GriegDie Partitur "Peer Gynt op. 46" von Edvard Grieg ist ein herausragendes Werk der klassischen Musik, das in einer ansprechenden Hardcover-Ausgabe präsentiert wird. Diese Edition umfasst die Suite Nr. 1 und bietet sowohl die vollständige Partitur als auch die Stimmen, was sie zu einem wertvollen Werkzeug für Musikliebhaber, Studierende und Fachleute macht. Die klare und präzise Aufbereitung der musikalischen Inhalte ermöglicht eine einfache Handhabung und ein besseres Verständnis der Komposition. Die hochwertige Druckqualität und die sorgfältige Gestaltung tragen dazu bei, dass dieses Werk sowohl für das Studium als auch für Aufführungen geeignet ist. Die Veröffentlichung im Jahr 2009 bringt einen modernen Zugang zu einem zeitlosen Klassiker, der in der geisteswissenschaftlichen und künstlerischen Betrachtung von Musik eine bedeutende Rolle spielt. Diese Edition richtet sich an ein Publikum, das sowohl an künstlerischer Interpretation als auch an technischer Präzision interessiert ist.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.