Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Pen-Gryffindor
Top-Angebote
Produkte zum Begriff Pen-Gryffindor:
-
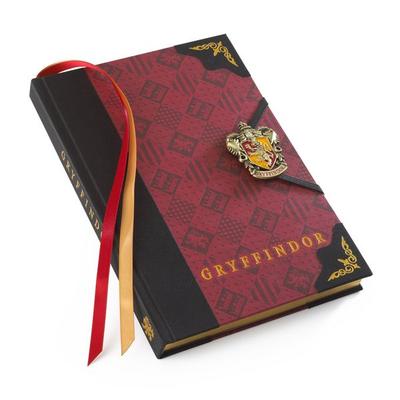
Gryffindor TagebuchDas Gryffindor Tagebuch Ist Ideal Für Fans Der Beliebten Zaubererwelt. Es Bietet Viel Platz Für Notizen, Gedanken Und Kreative Ideen. Das Tagebuch Ist Ein Tolles Geschenk Für Alle, Die Ihre Liebe Zur Magie Und Abenteuer Festhalten Möchten. Perfekt...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lesezeichen GryffindorGryffindor Ist Die Heimat Furchtloser Herzen Und Kluger Köpfe – Geprägt Von Mut, Tapferkeit Und Dem Festen Willen, Niemals Aufzugeben. Dieses Lesezeichen Lässt Sie Ihren Gryffindor-stolz Zeigen Und Ihre Eigenen Abenteuer Festhalten.7,39 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Ist Gryffindor Slytherin? - Nein, Gryffindor ist nicht Slytherin.
Nein, Gryffindor ist nicht Slytherin. Die beiden Häuser sind in der Welt von Harry Potter sehr unterschiedlich. Gryffindor steht für Tapferkeit, Mut und Hilfsbereitschaft, während Slytherin für List, Ehrgeiz und Durchsetzungsvermögen bekannt ist. Die Schülerinnen und Schüler dieser Häuser haben oft unterschiedliche Werte und Eigenschaften. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Pen-Gryffindor:
-
Lamy safari Harry Potter Special Edition Fountain Pen - GryffindorLamy Safari Harry Potter Special Edition Füllfederhalter - Gryffindor Die kultige Lamy-Safari ist in den magischen Bann von Harry Potter geraten, mit vier neuen Editionen, die jeweils die vier Häuser Gryffindor, Hufflepuff, Slytherin und Ravenclaw repräsentieren. Jeder Stift wird standardmäßig mit einer mittleren Spitze geliefert und enthält das Hausschild auf dem Stiftclip. Auf dem mattschwarzen Gehäuse des Stifts ist der Name des Hauses auf dem Stiftschaft eingraviert. Die Edelstahlfeder enthält eine Gravur einer Feder. Der Stift wird in einer Lamy-Präsentationsbox mit 1 blauen Tintenpatrone geliefert. Der Lamy Safari Harry Potter Special Edition Gryffindor Füllfederhalter spiegelt die roteFarbe wider, die mit dem Haus verbunden ist, und das Schild enthält den Löwe, das Wahrzeichen des Hauses.75,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
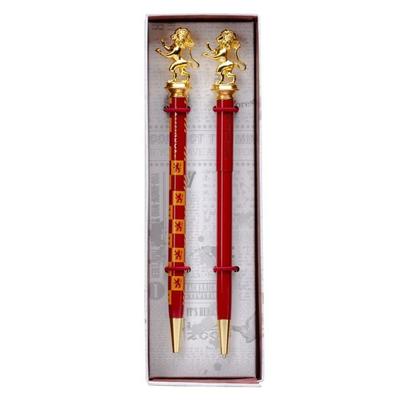
Harry Potter: Gryffindor Pen and Pencil Set (Set of 2)Includes Pen And Mechanical Pencil: One Of Each Essential Writing Instrument That Looks Good In Your Home Office Or Adds Flare To Your School Supplies. Gryffindor(tm) Design: This Classically Inspired Design Features Gryffindor(tm) House Colors And...23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gryffindor TagebuchDas Gryffindor Tagebuch Ist Ideal Für Fans Der Beliebten Zaubererwelt. Es Bietet Viel Platz Für Notizen, Gedanken Und Kreative Ideen. Das Tagebuch Ist Ein Tolles Geschenk Für Alle, Die Ihre Liebe Zur Magie Und Abenteuer Festhalten Möchten. Perfekt...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Pen-Gryffindor
-
Lesezeichen GryffindorGryffindor Ist Die Heimat Furchtloser Herzen Und Kluger Köpfe – Geprägt Von Mut, Tapferkeit Und Dem Festen Willen, Niemals Aufzugeben. Dieses Lesezeichen Lässt Sie Ihren Gryffindor-stolz Zeigen Und Ihre Eigenen Abenteuer Festhalten.7,39 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Zauberstab Ständer GryffindorDer Zauberstab Ständer Gryffindor Ist Ein Praktisches Accessoire Für Fans Der Magischen Welt. Er Bietet Eine Stilvolle Möglichkeit, Zauberstäbe Sicher Zu Präsentieren Und Aufzubewahren. Ideal Für Sammler Und Liebhaber Der Gryffindor-häuser. Ein...34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warner Schal "Gryffindor"Warner Schal Gryffindor – zehn Punkte für Gryffindor! Mit Ihrem tollen Modegeschmack sichern Sie sich garantiert den Hauspokal!Besonderheiten: mit Gryffindor-Wappen-Applikation, mit Fransen an den SchalabschlüssenLieferumfang: SchalGrößenhinweis: Länge Schal (ohne Fransen) ca. 156 cm, Länge Schal (mit Fransen) ca. 178 cmFarbe: rot/gelbStoffart: AcrylwolleMaterial: 100 % PolyacrylOb auf der Fan-Tribüne beim Quidditch, beim Spaziergang über die Ländereien von Hogwarts oder beim wilden Besenritt – dieser weiche Gryffindor-Schal hält große und kleine Zauberer und Hexen wohlig-warm. Wandeln Sie in den Fußstapfen berühmter Zauberer wie Harry Potter, Ron Weasley und Hermine Granger und stürzen Sie sich mit dem Harry-Potter-Schal ohne zu zögern kopfüber in ein magisches Abenteuer; immerhin steht das Haus Gryffindor für Mut, Tapferkeit und Entschlossenheit!22,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist Gryffindor Slytherin? - Nein, Gryffindor ist nicht Slytherin.
Nein, Gryffindor ist nicht Slytherin. Die beiden Häuser sind in der Welt von Harry Potter sehr unterschiedlich. Gryffindor steht für Tapferkeit, Mut und Hilfsbereitschaft, während Slytherin für List, Ehrgeiz und Durchsetzungsvermögen bekannt ist. Die Schülerinnen und Schüler dieser Häuser haben oft unterschiedliche Werte und Eigenschaften. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.