Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Pflanzenöl
Top-Angebote
Produkte zum Begriff Pflanzenöl:
-
Speick Pflanzenöl-Seife SternAus reinen Pflanzenölen - mild und pflegend. Der saisonal verfügbare Seifenstern wird in bewährter Seifensieder-Tradition aus hochwertigen reinen Pflanzenölen hergestellt. Die Seife enthält eine pflegende Wachscreme, Kräuterzusätze und eine Duftkomposition mit ätherischen Ölen. Sie ist besonders hautmild und pflegt die Haut weich und geschmeidig. Auch in kaltem oder lauwarmem Wasser schäumt die Seife sahnig und fein.1,99 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
alviana Pflanzenöl-Seife LemongrasFeiner Zitrusduft für die Sinne. In dieser alviana Seife sorgt Lemongrasöl für fruchtige Erfrischung schon beim Händewaschen. Hochwertige pflanzliche Öle und ausgewählte natürliche Rohstoffe sind die Basis für ihre milde Reinigungswirkung. Die alviana Pflanzenölseife Lemongras ist ideal für die häufige Anwendung.1,69 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
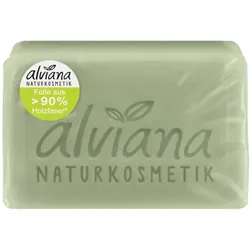
alviana Pflanzenöl-Seife OliveUnentbehrlich in jedem Badezimmer. Diese alviana Seife wird aus hochwertigen pflanzlichen Ölen und mit natürlichen Rohstoffen hergestellt – für eine milde Reinigung der Hände. Eine Seife mit Olivenöl, perfekt für die häufige Anwendung.1,89 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Pflanzenöl:
-
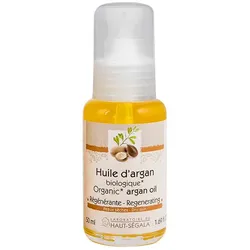
Pure Pflanzenöl - ArganArganöl stammt aus der Frucht des Arganbaums, einem jahrhundertealten und gesunden Baum, der hauptsächlich an der marokkanischen Westküste wächst. Die Frucht des Arganbaums ist ein Schatz der Berber, die dieses Öl, das sehr reich an Unverseifbaren und Vitamin E ist, reichlich verwenden, und hat zahlreiche regenerative Tugenden. In der kosmetischen Pflege wird es verwendet, um trockene Haut zu erweichen und zu pflegen und Hautunreinheiten zu reduzieren. Vor dem Shampoo aufgetragen, stärkt und macht es trockenes Haar weich. Anwendung: Morgens und/oder abends nach dem Abschminken/Reinigen der Haut ein paar Tropfen Öl sanft auf Gesicht und/oder Körper einmassieren. Tragen Sie abends einige Tropfen dieses Öls als besonders sanften Make-up-Entferner auf. Dieses Öl kann auch für das Haar in einem Ölbad verwendet werden: Tränken Sie Ihr Haar (von der Kopfhaut bis zu den Spitzen) mit diesem Öl. Mindestens 30 Minuten oder über Nacht (für maximale Ergebnisse) einwirken lassen, dann shampoonieren oder als Abschlussbehandlung: Einige Tropfen nach My Shampoo auf das feuchte oder trockene Haar auftragen, vorzugsweise nur auf die Längen und Spitzen. Tipps: In der täglichen Pflege mit leichten Strichen auf Gesicht und Körper auftragen. Dieses Öl wird vor der Haarwäsche verwendet und stärkt und macht trockenes Haar weich. Es kann auch als Serum gegen trockene Spitzen verwendet werden. Mit Rhassoul und Wasser gemischt ergibt es eine reinigende Maske für Gesicht und Haare.16,63 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
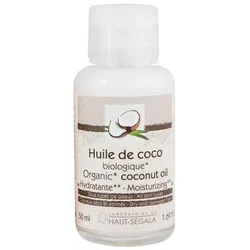
Pure Pflanzenöl - KokosBio-Kokos-Pflanzenöl wird besonders wegen seines betörenden und süßen Duftes geschätzt. Seine ganze Besonderheit kommt von der Laurinsäure. Diese Fettsäure dringt tief in die Haarfaser ein, um trockenes, geschädigtes Haar zu reparieren und zu schützen. Für stumpfes Haar stärkt es und stellt den Glanz wieder her. Als Maske oder als tägliche Behandlung an den Spitzen aufgetragen, wird Ihr Haar glänzend und seidig. Dieses Öl wirkt auch Wunder bei lockigem und krausem Haar. Nährend, feuchtigkeitsspendend und beruhigend, wird es der Verbündete trockener, geschädigter und empfindlicher Haut sein. Es hinterlässt seinen gierigen, exotischen und zarten Duft auf der Haut. Kokosöl ist bei Raumtemperatur fest, zögern Sie nicht, die Flasche vor Gebrauch unter heißes Wasser zu halten. Anwendung: Morgens und/oder abends nach dem Abschminken/Reinigen der Haut ein paar Tropfen Öl sanft auf Gesicht und/oder Körper einmassieren. Tragen Sie abends einige Tropfen dieses Öls als besonders sanften Make-up-Entferner auf. Dieses Öl kann auch für das Haar in einem Ölbad verwendet werden: Tränken Sie Ihr Haar (von der Kopfhaut bis zu den Spitzen) mit diesem Öl. Mindestens 30 Minuten oder über Nacht (für maximale Ergebnisse) einwirken lassen, dann shampoonieren oder als Abschlussbehandlung: Einige Tropfen nach My Shampoo auf das feuchte oder trockene Haar auftragen, vorzugsweise nur auf die Längen und Spitzen. Tipps: Mischen Sie für eine natürliche Anti-Läuse-Behandlung die gleiche Menge Neemöl mit Kokosnussöl. Auf das gesamte Haar auftragen und ca. 30 Minuten einwirken lassen. Führen Sie den Läusekamm durch und spülen Sie ihn dann mit dem üblichen Shampoo aus.13,78 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Speick Pflanzenöl-Seife SternAus reinen Pflanzenölen - mild und pflegend. Der saisonal verfügbare Seifenstern wird in bewährter Seifensieder-Tradition aus hochwertigen reinen Pflanzenölen hergestellt. Die Seife enthält eine pflegende Wachscreme, Kräuterzusätze und eine Duftkomposition mit ätherischen Ölen. Sie ist besonders hautmild und pflegt die Haut weich und geschmeidig. Auch in kaltem oder lauwarmem Wasser schäumt die Seife sahnig und fein.1,99 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Pflanzenöl
-
alviana Pflanzenöl-Seife LemongrasFeiner Zitrusduft für die Sinne. In dieser alviana Seife sorgt Lemongrasöl für fruchtige Erfrischung schon beim Händewaschen. Hochwertige pflanzliche Öle und ausgewählte natürliche Rohstoffe sind die Basis für ihre milde Reinigungswirkung. Die alviana Pflanzenölseife Lemongras ist ideal für die häufige Anwendung.1,69 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
alviana Pflanzenöl-Seife OliveUnentbehrlich in jedem Badezimmer. Diese alviana Seife wird aus hochwertigen pflanzlichen Ölen und mit natürlichen Rohstoffen hergestellt – für eine milde Reinigung der Hände. Eine Seife mit Olivenöl, perfekt für die häufige Anwendung.1,89 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
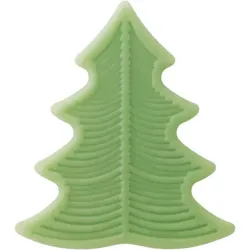
Speick Pflanzenöl-Seife TanneAus reinen Pflanzenölen - mild und pflegend. Die saisonal verfügbare Seifentanne wird in bewährter Seifensieder-Tradition aus hochwertigen reinen Pflanzenölen hergestellt. Die Seife enthält eine pflegende Wachscreme und eine Duftkomposition mit ätherischen Ölen. Sie ist besonders hautmild und pflegt die Haut weich und geschmeidig. Auch in kaltem oder lauwarmem Wasser schäumt die Seife sahnig und fein.1,99 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
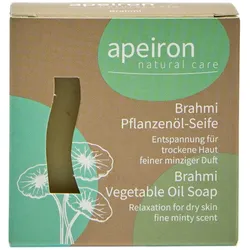
Pflanzenöl-Seife - Brahmi 100gDie Brahmi Pflanzenöl-Seife reinigt Haut und Haar sanft und eignet sich besonders für trockene und pflegebedürftige Haut. Die Rezeptur mit Brahmi und grüner Tonerde entfernt Verschmutzungen schonend und hinterlässt ein angenehm sauberes und gepflegtes Hautgefühl. Der fein-minzige Duft verleiht der täglichen Reinigung eine erfrischende und wohltuende Note. Die Seife kann sowohl für die Reinigung von Händen und Körper als auch zur Haarwäsche verwendet werden. Besonders trockenes, sprödes und pflegebedürftiges Haar fühlt sich nach der Anwendung angenehm gereinigt und gepflegt an. Ideal für die tägliche Anwendung und für alle, die eine vielseitige Pflanzenöl-Seife mit einem frischen, dezenten Duft bevorzugen.7,94 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.