Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
Wie hoch ist das Einstiegsgehalt bei Phoenix Contact Feinbau?
Das Einstiegsgehalt bei Phoenix Contact Feinbau kann je nach Position und Qualifikation variieren. Es liegt jedoch im Durchschnitt bei etwa 40.000 bis 50.000 Euro brutto pro Jahr. **

Ähnliche Suchbegriffe für Phoenix-Contact-Gebäudemanagementsystem-DR-S-JSON
Top-Angebote
Produkte zum Begriff Phoenix-Contact-Gebäudemanagementsystem-DR-S-JSON:
-
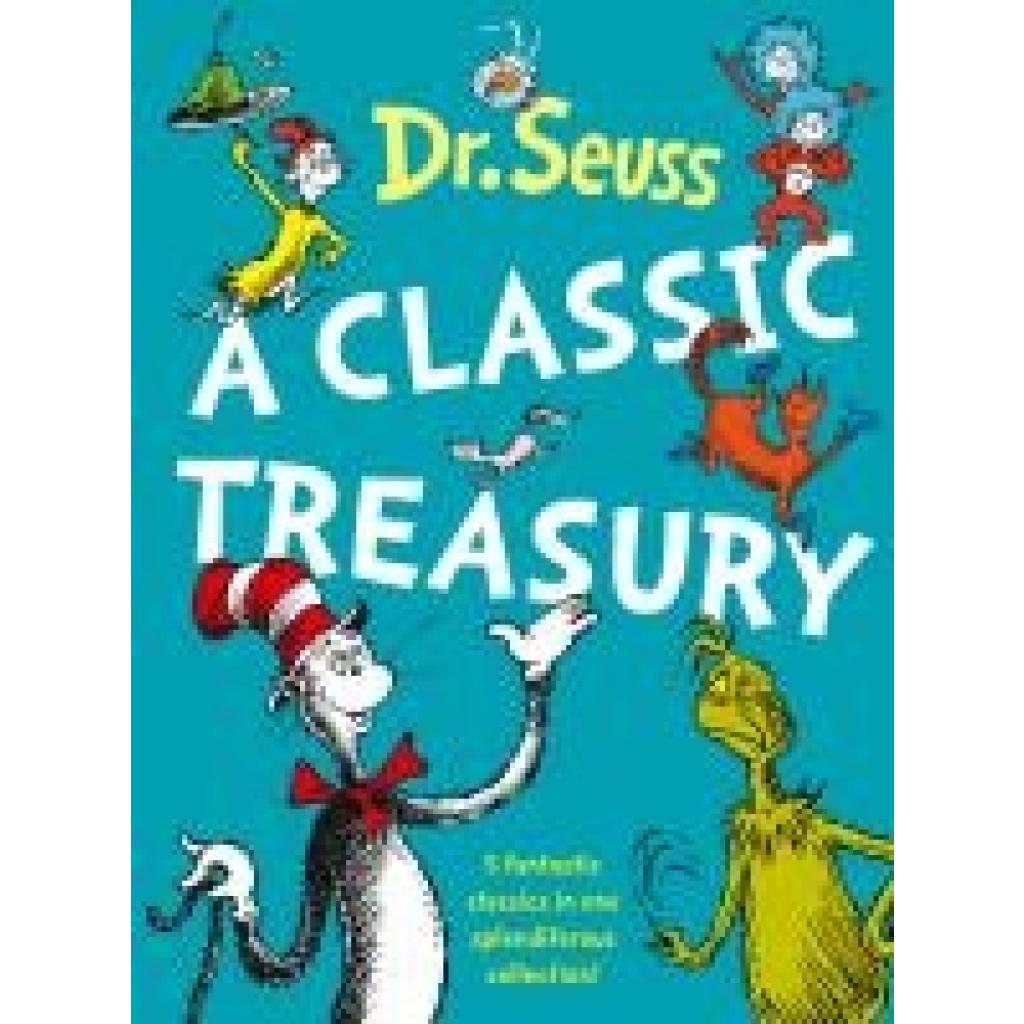
Seuss, Dr.: Dr. Seuss: A Classic TreasuryDr. Seuss: A Classic Treasury , A wonderful gift, featuring five of the hilarious classics that made Dr Seuss one of the best-loved children's authors; "The Cat In The Hat, The Cat In The Hat Comes Back, Green Eggs & Ham, Fox In Socks" and "How The Grinch Stole Christmas". Ages: 4+. , > , Erscheinungsjahr: 20061106, Produktform: Leinen, Autoren: Seuss, Dr., Illustrator: Seuss, Dr., Seitenzahl/Blattzahl: 320, Abbildungen: chiefly Illustrations, Themenüberschrift: JUVENILE FICTION / Classics, Keyword: literacy;funny;fun;hilarious;rhyme;rhyming;verse;luck;learning to read;mishap;nonsense;preschool;early years;toddler;story telling for young children, Fachschema: Bilderbuch / Englisch~Englisch / Bilderbuch~Englische Bücher / Kinderliteratur, Jugendliteratur / Bilderbuch~Abzählreim~Kinderreim~Nursery Rhyme~Reim / Kinderreim, Fachkategorie: Kinder/Jugendliche: Klassische Literatur~Frühe Kindheit: Reime und Wortspiele~Kinder/Jugendliche: Lustige Romane~Kinder/Jugendliche: Geschichten in Reimform, Bildungszweck: für den Primarbereich~National Curriculum Early Years (England und Wales), Interesse Alter: empfohlenes Alter: ab 4 Jahre~Für Kinder von 0 bis 36 Monate~empfohlenes Alter: ab 3 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 0, bis Alter: 5, Imprint-Titels: HarperCollins Children's Books, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, Fachkategorie: Bilderbücher: Menschen, Figuren, Charaktere, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Harper Collins Publ. UK, Verlag: Harper Collins Publ. UK, Länge: 271, Breite: 202, Höhe: 27, Gewicht: 1079, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: SINGAPUR (SG), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seuss, Dr: Dr. Seuss Beginner Book Collection 2Dr. Seuss Beginner Book Collection 2 , The Cat in the Hat Comes Back; Dr. Seuss's ABC; I Can Read with My Eyes Shut!; Oh, the Thinks You Can Think!; Oh Say Can You Say? , > , Erscheinungsjahr: 201109, Produktform: Leinen, Titel der Reihe: Beginner Books(R)##, Autoren: Seuss, Dr, Seitenzahl/Blattzahl: 288, Abbildungen: FULL COLOR, Themenüberschrift: JUVENILE FICTION / Concepts / Alphabet, Keyword: cat in the hat;box set;dr seuss books;dr seuss books collection;kindergarten books;early reader books;sight word books;preschool books;first grade reading books;early reader books kindergarten;kindergarten reading books;level 1 reading books;learn to read books;beginner reading books for kindergarten;reading books for 1st graders;first reader books;kids books ages 4-6;learn to read books for kids 3-5;level 2 reading books;baby book set;children books 1-3;beginning reader books, Fachschema: Englische Bücher / Kinderliteratur, Jugendliteratur~Englisch / Kinderliteratur, Jugendliteratur~Kinder- u. Jugendliteratur / Englisch~Kinder- u. Jugendliteratur / Kinderliteratur / Erstes Lesealter, Vorschulalter~Alphabet / Bilderbuch, Sachbilderbuch, Fachkategorie: Frühe Kindheit: Buchstaben & Wörter~Kinder/Jugendliche: Gegenwartsliteratur, Interesse Alter: empfohlenes Alter: ab 6 Jahre~empfohlenes Alter: ab 5 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 5, bis Alter: 8, Imprint-Titels: Random House Books for Young Readers, Warengruppe: HC/Kinder- und Jugendbücher/Erstlesealter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 176, Höhe: 53, Gewicht: 1238, Produktform: Gebunden, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie wird ein JSON Web Token überprüft?
Ein JSON Web Token (JWT) wird überprüft, indem der Server den Token entschlüsselt und die darin enthaltenen Informationen überprüft. Dazu wird der geheime Schlüssel verwendet, der beim Erstellen des Tokens verwendet wurde. Der Server überprüft auch die Signatur des Tokens, um sicherzustellen, dass es nicht manipuliert wurde. Wenn der Token gültig ist, kann der Server die darin enthaltenen Informationen verwenden, um den Benutzer zu authentifizieren und seine Anfragen zu autorisieren. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Phoenix-Contact-Gebäudemanagementsystem-DR-S-JSON:
-
Seuss, Dr.: Dr. Seuss: A Classic TreasuryDr. Seuss: A Classic Treasury , A wonderful gift, featuring five of the hilarious classics that made Dr Seuss one of the best-loved children's authors; "The Cat In The Hat, The Cat In The Hat Comes Back, Green Eggs & Ham, Fox In Socks" and "How The Grinch Stole Christmas". Ages: 4+. , > , Erscheinungsjahr: 20061106, Produktform: Leinen, Autoren: Seuss, Dr., Illustrator: Seuss, Dr., Seitenzahl/Blattzahl: 320, Abbildungen: chiefly Illustrations, Themenüberschrift: JUVENILE FICTION / Classics, Keyword: literacy;funny;fun;hilarious;rhyme;rhyming;verse;luck;learning to read;mishap;nonsense;preschool;early years;toddler;story telling for young children, Fachschema: Bilderbuch / Englisch~Englisch / Bilderbuch~Englische Bücher / Kinderliteratur, Jugendliteratur / Bilderbuch~Abzählreim~Kinderreim~Nursery Rhyme~Reim / Kinderreim, Fachkategorie: Kinder/Jugendliche: Klassische Literatur~Frühe Kindheit: Reime und Wortspiele~Kinder/Jugendliche: Lustige Romane~Kinder/Jugendliche: Geschichten in Reimform, Bildungszweck: für den Primarbereich~National Curriculum Early Years (England und Wales), Interesse Alter: empfohlenes Alter: ab 4 Jahre~Für Kinder von 0 bis 36 Monate~empfohlenes Alter: ab 3 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 0, bis Alter: 5, Imprint-Titels: HarperCollins Children's Books, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, Fachkategorie: Bilderbücher: Menschen, Figuren, Charaktere, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Harper Collins Publ. UK, Verlag: Harper Collins Publ. UK, Länge: 271, Breite: 202, Höhe: 27, Gewicht: 1079, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: SINGAPUR (SG), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie hoch ist das Einstiegsgehalt bei Phoenix Contact Feinbau?
Das Einstiegsgehalt bei Phoenix Contact Feinbau kann je nach Position und Qualifikation variieren. Es liegt jedoch im Durchschnitt bei etwa 40.000 bis 50.000 Euro brutto pro Jahr. **
-
Wie wird ein JSON Web Token überprüft?
Ein JSON Web Token (JWT) wird überprüft, indem der Server den Token entschlüsselt und die darin enthaltenen Informationen überprüft. Dazu wird der geheime Schlüssel verwendet, der beim Erstellen des Tokens verwendet wurde. Der Server überprüft auch die Signatur des Tokens, um sicherzustellen, dass es nicht manipuliert wurde. Wenn der Token gültig ist, kann der Server die darin enthaltenen Informationen verwenden, um den Benutzer zu authentifizieren und seine Anfragen zu autorisieren. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Phoenix-Contact-Gebäudemanagementsystem-DR-S-JSON
-
Seuss, Dr: Dr. Seuss Beginner Book Collection 2Dr. Seuss Beginner Book Collection 2 , The Cat in the Hat Comes Back; Dr. Seuss's ABC; I Can Read with My Eyes Shut!; Oh, the Thinks You Can Think!; Oh Say Can You Say? , > , Erscheinungsjahr: 201109, Produktform: Leinen, Titel der Reihe: Beginner Books(R)##, Autoren: Seuss, Dr, Seitenzahl/Blattzahl: 288, Abbildungen: FULL COLOR, Themenüberschrift: JUVENILE FICTION / Concepts / Alphabet, Keyword: cat in the hat;box set;dr seuss books;dr seuss books collection;kindergarten books;early reader books;sight word books;preschool books;first grade reading books;early reader books kindergarten;kindergarten reading books;level 1 reading books;learn to read books;beginner reading books for kindergarten;reading books for 1st graders;first reader books;kids books ages 4-6;learn to read books for kids 3-5;level 2 reading books;baby book set;children books 1-3;beginning reader books, Fachschema: Englische Bücher / Kinderliteratur, Jugendliteratur~Englisch / Kinderliteratur, Jugendliteratur~Kinder- u. Jugendliteratur / Englisch~Kinder- u. Jugendliteratur / Kinderliteratur / Erstes Lesealter, Vorschulalter~Alphabet / Bilderbuch, Sachbilderbuch, Fachkategorie: Frühe Kindheit: Buchstaben & Wörter~Kinder/Jugendliche: Gegenwartsliteratur, Interesse Alter: empfohlenes Alter: ab 6 Jahre~empfohlenes Alter: ab 5 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 5, bis Alter: 8, Imprint-Titels: Random House Books for Young Readers, Warengruppe: HC/Kinder- und Jugendbücher/Erstlesealter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 176, Höhe: 53, Gewicht: 1238, Produktform: Gebunden, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.