Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Plugins
Top-Angebote
Produkte zum Begriff Plugins:
-
Tuned Plugins Tuned ReverbTuned Plugins Tuned Reverb (ESD); Reverb-Plugin; Pre-Delay zur Anpassung des zeitlichen Versatzes vor Einsatz des Nachhalls zur Verbesserung der Stimmklarheit; Time-Regelung von 150 ms bis 6 s für kurze Reflexionen bis lange Reverb-Tails; Width-Expansion zur Erweiterung der Stereoabbildung; Body- und Air-Regler zur gezielten Anreicherung von Wärme, Fülle, Klarheit und Brillanz; Blend-Kontrolle zur stufenlosen Abstimmung von Dry- und Wet-Anteil für natürliche Einbettung im Mix29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simeth, Florian: WordPress - Plugins, Themes und Blöcke entwickelnWordPress - Plugins, Themes und Blöcke entwickeln , Ideal für den Einstieg und fortgeschrittene User , Sport-Stoßdämpfer > Sportfederung , Erscheinungsjahr: 20220908, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Simeth, Florian, Seitenzahl/Blattzahl: 1006, Themenüberschrift: COMPUTERS / Web / Content Management Systems, Keyword: Word-Press; CMS; Web-Entwicklung Webentwicklung; Buch Bücher lernen; Full-Site-Editing; Content Management System; Plug-ins; Web-Design Webdesign; HTML5 CSS3 PHP JavaScript; Hand-Buch Bücher Lernen Grundlagen Tutorials Tipps Workshops Wissen, Fachschema: Social Media~Social Network~Soziales Netzwerk~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung~Internet / Programmierung~Internet~Surfen (Internet), Fachkategorie: Soziale Medien / Soziale Netzwerke~Unternehmenssoftware~Webprogrammierung~Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Management von IT- und Informationssystemen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 239, Breite: 186, Höhe: 62, Gewicht: 1962, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0040, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 273900849,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tuned Plugins Vocal TuneTuned Plugins VocalTune (ESD); Tonhöhenkorrektur-Plugin; Echtzeit-Pitch-Correction mit 0-Latenz-Engine; Scale- und Key-Auswahl mit Dur- und Moll-Presets sowie Referenztuning A=440 Hz; zwei Tuning-Modi: Transparent Mode für natürliche Korrektur und Modern Mode für kreative, hart klingende Effekte; Tune-Speed-Regelung von subtil bis hart getuned; Formant-Control zur Anpassung des Stimmcharakters in heller oder tiefer Richtung; Vibrato-Control für stimmliche Modulation; optimiert für Live- und Studioeinsatz39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Hit Factory Plugins HitVerbThe Hit Factory Plugins HitVerb (ESD); Faltungshall; Faltungshall der berühmten Aufnahmeräume der Hit Factory Studios; 12 verschiedene Räume aus den Hit Factory-Studios in aller Welt; drei Mikrofonoptionen zur Auswahl; Kontrollmöglichkeiten wie Low-Cut- und High-Cut-Filter, Nachhallzeit, sowie Hinzufügen oder Entfernen eines Teppichs auf dem Boden;199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Plugins:
-
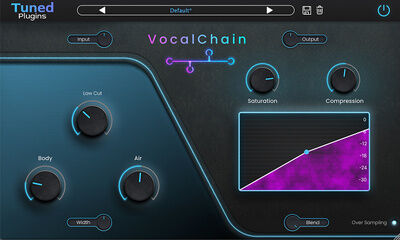
Tuned Plugins Vocal ChainTuned Plugins Vocal Chain (ESD); Vocal-Processing-Plugin; EQ-Sektion für stimmoptimiertes Frequenz-Shaping; One-Knob-Kompression für schnelle dynamische Kontrolle mit klarer Präsenz; One-Knob-Sättigung zur Erzeugung harmonischer Wärme mit analogem Klangverhalten; Blend-Regler zur stufenlosen Wet/Dry-Mischung für natürliche Ergebnisse; Oversampling für hochauflösende und artefaktarme Verarbeitung39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tuned Plugins Smooth SibilanceTuned Plugins Smooth Sibilance (ESD); De-Esser-Plugin; präzise Sibilanz-Erkennung zur gezielten Reduktion von S-, T- und SH-Lauten ohne Verlust an Klarheit; frequenzselektive Steuerung zur exakten Festlegung des Bearbeitungsbereichs; anpassbarer Reduktionsumfang für verschiedene Stimmcharaktere; visuelle Echtzeit-Anzeige für Gain-Reduktion und Frequenzfokus; dynamische Parameter mit Threshold, Speed und Ratio für formbares De-Essing ohne Pumpen; Input-, Output- und Auto-Gain zur Pegelanpassung und konsistentem Processing8,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Tuned Plugins Tuned ReverbTuned Plugins Tuned Reverb (ESD); Reverb-Plugin; Pre-Delay zur Anpassung des zeitlichen Versatzes vor Einsatz des Nachhalls zur Verbesserung der Stimmklarheit; Time-Regelung von 150 ms bis 6 s für kurze Reflexionen bis lange Reverb-Tails; Width-Expansion zur Erweiterung der Stereoabbildung; Body- und Air-Regler zur gezielten Anreicherung von Wärme, Fülle, Klarheit und Brillanz; Blend-Kontrolle zur stufenlosen Abstimmung von Dry- und Wet-Anteil für natürliche Einbettung im Mix29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simeth, Florian: WordPress - Plugins, Themes und Blöcke entwickelnWordPress - Plugins, Themes und Blöcke entwickeln , Ideal für den Einstieg und fortgeschrittene User , Sport-Stoßdämpfer > Sportfederung , Erscheinungsjahr: 20220908, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Simeth, Florian, Seitenzahl/Blattzahl: 1006, Themenüberschrift: COMPUTERS / Web / Content Management Systems, Keyword: Word-Press; CMS; Web-Entwicklung Webentwicklung; Buch Bücher lernen; Full-Site-Editing; Content Management System; Plug-ins; Web-Design Webdesign; HTML5 CSS3 PHP JavaScript; Hand-Buch Bücher Lernen Grundlagen Tutorials Tipps Workshops Wissen, Fachschema: Social Media~Social Network~Soziales Netzwerk~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung~Internet / Programmierung~Internet~Surfen (Internet), Fachkategorie: Soziale Medien / Soziale Netzwerke~Unternehmenssoftware~Webprogrammierung~Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Management von IT- und Informationssystemen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 239, Breite: 186, Höhe: 62, Gewicht: 1962, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0040, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 273900849,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Plugins
-
Tuned Plugins Vocal TuneTuned Plugins VocalTune (ESD); Tonhöhenkorrektur-Plugin; Echtzeit-Pitch-Correction mit 0-Latenz-Engine; Scale- und Key-Auswahl mit Dur- und Moll-Presets sowie Referenztuning A=440 Hz; zwei Tuning-Modi: Transparent Mode für natürliche Korrektur und Modern Mode für kreative, hart klingende Effekte; Tune-Speed-Regelung von subtil bis hart getuned; Formant-Control zur Anpassung des Stimmcharakters in heller oder tiefer Richtung; Vibrato-Control für stimmliche Modulation; optimiert für Live- und Studioeinsatz39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Hit Factory Plugins HitVerbThe Hit Factory Plugins HitVerb (ESD); Faltungshall; Faltungshall der berühmten Aufnahmeräume der Hit Factory Studios; 12 verschiedene Räume aus den Hit Factory-Studios in aller Welt; drei Mikrofonoptionen zur Auswahl; Kontrollmöglichkeiten wie Low-Cut- und High-Cut-Filter, Nachhallzeit, sowie Hinzufügen oder Entfernen eines Teppichs auf dem Boden;199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kit Plugins BB Chamber DKit Plugins BB Chamber D (ESD); Reverb Plugin; Emulation der Reverb Chamber von Blackbird Studio D auf Basis der ADPT AI Modeling Engine; einstellbare Raumgröße, Stereobreite, Dämpfung und Pre-Delay; drei Mikrofonmodelle C24, R88 und 414 sowie Direct-, Hi-Fi- und PA-Modi; wählbare Positionierung in der Chamber oder im angeschlossenen Live Room; integrierte A5-Konsolensättigung, Pre- und Post-Filter, 4-Band-EQ, Kompressor und Ducking; über 140 Presets120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Image-Line FL Studio All Plugins EditionImage-Line FL Studio All Plugins Edition (ESD); Audio-MIDI-Sequenzer (DAW); pattern- und spurbasierter Aufbau mit kombinierter Step- und Clip-orientierter Arbeitsweise; MIDI-Programmierung über Stepsequenzer mit bis zu 64 Schritten oder Pianorolle; vollständige Audioaufnahme und -bearbeitung mit Direct-to-Disk-Recording, Offline-Rendering und Edison Audioeditor; monophone Tonhöhen- und Timingkorrektur mit Newtone; Playlist mit Unterstützung für Audio-, MIDI-, Pattern- und Automationsclips; grafische Automation aller Parameter; enthaltene Generatoren: überarbeiteter FLEX mit tiefem Browser und 8 Core Series Sound Packs, Sytrus, Harmor, Harmless, Morphine, Sawer, Poizone, Sakura, Ogun, GMS, MiniSynth, Transistor Bass, Plucked, DX10, Drumaxx, BassDrum, BooBass, FL Keys, Fruity Kick, Groove Machine Synth, SimSynth, 3xOSC, Wasp, Wasp XT; enthaltene Tools: Channel Sampler, Granulizer, Fruity Slicer, Slicex, Wave Traveller, DirectWave, Edison, MIDI Out, Control Surface, Newtone, Pitcher, Effector, Vocodex; enthaltene Effekte: Transmitter zum Splitten von Audiosignalen in Transient- und Sustain-Anteile sowie über 60 FX-Plugins aus den Bereichen EQ, Filter, Dynamik, Reverb, Delay, Modulation, Distortion, Utility, Stereo-Bearbeitung, Mastering und Spezialeffekte; Mixer mit bis zu 500 Insert-Spuren und je 10 Effekt-Slots pro Kanal; Project Backup via FL Cloud; Gopher Assistent für projektbezogene Fragen und Aktionen; erweitertes Loop Starter Tool für Zugriff auf Cloud-basierte Loops; upgegradetes Chord Panel; Piano Roll Note Labels; Audio Clip Gain Controls; Audio Logger; Clip-spezifisches Time-Stretching, Pitch und Reverse; Mobile Rack mit Zugriff auf alle FL Studio Mobile-Instrumente und -Effekte; VFX Script für erweiterte Modulation im Patcher; Echtzeitvorschau im Mastering-Modul; vektorbasierte GUIs für BassDrum, Sakura und Drumaxx; Integration in FL Studio Remote; VST3-Unterstützung, ReWire- und ASIO-Treiber; Exportformate: WAV, MP3, OGG, WavPack, AIFF, REX; Lifetime Free Updates499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.