Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Postcards-From-Paradise
Top-Angebote
Produkte zum Begriff Postcards-From-Paradise:
-
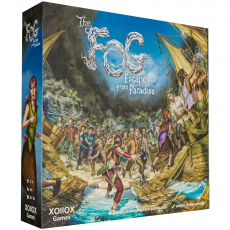
XOllOX Games The FOG - Escape from Paradise - Standard Edition 293690The FOG ist ein kompetitives, herausforderndes und spannendes Spiel. Es handelt von Dorfbewohnern einer einsamen Insel, die in Panik ... 1 x The FOG - Escape from Paradise - Standard Edition Sprache: deutsche Version Anleitung in: (teilweise27,55 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
XOllOX Games The FOG - Escape from Paradise - Uncertainty Erweiterung 295681Diese Erweiterung von The FOG erweitert die Spannung beim Spielen sogar noch mehr. Sie beinhaltet 60 Karten in 5 ... 1 x The FOG - Escape from Paradise - Uncertainty Erweiterung Sprache: deutsche Version Anleitung in: (teilweise nur als Downl8,01 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Dear Axel... 99 Postcards from Alison and Peter Smithson, Fachbücher von Anna Bach, Alison Smithson, Peter Smithson"Dear Axel... 99 Postcards from Alison and Peter Smithson" ist ein Fachbuch, das die bemerkenswerte Transformation des Hexenhauses durch die britischen Architekten Alison und Peter Smithson zwischen 1985 und 2002 dokumentiert. Dieses Buch bietet einen tiefen Einblick in die innovative Beziehung zwischen Architektur und Landschaft, die durch über zwanzig kleine Ergänzungen und Veränderungen am ursprünglichen Bauwerk geprägt ist. Die Smithsons haben nicht nur das Haus selbst, sondern auch die Interaktion mit dem Eigentümer Axel Bruchhäuser neu definiert, der eine zentrale Rolle im Entstehungsprozess des Designs spielt. Durch persönliche Korrespondenz und Postkarten wird die Entwicklung des Projekts lebendig, und die Leser erhalten einen einzigartigen Zugang zu den Gedanken und Ideen der Architekten. Die Kombination aus Text und visuellen Elementen macht dieses Buch zu einer wertvollen Ressource für Architekturinteressierte und Fachleute.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Postcards-From-Paradise:
-
Lighthouse Family - Postcards from Heaven - Preis vom 24.10.2026 19:17:51 hBrand : LIGHTHOUSE FAMILY, Binding : Audio CD, Label : Polydor (Universal), Publisher : Polydor (Universal), NumberOfDiscs : 1, PackageQuantity : 1, Feature : Record Label : Wildcard, medium : Audio CD, publicationDate : 1997-01-01, releaseDate : 1997-10-20, artists : Lighthouse Family2,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
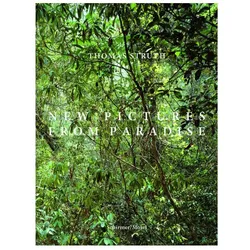
New Pictures from Paradise, Fachbücher von Thomas StruthDas Fachbuch "New Pictures from Paradise" von Thomas Struth bietet eine faszinierende Sammlung von Naturfotografien, die den Betrachter in unberührte Landschaften entführen. Der renommierte Künstler, bekannt für seine Arbeiten in der Düsseldorfer Photoschule, hat seine Serie um elf neue atemberaubende Motive erweitert, die in verschiedenen Teilen der Welt, darunter Peru, Florida und die Hawaii-Inseln, entstanden sind. Diese Fotografien zeigen die Schönheit und Vielfalt der Natur, von dichten Wäldern und tropischen Blüten bis hin zu geheimnisvollen Dschungelgebieten. Struths Bilder laden dazu ein, die oft übersehenen Paradiese unserer Erde zu entdecken und die stille Pracht der Natur zu erleben. Mit einem festen Einband und einer ansprechenden Gestaltung ist dieses Buch nicht nur ein visuelles Erlebnis, sondern auch eine Hommage an die Kunst der Naturfotografie.44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
XOllOX Games The FOG - Escape from Paradise - Standard Edition 293690The FOG ist ein kompetitives, herausforderndes und spannendes Spiel. Es handelt von Dorfbewohnern einer einsamen Insel, die in Panik ... 1 x The FOG - Escape from Paradise - Standard Edition Sprache: deutsche Version Anleitung in: (teilweise27,55 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
XOllOX Games The FOG - Escape from Paradise - Uncertainty Erweiterung 295681Diese Erweiterung von The FOG erweitert die Spannung beim Spielen sogar noch mehr. Sie beinhaltet 60 Karten in 5 ... 1 x The FOG - Escape from Paradise - Uncertainty Erweiterung Sprache: deutsche Version Anleitung in: (teilweise nur als Downl8,01 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Postcards-From-Paradise
-
Dear Axel... 99 Postcards from Alison and Peter Smithson, Fachbücher von Anna Bach, Alison Smithson, Peter Smithson"Dear Axel... 99 Postcards from Alison and Peter Smithson" ist ein Fachbuch, das die bemerkenswerte Transformation des Hexenhauses durch die britischen Architekten Alison und Peter Smithson zwischen 1985 und 2002 dokumentiert. Dieses Buch bietet einen tiefen Einblick in die innovative Beziehung zwischen Architektur und Landschaft, die durch über zwanzig kleine Ergänzungen und Veränderungen am ursprünglichen Bauwerk geprägt ist. Die Smithsons haben nicht nur das Haus selbst, sondern auch die Interaktion mit dem Eigentümer Axel Bruchhäuser neu definiert, der eine zentrale Rolle im Entstehungsprozess des Designs spielt. Durch persönliche Korrespondenz und Postkarten wird die Entwicklung des Projekts lebendig, und die Leser erhalten einen einzigartigen Zugang zu den Gedanken und Ideen der Architekten. Die Kombination aus Text und visuellen Elementen macht dieses Buch zu einer wertvollen Ressource für Architekturinteressierte und Fachleute.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Synapses Games Postcards - deutsch 301775Frankreich ruft! Sattelt euer Rad, holt die Briefmarken raus und erkundet das Land der 13 Regionen. Ob Küste, Gebirge oder ... 1 x Postcards - deutsch Sprache: deutsche Version Anleitung in: Typ: Familienspiel, Kennerspiel26,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas Thread Fit von Token ist ein robustes Installationswerkzeug, das speziell für die TF37-Serie entwickelt wurde. Es bietet eine präzise und zuverlässige Montage für verschiedene Rahmentypen, darunter BB386/BB392 und PF30. Mit einem Gewicht von 400 g pro Set ist es leicht zu handhaben und ideal für den Einsatz in der Fahrradwerkstatt oder für Heimwerker. Das Werkzeug ist mit einem Führungsmechanismus ausgestattet, der eine einfache und fehlerfreie Installation ermöglicht. Es ist kompatibel mit dem Park Tool BBT-27.3, was die Vielseitigkeit und Funktionalität des Produkts erhöht. Hergestellt in Frankreich, ist das Thread Fit sowohl für erfahrene Mechaniker als auch für Hobbyisten geeignet, die Wert auf Qualität und Präzision legen. - Kompatibel mit verschiedenen Tretlagerprofilen wie Shimano und BB30 - Inklusive Führungsmechanismus für einfache Montage - Robuste Konstruktion für Langlebigkeit und Zuverlässigkeit - Leichtes Design mit nur 400 g pro Set.26,02 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.