Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Puck-Kleideraufhänger-einzeln-weiß
Top-Angebote
Produkte zum Begriff Puck-Kleideraufhänger-einzeln-weiß:
-
Fliegenmaske WA Puck Zebra schwarz/weiß WBelastische Fliegenmaske von Waldhausenoptimaler Schutz vor Fliegenlanger Reißverschluss für ein leichtes An- und Ausziehenviel Freiheit für die Augenschwarz-weißer Farbeffekt wirkt abweisend auf Insekten19,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Puck-Kleideraufhänger-einzeln-weiß:
-
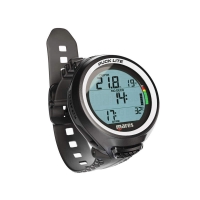
Mares - Puck Lite - Tauchcomputer - Farbe: WeißTauchausrüstung ? Tauchcomputer ? Tauchcomputer ohne Luftintegration MARES PUCK LITE ? TAUCHCOMPUTER Warum wir diesen Artikel empfehlen. Der Mares Puck Lite vereint alle wesentlichen Funktionen eines zuverlässigen Tauchcomputers in einem kompakten, intuitiv bedienbaren Gehäuse ? der ideale Einstieg für Freizeittaucher, die ihr eigenes Gerät besitzen wollen, ohne auf moderne Konnektivität zu verzichten. VORTEILE DES MARES PUCK LITE __ GESTOCHEN SCHARFES DISPLAY UNTER WASSER Das Segmentdisplay mit 800 Segmenten in Chip-on-Glass-Technologie liefert eine klare, gut lesbare Anzeige aller wichtigen Tauchdaten ? auch bei schwierigen Lichtverhältnissen oder mit Handschuhen auf einen Blick erfassbar. __ SOFORT EINSATZBEREIT ? EIN-KNOPF-BEDIENUNG Alle Menüs und Einstellungen werden mit einer einzigen Taste gesteuert. Das spart Zeit beim Einrichten vor dem Tauchgang und sorgt dafür, dass auch Tauchanfänger ohne langes Studium der Bedienungsanleitung schnell loslegen können. __ BLUETOOTH & APP-INTEGRATION INKLUSIVE Per Bluetooth verbindet sich der Puck Lite direkt mit der Mares- oder SSI-App auf dem Smartphone. So lassen sich Tauchbücher bequem auf dem Handy einsehen, Tauchprofile analysieren und Firmware-Updates kabellos einspielen ? kein USB-Kabel notwendig. __ BATTERIE SELBST WECHSELN ? KEINE SERVICEKOSTEN Die handelsübliche CR2450-Knopfzelle hält bis zu 100 Tauchgänge und lässt sich ohne Werkzeug oder Herstellerservice eigenständig austauschen. Das spart Kosten und Wartezeiten ? besonders praktisch vor Tauchurlauben. PRODUKTBESCHREIBUNG Der MARES PUCK LITE TAUCHCOMPUTER richtet sich an Einsteiger und Freizeittaucher, die einen kompakten, verlässlichen Handgelenkscomputer suchen ? ohne unnötige Komplexität, aber mit den Funktionen, die im Alltag tatsächlich gebraucht werden. Als günstigeres Einstiegsmodell der Mares Puck-Serie positioniert sich der Puck Lite als ideale Wahl für Sporttaucher, die ihren ersten eigenen Computer besitzen möchten, sowie für Urlaubstaucher, denen bei wöchentlichen Leihkosten von bis zu 70 Euro ein eigenes Gerät schnell günstiger kommt. Technisch setzt der Mares Puck Lite auf den bewährten Bühlmann ZH-L16C-Algorithmus mit zwei voreingestellten Gradientenfaktoren, der eine solide und sicherheitsorientierte Dekompressionsberechnung für Luft- und Nitrox-Tauchgänge gewährleistet. Nitrox-Gemische zwischen 21 % und 50 % Sauerstoff werden als Ein-Gas-Konfiguration unterstützt ? ein für Freizeittaucher in der Regel vollkommen ausreichender Rahmen. Das Logbuch speichert bis zu 100 Tauchgänge inklusive Profilpunkten im 5-Sekunden-Intervall, die über die Mares- oder SSI-App detailliert ausgewertet werden können. Die maximale angezeigte Tiefe beträgt 150 Meter; für den Einsatz im Sporttauchen mehr als ausreichend. Ein praktischer Vorteil des Puck Lite ist die Modularität: Der Computermodul lässt sich aus dem Standardarmband entnehmen und in eine Bungee-Halterung (Mares Puck Bungee Mount, Art.-Nr. 414818) oder in die Mares Mission Konsole integrieren. Das ermöglicht sowohl eine klassische Handgelenks- als auch eine kompaktere Gehäusemontage am Jacket. In der Praxis schätzen Taucher besonders die stressfreie Bedienung unter Wasser ? die Ein-Knopf-Navigation funktioniert zuverlässig auch mit dicken Neoprenfäustlingen, was gerade bei Tauchgängen in kühleren europäischen Gewässern wie der Ostsee oder Bergseen relevant ist. Der Puck Lite ist in fünf Farbvarianten erhältlich ? Aqua, Schwarz, Blau, Orange und Weiß ? sodass er sich auch optisch an persönliche Vorlieben anpassen lässt. Wer mit wachsender Taucherfahrung mehr Funktionen benötigt ? etwa Gaswechsel, Planmodus, Uhrzeitfunktion oder Salzwassereinstellung ? findet im Mares Puck 4 das nächste Modell in der Produktlinie mit erweitertem Funktionsumfang. Der Puck Lite hingegen bleibt bewusst auf das Wesentliche konzentriert und bietet dafür einen attraktiven Einstiegspreis. EIGENSCHAFTEN DES MARES PUCK LITE * Algorithmus: Bühlmann ZH-L16C mit 2 voreingestellten Gradientenfak179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Puck-Kleideraufhänger-einzeln-weiß
-
Fliegenmaske WA Puck Zebra schwarz/weiß WBelastische Fliegenmaske von Waldhausenoptimaler Schutz vor Fliegenlanger Reißverschluss für ein leichtes An- und Ausziehenviel Freiheit für die Augenschwarz-weißer Farbeffekt wirkt abweisend auf Insekten19,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.