Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für RFID-Lesegerät
Top-Angebote
Produkte zum Begriff RFID-Lesegerät:
-
Reiner SCT cyberJack RFID basis RFID-Lesegerät USB 2.0 SchwarzDer Basisleser für Einsteiger Der cyberJack RFID basis wurde primär für die Nutzung des elektronischen Identitätsnachweises mit dem neuen Personalausweis entworfen, bei dem der nPA als Ausweis im Internet verwendet werden kann. Auf einen Blick SchnittstelleUSB 2.0 LED-Anzeigenja Produktbeschreibung Der RFID-Leser baut nach der PIN-Eingabe an der PC-Tastatur eine gesicherte Verbindung zwischen der Webanwendung und dem nPA auf. Berechtigte eBusiness- und eGovernment-Diensteanbieter dürfen so freigegebene Personendaten, die auf dem nPA gespeichert sind, zur Identifi kation und Authentifikation auslesen. Ein typischer Anwendungsfall hierfür ist z.B. die Adresseingabe und Identitätsverifikation mittels nPA gegenüber einem Internetshop, um dort ein Kundenkonto einzurichten und einzukaufen. Neben den Anwendungen des nPA unterstützt der Leser auch alle weiteren RFID-Anwendungen, wie z.B. das eTicketing mit RFID-Karten. - Plug & play – keine Installation nötig - Updatefähig - BSI Qualitätssi...34,94 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
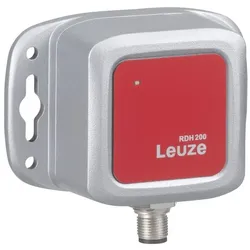
Leuze RFID Schreib-/Lesegerät RDH 202 00Anzahl der digitalen Ausgänge=1Anzahl der digitalen Eingänge=1Frequenz=13,56 MHzMax. Reichweite=120 mmArt der Eingangsspannung=DCAusführung des elektrischen Anschlusses=sonstigeWerkstoff des Gehäuses=KunststoffBreite=99 mmHöhe=42 mmTiefe=68 mmSchutzart (IP)=IP67641,21 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Roger, Klingel + Türsprechanlage, Proximity-Lesegerät Mct80m (RFID)Das Proximity-Lesegerät Mct80m von Roger ist eine zuverlässige Gegensprechanlage, die sich ideal für den Einsatz in verschiedenen Umgebungen eignet. Mit einer kompakten Bauweise von 100 mm Breite, 45 mm Höhe und 15 mm Länge passt das Gerät problemlos in unterschiedliche Installationsszenarien. Es wird netzbetrieben und bietet eine kabelgebundene Übertragungsart, die eine stabile Verbindung gewährleistet. Die Montage erfolgt aufputz, was die Installation erleichtert. Das Gehäuse aus Kunststoff sorgt für Langlebigkeit und Schutz. Das Gerät wird mit einer CE-Konformitätserklärung geliefert und ist sowohl für Anwender als auch für Installateure mit einer Anleitung in englischer Sprache ausgestattet. Diese Gegensprechanlage ist eine praktische Lösung für den Zugangskontrollbereich und bietet eine benutzerfreundliche Schnittstelle.146,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leuze RFID Schreib-/Lesegerät RDH 142 00 M30Anzahl der digitalen Ausgänge=1Anzahl der digitalen Eingänge=1Frequenz=13,56 MHzMax. Reichweite=60 mmArt der Eingangsspannung=DCAusführung des elektrischen Anschlusses=sonstigeWerkstoff des Gehäuses=KunststoffTiefe=75 mmSchutzart (IP)=IP67449,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff RFID-Lesegerät:
-
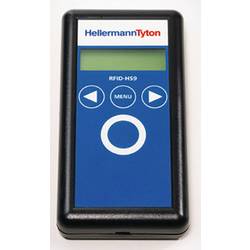
HellermannTyton 556-00701 RFID-LesegerätDas RFID-HS9 Handlesegerät dient zum schnellen und problemlosen Auslesen von RFID Transpondern (Schreibfunktion auf Anfrage möglich). Insbesondere empfiehlt sich der Einsatz in Kombination mit den RFID-Kabelbindern und Zubehörteilen von HellermannTyton. Der Reader fungiert als Schnittstelle zu weiteren EDV-Systemen und Datenbanken. Funkwellen übertragen die Daten vom Transponder an das Lesegerät, sodass ein kontaktloses Auslesen und/oder Schreiben von Informationen möglich ist. Erhältlich ist das RFID-HS9 für den Niederfrequenz- (125 kHz) sowie für den Hochfrequenzbereich (13,56 MHz). RFID-Systemlösungen können einen entscheidenden Beitrag zur Verbesserung der Prozesssicherheit und Qualität in den unterschiedlichsten Branchen leisten.759,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
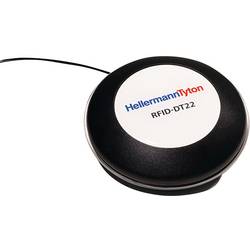
HellermannTyton 556-00702 RFID-Lesegerät RFID-DT22-HF ABS BKDas RFID-DT22 Tischlesegerät für den stationären Einsatz dient zum schnellen und problemlosen Auslesen und Beschreiben von RFID-Transpondern. Ausgestattet mit einer integrierten Luftspulenantenne ist das Gerät für den Hochfrequenzbereich (13,56 MHz) konzipiert. Insbesondere empfiehlt sich der Einsatz in Kombination mit den RFID-Kabelbindern und Zubehörteilen von HellermannTyton. Der Reader fungiert als Schnittstelle zu weiteren EDV-Systemen und Datenbanken. Funkwellen übertragen die Daten vom Transponder an das Lesegerät, sodass ein kontaktloses Auslesen von Informationen möglich ist. RFID-Systemlösungen können einen entscheidenden Beitrag zur Verbesserung der Prozesssicherheit und Qualität in den unterschiedlichsten Branchen leisten.979,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Reiner SCT cyberJack RFID basis RFID-Lesegerät USB 2.0 SchwarzDer Basisleser für Einsteiger Der cyberJack RFID basis wurde primär für die Nutzung des elektronischen Identitätsnachweises mit dem neuen Personalausweis entworfen, bei dem der nPA als Ausweis im Internet verwendet werden kann. Auf einen Blick SchnittstelleUSB 2.0 LED-Anzeigenja Produktbeschreibung Der RFID-Leser baut nach der PIN-Eingabe an der PC-Tastatur eine gesicherte Verbindung zwischen der Webanwendung und dem nPA auf. Berechtigte eBusiness- und eGovernment-Diensteanbieter dürfen so freigegebene Personendaten, die auf dem nPA gespeichert sind, zur Identifi kation und Authentifikation auslesen. Ein typischer Anwendungsfall hierfür ist z.B. die Adresseingabe und Identitätsverifikation mittels nPA gegenüber einem Internetshop, um dort ein Kundenkonto einzurichten und einzukaufen. Neben den Anwendungen des nPA unterstützt der Leser auch alle weiteren RFID-Anwendungen, wie z.B. das eTicketing mit RFID-Karten. - Plug & play – keine Installation nötig - Updatefähig - BSI Qualitätssi...34,94 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Leuze RFID Schreib-/Lesegerät RDH 202 00Anzahl der digitalen Ausgänge=1Anzahl der digitalen Eingänge=1Frequenz=13,56 MHzMax. Reichweite=120 mmArt der Eingangsspannung=DCAusführung des elektrischen Anschlusses=sonstigeWerkstoff des Gehäuses=KunststoffBreite=99 mmHöhe=42 mmTiefe=68 mmSchutzart (IP)=IP67641,21 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für RFID-Lesegerät
-
Roger, Klingel + Türsprechanlage, Proximity-Lesegerät Mct80m (RFID)Das Proximity-Lesegerät Mct80m von Roger ist eine zuverlässige Gegensprechanlage, die sich ideal für den Einsatz in verschiedenen Umgebungen eignet. Mit einer kompakten Bauweise von 100 mm Breite, 45 mm Höhe und 15 mm Länge passt das Gerät problemlos in unterschiedliche Installationsszenarien. Es wird netzbetrieben und bietet eine kabelgebundene Übertragungsart, die eine stabile Verbindung gewährleistet. Die Montage erfolgt aufputz, was die Installation erleichtert. Das Gehäuse aus Kunststoff sorgt für Langlebigkeit und Schutz. Das Gerät wird mit einer CE-Konformitätserklärung geliefert und ist sowohl für Anwender als auch für Installateure mit einer Anleitung in englischer Sprache ausgestattet. Diese Gegensprechanlage ist eine praktische Lösung für den Zugangskontrollbereich und bietet eine benutzerfreundliche Schnittstelle.146,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leuze RFID Schreib-/Lesegerät RDH 142 00 M30Anzahl der digitalen Ausgänge=1Anzahl der digitalen Eingänge=1Frequenz=13,56 MHzMax. Reichweite=60 mmArt der Eingangsspannung=DCAusführung des elektrischen Anschlusses=sonstigeWerkstoff des Gehäuses=KunststoffTiefe=75 mmSchutzart (IP)=IP67449,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Reiner SCT 2718710-000 RFID-Lesegerät USB SchwarzAuf einen Blick SchnittstelleUSB Akku-/BatterietypIntegrierte Batterie LED-Anzeigenja Display-TypLCD Breite80 mm Alle technischen Daten anzeigen (12 Angaben) Technische DetailsSchnittstelleUSBProduktfarbeSchwarzLED-AnzeigenJaDisplay-TypLCDZertifizierungRoHS EnergieAkku-/BatterietypIntegrierte Batterie Gewicht und AbmessungenBreite80 mmTiefe124 mmHöhe22 mmGewicht335 g BetriebsbedingungenBetriebstemperatur0 - 50 °CTemperaturbereich bei Lagerung-10 - 50 °C Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.137,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Finkenzeller, Klaus: RFID-HandbuchRFID-Handbuch , Grundlagen und praktische Anwendungen von Transpondern, kontaktlosen Chipkarten und NFC , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Auflage: 8., aktualisierte Auflage, Erscheinungsjahr: 20230915, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Finkenzeller, Klaus, Auflage: 23008, Auflage/Ausgabe: 8., aktualisierte Auflage, Seitenzahl/Blattzahl: 800, Keyword: Chipkarten; Datenverarbeitung; Informatik; Kontaktlose Chipkarten; Programmierung; Transponder, Fachschema: WAP - Wireless Application Protocol, Fachkategorie: Elektrizität, Magnetismus und Elektromagnetismus~Elektronik~Mobilfunk- und Drahtlosnetzwerke und Anwendungen, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, Fachkategorie: Drahtlostechnologie, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XXIV, Seitenanzahl: 776, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Länge: 247, Breite: 183, Höhe: 48, Gewicht: 1632, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000067772001 B0000067772002, Beinhaltet EAN: 9783446914681 9783446914698, Vorgänger: 2381938, Vorgänger EAN: 9783446439436 9783446429925 9783446412002 9783446403987 9783446220713, eBook EAN: 9783446479722, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 131155189,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.