Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Rachen
Top-Angebote
Produkte zum Begriff Rachen:
-
Rachen-Schöneich, Gabriele: Die Kraft der DiagonalenDie Kraft der Diagonalen , Funktionelles Training an der Longe - Anatomisch richtiges Reiten , Sonstige > Motorkühlung , Erscheinungsjahr: 20240327, Produktform: Leinen, Autoren: Rachen-Schöneich, Gabriele~Schöneich, Klaus, Seitenzahl/Blattzahl: 240, Keyword: Anatomisch richtiges Reiten; Anheben des Brustkorbs; Armkopfmuskel; Biegung; Biomechanik; Dehnung des Halses; Dehnungshaltung; Diagonalen; Fluchttier; Funktionelles Training; Geraderichte; Gymnastizierung; Hufbearbeitung; Händigkeit; Kappzaum; Longieren; Ohrspeicheldrüse; Pferd; Rautenmuskel; Sattel; Sattelanpassung; Scherkraft; Schiefen- Therapie; Spielbein; Standbein; Stellung; Trapezmuskel; Zentrifugalkraft; diagnoale Verschiebung; natürliche Schiefe, Fachschema: Hippologie~Pferd~Sportpferd, Warengruppe: HC/Pferdesport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 270, Breite: 235, Höhe: 23, Gewicht: 1000, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
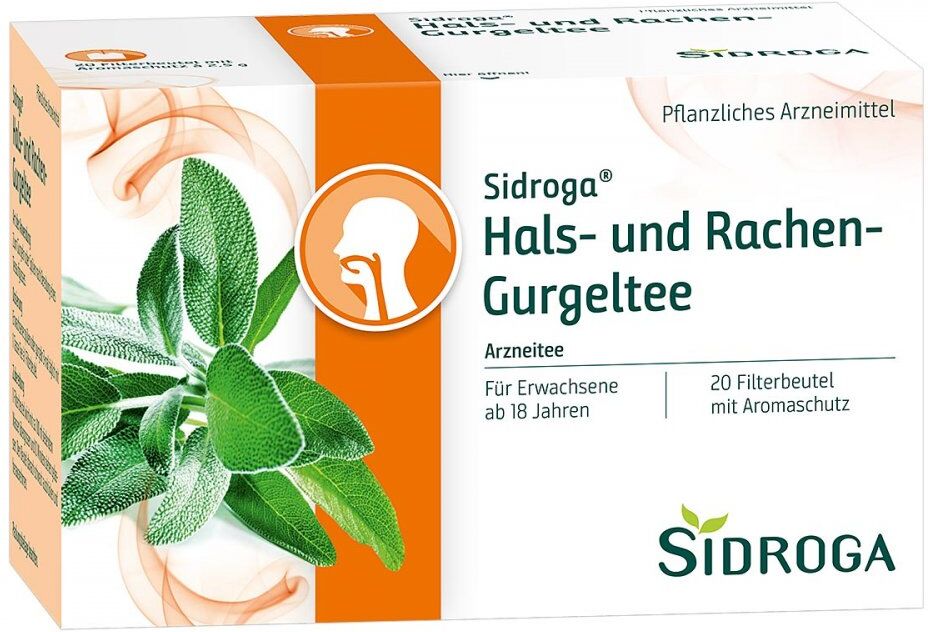
Sidroga Hals- und Rachen-GurgelteeAnwendungsgebiet von Sidroga Hals- und Rachen-Gurgeltee Sidroga Hals- und Rachen-Gurgeltee ist ein traditionelles pflanzliches Arzneimittel bei Entzündungen der Mund- und Rachenschleimhaut.Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe von Sidroga Hals- und Rachen-Gurgeltee : 1 Filterbeutel enthält: Wirkstoff: 2,5 g Salbeiblätter, geschnittenGegenanzeigenBei bekannter Überempfindlichkeit gegen einzelne Inhaltsstoffe sollte Sidroga Hals- und Rachen-Gurgeltee nicht angewendet werden.DosierungAnwendungsempfehlung von Sidroga Hals- und Rachen-Gurgeltee : 1 Filterbeutel wird mit siedendem Wasser (ca. 100 ml) übergossen und 10 Minuten ziehen gelassen. Beutel schwach ausdrücken und herausnehmen. Sidroga Hals- und Rachen-Gurgeltee können in Ihrer Versandapotheke www.juvalis.de erworben werden.4,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Rachen:
-
Tetesept Hals + Rachen SprayAnwendungsgebiet von Tetesept Hals + Rachen SprayDas Tetesept Hals + Rachen Spray mit Isländisch Moos und Dexpanthenol spendet wohltuende Feuchtigkeit für Hals und Rachen und sorgt so für eine spürbare Linderung bei akuten Halsschmerzen und Hustenreiz.Die sorgfältig abgestimmte Kombination aus Isländisch Moos, pflegendem Dexpanthenol und natürlichem Quellsalz bildet einen schützenden Film auf den gereizten Schleimhäuten. Dadurch werden Schmerzen im Halsbereich gemildert, der Hustenreiz beruhigt und die natürliche Regeneration der Schleimhäute sanft unterstützt.Das Spray wirkt dabei gleich dreifach:Es lindert Halsschmerzen.Es reduziert den Hustenreiz.Es unterstützt die Erholung der beanspruchten Schleimhäute.Wirkstoffe / Inhaltsstoffe / ZutatenTetesept Hals + Rachen Spray enthält:Isländisch Moos Extrakt, Dexpanthenol, Aroma, Natriumchlorid, Propylenglycol, Rizinusöl (hydriert, ethoxyliert), Glycerol, Natriumbenzoat, Kaliumsorbat, Sorbinsäure, Saccharin-Natrium, Kaliumdihydrogenphosphat, Wasser.GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte das Produkt nicht angewendet werden.DosierungAnwendungsempfehlung von Tetesept Hals + Rachen Spray:Je nach Bedarf sprühen Erwachsene und Schulkinder mehrmals täglich 1-2 Sprühstöße in den Rachenraum. Zur täglichen Anwendung auch über einen längeren Zeitraum geeignet. Wenn nach 14 Tagen keine Besserung der Beschwerden in Hals und Rachen eingetreten ist, sollten Sie Ihren Arzt oder Apotheker befragen. Tetesept Hals + Rachen Spray können in Ihrer Versandapotheke www.juvalis.de erworben werden.7,63 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Rachen-Schöneich, Gabriele: Die Kraft der DiagonalenDie Kraft der Diagonalen , Funktionelles Training an der Longe - Anatomisch richtiges Reiten , Sonstige > Motorkühlung , Erscheinungsjahr: 20240327, Produktform: Leinen, Autoren: Rachen-Schöneich, Gabriele~Schöneich, Klaus, Seitenzahl/Blattzahl: 240, Keyword: Anatomisch richtiges Reiten; Anheben des Brustkorbs; Armkopfmuskel; Biegung; Biomechanik; Dehnung des Halses; Dehnungshaltung; Diagonalen; Fluchttier; Funktionelles Training; Geraderichte; Gymnastizierung; Hufbearbeitung; Händigkeit; Kappzaum; Longieren; Ohrspeicheldrüse; Pferd; Rautenmuskel; Sattel; Sattelanpassung; Scherkraft; Schiefen- Therapie; Spielbein; Standbein; Stellung; Trapezmuskel; Zentrifugalkraft; diagnoale Verschiebung; natürliche Schiefe, Fachschema: Hippologie~Pferd~Sportpferd, Warengruppe: HC/Pferdesport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 270, Breite: 235, Höhe: 23, Gewicht: 1000, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Rachen
-
Sidroga Hals- und Rachen-GurgelteeAnwendungsgebiet von Sidroga Hals- und Rachen-Gurgeltee Sidroga Hals- und Rachen-Gurgeltee ist ein traditionelles pflanzliches Arzneimittel bei Entzündungen der Mund- und Rachenschleimhaut.Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe von Sidroga Hals- und Rachen-Gurgeltee : 1 Filterbeutel enthält: Wirkstoff: 2,5 g Salbeiblätter, geschnittenGegenanzeigenBei bekannter Überempfindlichkeit gegen einzelne Inhaltsstoffe sollte Sidroga Hals- und Rachen-Gurgeltee nicht angewendet werden.DosierungAnwendungsempfehlung von Sidroga Hals- und Rachen-Gurgeltee : 1 Filterbeutel wird mit siedendem Wasser (ca. 100 ml) übergossen und 10 Minuten ziehen gelassen. Beutel schwach ausdrücken und herausnehmen. Sidroga Hals- und Rachen-Gurgeltee können in Ihrer Versandapotheke www.juvalis.de erworben werden.4,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
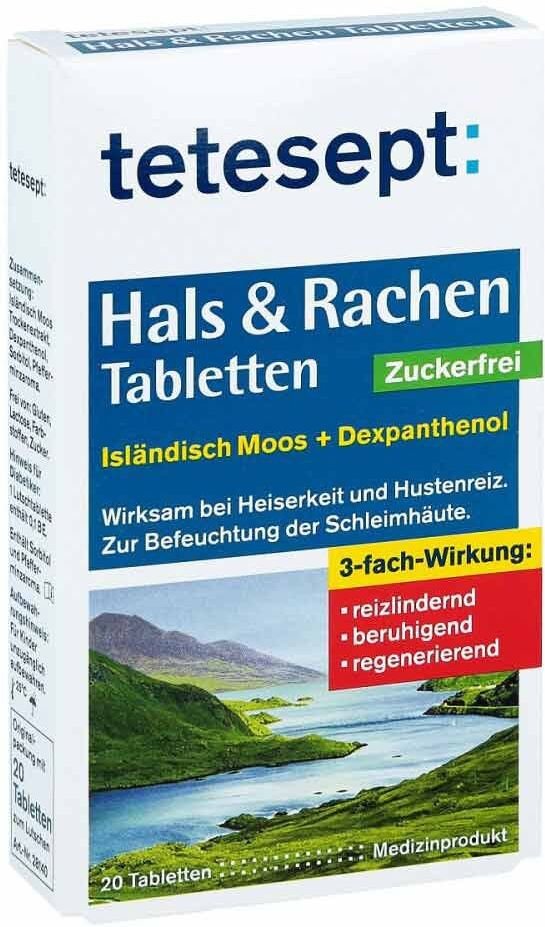
Tetesept Hals & Rachen Tabletten zuckerfreiAnwendungsgebiet von Tetesept Hals & Rachen Tabletten zuckerfreiTetesept Hals & Rachen Tabletten zuckerfrei wirken bei Halsschmerzen, Heiserkeit und Hustenreiz mit der natürlichen Pflanzenkraft von Isländisch Moos und Dexpanthenol. Wirkstoffe / Inhaltsstoffe / Zutaten Zutaten von Tetesept Hals & Rachen Tabletten zuckerfrei: DexpanthenolIsländisches Moos TrockenextraktSorbitol Hilfstoff (+)0.1 BE Gesamt Kohlenhydrate Hilfstoff (+)Pfefferminz Aroma Hilfstoff (+)GegenanzeigenBei bekannter Überempfindlichkeit gegen einzelne Inhaltsstoffe sollte Tetesept Hals & Rachen Tabletten zuckerfrei nicht verzehrt werden.DosierungVerzehrempfehlung von Tetesept Hals & Rachen Tabletten zuckerfrei: Erwachsene und Kinder ab 6 Jahren lassen 3–6-mal täglich 1 Tablette im Mund zergehen.HinweiseNahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise. Die angegebene empfohlene tägliche Verzehrmenge darf nicht überschritten werden. Außerhalb der Reichweite von kleinen Kindern aufbewahren. Tetesept Hals & Rachen Tabletten zuckerfrei können in Ihrer Versandapotheke www.juvalis.de erworben werden.2,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
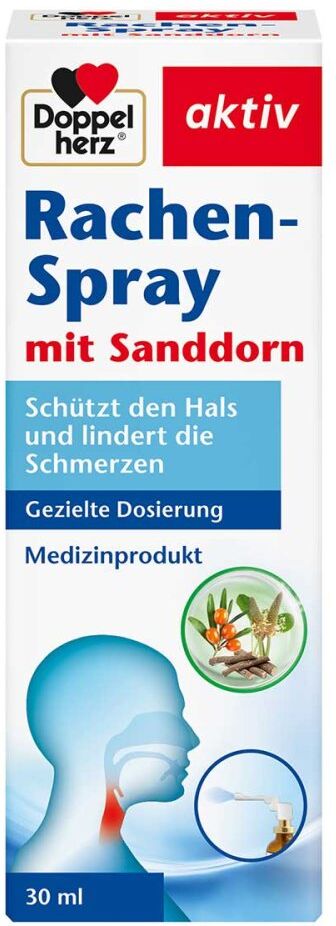
Doppelherz Rachen-spray mit SanddornAnwendungsgebiet von Doppelherz Rachen-spray mit SanddornDoppelherz Rachen-spray mit Sanddorn findet seine Vewendung bei Halsschmerzen durch äußere Reize, wie Viren, Bakterien, Rauch, Allergene, Staub). Aber auch bei Erkältungssymptomen, bei denen übermäßiger Schleim eine Reizung im Hals auslösen kann, kann Doppelherz Rachen-spray mit Sanddorn angewendet werden.Wirkungsweise von Doppelherz Rachen-spray mit SanddornDas Besondere an Doppelherz Rachen-spray mit Sanddorn: Die in Mucobarryl® Complex enthaltenen Polysaccharide pflanzlichen Ursprungs sind dank ihrer Haftfähigkeitin der Lage, einen Schutzfilm zu bilden, der das Anhaften von Krankheitserregern an den gereizten Schleimhäuten verhindert. Darüber hinaus reagieren die im Sanddorn enthaltenen Gerbstoffe mit der Schleimhaut und reichern Speichel und Schleimproteine an, die eine Barriere bilden und so den Angriff von Krankheitserregern und Reizstoffen verhindern und gegen Schmerzen, Brennen und Schluckbeschwerden wirken können. Die in den Kräuterextrakten enthaltenen Polysaccharide haben außerdem eine hohe Wasseraffinität: Dies unterstützt die lindernde Wirkung bei gereizten Schleimhäuten. Wirkstoffe / Inhaltsstoffe / ZutatenDoppelherz Rachen-spray mit Sanddorn enthält: Zusammensetzung: Wirkstoffe: Mucobarryl®Complex, Sanddorn, wässrig-glycerolischer Breitwegerich-Extrakt, Süßholz-Trockenextrakt Sonstige Bestandteile: Wasser, Fruktose, ätherisches Pfefferminzöl, Menthol, ätherisches Pfefferminzöl, Menthol, Anethol, Ethylalkohol GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden. Nicht bei verletzten Schleimhäuten (d.h. Rissen, Apthen usw.) verwenden. DosierungAnwendungsempfehlung von Doppelherz Rachen-spray mit Sanddorn: Zum Einsprühen in den Rachenraum. Vor der Anwendung gut schütteln.4,86 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.