Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Reinhard-Daniel-Inside-Formel
Top-Angebote
Produkte zum Begriff Reinhard-Daniel-Inside-Formel:
-
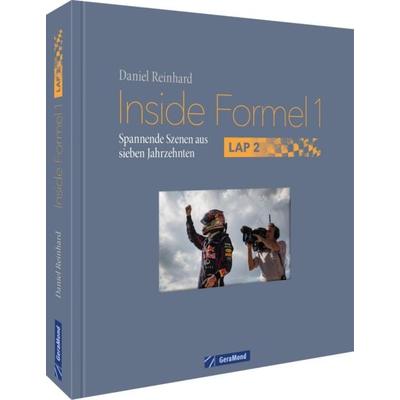
Reinhard:Inside Formel 1: Lap 2, Ratgeber von Daniel ReinhardInside Formel 1: Lap 2 führt die beeindruckende fotografische Zeitreise von Daniel und Josef Reinhard fort, die mit Inside Formel 1 begann. Dieses Werk fängt die Faszination des F1-Motorsports von 1950 bis heute in einzigartigen Bildern ein - voller Dynamik, Emotionen und unzähliger Erlebnisse. Spannende Anekdoten und beeindruckende Aufnahmen lassen die Geschichte des Rennsports lebendig werden.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Passion Oldtimer, Ratgeber von Daniel ReinhardOldtimer at their best! - Oldtimer Buch Autos und Emotionen - das geht am besten zusammen bei Oldtimern, den in Würde gealterten Schätzen der Automobilgeschichte. Aber sehen Sie selbst! Sie wurden mit Benzin im Blut geboren: die Macher dieses Bildbands, Richard Kaan und Daniel Reinhard. Ersterer ist als Kfz-Sachverständiger eine Institution für Oldtimer, letzterer fotografiert bereits seit 30 Jahren Formel-1-Rennen und Oldtimer. Ihre gemeinsame Leidenschaft feiern die beiden nun in diesem Werk rund um glänzenden Lack, blinkendes Chrom und schnittige Kurven. Ein Bildband über Fahrzeuglegenden - und die Liebe für sie. Daniel Reinhard fotografiert seit 30 Jahren unter anderem die Formel 1. Prächtige Bilder und sachkundige Texte in Idealkombination. Ein exklusiver Geschenkbildband für Oldtimer-Liebhaber, jetzt als Sonderausgabe!.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
101 Dinge, die man über die Formel 1 wissen muss, Taschenbuch von Daniel Reinhard, Geramond, 978-3-9870201-7-9101 Dinge, Die Man Über Die Formel 1 Wissen Muss, Taschenbuch Von Daniel Reinhard, Geramond, 978-3-9870201-7-9, Seitenanzahl: 19216,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wer ist Reinhard Mey?
Reinhard Mey ist ein deutscher Liedermacher und Sänger. Er ist bekannt für seine poetischen Texte und seine charakteristische Stimme. Mey hat über 50 Alben veröffentlicht und gilt als einer der bedeutendsten Vertreter des deutschen Chansons. **
Top-Angebote
Produkte zum Begriff Reinhard-Daniel-Inside-Formel:
-
Inside Formel 1, Ratgeber von Daniel ReinhardDer bekannte Formel-1-Fotograf Daniel Reinhard und dessen Vater Josef Reinhard begleiten die Formel 1 seit 1950. Sie waren und sind Freunde vieler Rennfahrer, darunter Stirling Moss, Niki Lauda und Michael Schumacher. Daher waren ihnen Einblicke erlaubt, die sonst nicht möglich sind. Da unser Bildarchiv seit 1946 bis heute grösstenteils selten oder nie veröffentlichtes Bildmaterial beinhaltet, möchte ich in diesem Buch so wenig wie möglich übliche Rennsportaufnahmen zeigen und den Fokus auf spezielle Bilder legen. Viele davon stammen aus dem privaten Umfeld von Fahrern, Teamchefs oder auch Designern.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Reinhard:Inside Formel 1: Lap 2, Ratgeber von Daniel ReinhardInside Formel 1: Lap 2 führt die beeindruckende fotografische Zeitreise von Daniel und Josef Reinhard fort, die mit Inside Formel 1 begann. Dieses Werk fängt die Faszination des F1-Motorsports von 1950 bis heute in einzigartigen Bildern ein - voller Dynamik, Emotionen und unzähliger Erlebnisse. Spannende Anekdoten und beeindruckende Aufnahmen lassen die Geschichte des Rennsports lebendig werden.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Reinhard-Daniel-Inside-Formel
-
Passion Oldtimer, Ratgeber von Daniel ReinhardOldtimer at their best! - Oldtimer Buch Autos und Emotionen - das geht am besten zusammen bei Oldtimern, den in Würde gealterten Schätzen der Automobilgeschichte. Aber sehen Sie selbst! Sie wurden mit Benzin im Blut geboren: die Macher dieses Bildbands, Richard Kaan und Daniel Reinhard. Ersterer ist als Kfz-Sachverständiger eine Institution für Oldtimer, letzterer fotografiert bereits seit 30 Jahren Formel-1-Rennen und Oldtimer. Ihre gemeinsame Leidenschaft feiern die beiden nun in diesem Werk rund um glänzenden Lack, blinkendes Chrom und schnittige Kurven. Ein Bildband über Fahrzeuglegenden - und die Liebe für sie. Daniel Reinhard fotografiert seit 30 Jahren unter anderem die Formel 1. Prächtige Bilder und sachkundige Texte in Idealkombination. Ein exklusiver Geschenkbildband für Oldtimer-Liebhaber, jetzt als Sonderausgabe!.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
101 Dinge, die man über die Formel 1 wissen muss, Taschenbuch von Daniel Reinhard, Geramond, 978-3-9870201-7-9101 Dinge, Die Man Über Die Formel 1 Wissen Muss, Taschenbuch Von Daniel Reinhard, Geramond, 978-3-9870201-7-9, Seitenanzahl: 19216,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
An Inside Job, Belletristik von Daniel Silva"An Inside Job" ist ein fesselnder Krimi von Daniel Silva, der die Leser in die glamouröse und zugleich gefährliche Welt der Kunst und des Verbrechens entführt. Der Protagonist, Gabriel Allon, ein talentierter Kunstrestaurator und ehemaliger Geheimagent, wird mit der Wiederherstellung eines bedeutenden Gemäldes in Venedig beauftragt. Doch als er die Leiche einer mysteriösen Frau im venezianischen Wasser entdeckt, wird er in ein Netz aus Mord, Gier und Korruption verwickelt. Die Suche nach einem verloren geglaubten Meisterwerk von Leonardo da Vinci führt ihn auf eine spannende Jagd, bei der er nicht nur die Kunst, sondern auch sein eigenes Leben retten muss. Silva gelingt es, mit packender Erzählweise und komplexen Charakteren eine Geschichte zu schaffen, die sowohl unterhält als auch zum Nachdenken anregt. Die Kombination aus historischem Kontext und zeitgenössischen Themen macht dieses Buch zu einem unverzichtbaren Leseerlebnis für Krimi- und Thriller-Fans.27,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Internationale Rechnungslegung, Fachbücher von Daniel Zorn, Reinhard HeydLeicht verständlich erklärt das Buch, was Studierende über die IFRS wissen müssen: Themen sind unter anderem die Grundzüge der Rechnungslegung, die bilanzielle Behandlung von Sachanlagen, Leasing, Finanzinstrumenten, Vorräten und Verpflichtungen sowie ausgewählte Konsolidierungsfragen. In bewährter Basics-Aufbereitung sorgen viele Definitionen, Abbildungen und Beispiele für den schnellen Durchblick.35,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wer ist Reinhard Mey?
Reinhard Mey ist ein deutscher Liedermacher und Sänger. Er ist bekannt für seine poetischen Texte und seine charakteristische Stimme. Mey hat über 50 Alben veröffentlicht und gilt als einer der bedeutendsten Vertreter des deutschen Chansons. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.