Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Revell-14574-Bausatz-1
Top-Angebote
Produkte zum Begriff Revell-14574-Bausatz-1:
-
Revell 03760 Bausatz 1:144SLS soll in den nächsten Monaten die Artemis-Missionen zum Mond bringen. Artemis 2 wird den Mond im Seportugisischember 2026 umkreisen und Artemis 3 wird 2027 auf dem Mond landen. Wiedererwachtes Interesse am Weltraum, Start einer neuen Produktreihe. Launchpad-Modell mit Display-Ständer. Verpackung mit dem Thema Artemis.41,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Revell 05414 Bausatz 1:150Modellbausatz der imposanten schwedischen Vasa. 1625 als Flaggschiff gebaut, sank sie 1628 bei der Jungfernfahrt. 1961 gehoben, ist sie heute im Vasa-Museum Stockholm zu sehen. Das 69 Meter lange Schiff mit 72 Kanonen beeindruckt durch aufwendige Verzierungen und reiche Geschichte. - Detaillierter Rumpf mit vielen Strukturen und Verzierungen - Decks mit Holzstruktur und Luken - Reich verzierter Heckspiegel mit vielen Skulpturen - Displayständer39,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Revell 07096 Bausatz 1:24Modellbausatz zu dem Formel-1-Rennwagen, der 2010 den Vize-WM-Titel bei der Konstrukteurswertung errang. Lewis Hamilton fuhr seit 2007 bei McLaren und lag 2010 nur 16 Punkte hinter dem damaligen Weltmeister. - Detaillierte Front- und Heckflügel - Mehrteiliger Achtzylindermotor - Umfangreiche Abziehbilder für die Grand-Prix-Rennen in Bahrain, Kanada und Großbritannien35,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
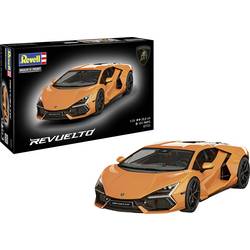
Revell 07723 Bausatz 1:24Der Nachfolger des Aventador wird, erstmalig in der Geschichte Lamborghinis, mit einem Hybridantrieb ausgestattet. Sein V12-Motor und die drei Elektromotoren liefern eine Systemleistung von 1015 PS . Die Höchstgeschwindigkeit : 350 km/h - Mehrteiliger V12-Motor - Detaillierte Karosserie - Authentischer Innenraum 33,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Revell-14574-Bausatz-1:
-
Revell 07740 Bausatz 1:32Modellbausatz des Tour Trucks im Design der "Run For Your Lives World Tour", die das 50-jährige Bestehen der Ende 1975 gegründeten, legendären Band markiert. - Einteilige Kabine mit separatem Grill - Einfache Montage von Zugmaschine und Auflieger - Einteiliger Rahmen für den Auflieger - Viele Chromteile, darunter Felgen und Außenspiegel - Großflächige Wasserschiebebilder und übersichtliche Bauanleitung43,98 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Revell 03760 Bausatz 1:144SLS soll in den nächsten Monaten die Artemis-Missionen zum Mond bringen. Artemis 2 wird den Mond im Seportugisischember 2026 umkreisen und Artemis 3 wird 2027 auf dem Mond landen. Wiedererwachtes Interesse am Weltraum, Start einer neuen Produktreihe. Launchpad-Modell mit Display-Ständer. Verpackung mit dem Thema Artemis.41,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Revell 05414 Bausatz 1:150Modellbausatz der imposanten schwedischen Vasa. 1625 als Flaggschiff gebaut, sank sie 1628 bei der Jungfernfahrt. 1961 gehoben, ist sie heute im Vasa-Museum Stockholm zu sehen. Das 69 Meter lange Schiff mit 72 Kanonen beeindruckt durch aufwendige Verzierungen und reiche Geschichte. - Detaillierter Rumpf mit vielen Strukturen und Verzierungen - Decks mit Holzstruktur und Luken - Reich verzierter Heckspiegel mit vielen Skulpturen - Displayständer39,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Revell-14574-Bausatz-1
-
Revell 07096 Bausatz 1:24Modellbausatz zu dem Formel-1-Rennwagen, der 2010 den Vize-WM-Titel bei der Konstrukteurswertung errang. Lewis Hamilton fuhr seit 2007 bei McLaren und lag 2010 nur 16 Punkte hinter dem damaligen Weltmeister. - Detaillierte Front- und Heckflügel - Mehrteiliger Achtzylindermotor - Umfangreiche Abziehbilder für die Grand-Prix-Rennen in Bahrain, Kanada und Großbritannien35,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Revell 07723 Bausatz 1:24Der Nachfolger des Aventador wird, erstmalig in der Geschichte Lamborghinis, mit einem Hybridantrieb ausgestattet. Sein V12-Motor und die drei Elektromotoren liefern eine Systemleistung von 1015 PS . Die Höchstgeschwindigkeit : 350 km/h - Mehrteiliger V12-Motor - Detaillierte Karosserie - Authentischer Innenraum 33,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
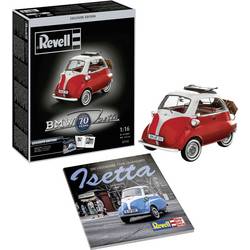
Revell 07735 Bausatz 1:16In den frühen 50er Jahren sah sich BMW nach Möglichkeiten um, auch Kleinstfahrzeuge anzubieten, ganz der Marktsituation der Nachkriegszeit entsprechend. So fertigte BMW ab 1953 im Rahmen eines Lizenzvertrages die Isetta, wobei einige Varianten entstanden. Besonders hervorzuheben ist dabei die Ausführung BMW Isetta 250, die ab 1955 auf dem Markt kam und noch heute als typisches Kind der deutschen Wirtschaftswunderzeit angesehen wird. Der Clou der eigenwilligen Isetta war die beim Öffnen der Fronttür über ein Kardangelenk mitschwenkende Lenksäule. Den Antrieb der „Knutschkugel“ besorgte ein auf 12 PS gedrosselter 250-ccm-Einzylinder-Viertakter, der eine Höchstgeschwindigkeit von maximal 85 km/h erlaubte. - Exklusives Buch zur Geschichte der BMW Isetta enthalten (D/GB) - 250 ccm Motor - Drehbare Räder - Anleitung und authentische Abziehbilder mit verschiedenen Kennzeichen (D, NL, B, F, CH, A, I, S, GB)59,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.