Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Richter-Strings-10-48-Frank
Top-Angebote
Produkte zum Begriff Richter-Strings-10-48-Frank:
-
Die Pflanzenwelt der gotischen Kathedralen, Fachbücher von Frank Richter"Die Pflanzenwelt der gotischen Kathedralen" bietet eine tiefgehende Analyse der pflanzlichen Darstellungen in den gotischen Kathedralen des 13. Jahrhunderts. Der Autor Frank Richter beleuchtet, wie die Kathedralenbauer von überlebensgrossen Figuren zu einer detaillierten Darstellung einheimischer Pflanzen übergingen, die sowohl biblische als auch heilkundliche Bedeutung hatten. Diese Darstellungen sind nicht nur kunsthistorisch wertvoll, sondern auch ein Ausdruck des damaligen Naturverständnisses. Das Buch zielt darauf ab, die Identifizierung und Bestimmung dieser Pflanzen zu fördern und somit eine Grundlage für zukünftige Forschungen zu schaffen. Es wird untersucht, welche Rolle die Pflanzen im ikonologischen Programm des Kirchenbaus spielen und wie sie möglicherweise als Lobpreis Gottes interpretiert werden können.49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
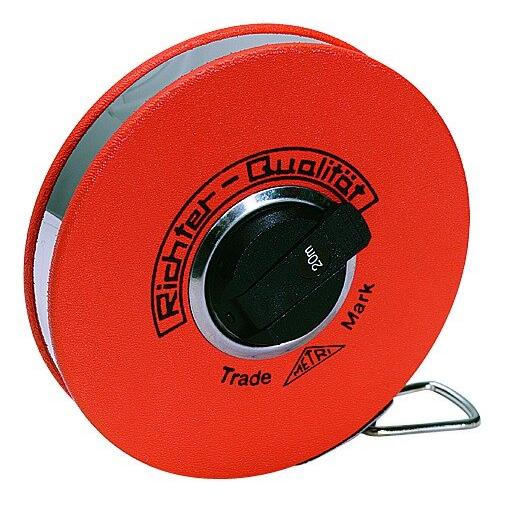
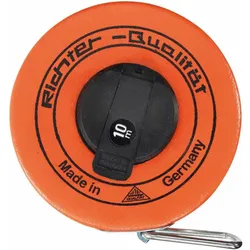
Richter, Längenmesswerkzeug, Stahl-Bandmass Richter 308GP/10 (10 m)Richter Stahlmassband, gelb, 10 m / 13 mm Dieses Stahlmassband ist gelb lackiert und 13 mm breit. Es ist durch eine Phosphatschicht und einen UV-Klarlack vor Korrosion geschützt. Die einseitige schwarze Duplex-Skala ist in mm unterteilt, mit einer roten Meterzahl, die vor jedem Dezimeter wiederholt wird. Es verfügt über ein handliches Metallgehäuse und eine aus schlagfestem Kunststoff gefertigte, plastikbeschichtete, ausklappbare Kurbel. Es entspricht den Genauigkeitsklasse II Standards der EG.25,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Richter-Strings-10-48-Frank:
-
Dresden, Reisebücher von Frank RichterDas Reisebuch "Dresden" bietet eine umfassende Erkundung der sächsischen Landeshauptstadt, die oft als "Elbflorenz" bezeichnet wird. Geschrieben von Frank Richter, beleuchtet es die faszinierende Geschichte und die architektonischen Meisterwerke der Stadt, die während der Herrschaft von August dem Starken und seinem Sohn August II. entstanden sind. Die Leser*innen werden durch die barocken Prachtbauten wie den Zwinger und die Frauenkirche geführt und erhalten Einblicke in die Wiedergeburt der Stadt nach der Zerstörung im Zweiten Weltkrieg. Darüber hinaus wird das Umland mit der malerischen Landschaft des Elbtals vorgestellt, was das Buch zu einem wertvollen Begleiter für alle macht, die Dresden und seine Umgebung entdecken möchten. Mit 159 Seiten im Hardcover-Format ist dieses Werk sowohl informativ als auch ansprechend gestaltet.25,50 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
SicherheitalsStandortfaktor, Fachbücher von Frank Richter, Bodo HombachDas Buch 'Sicherheit als Standortfaktor' bietet eine fundierte Analyse der Bedeutung von Sicherheit für die Wettbewerbsfähigkeit und Attraktivität des Ruhrgebiets. Es beleuchtet, wie die wirtschaftliche Stärke der Region, geprägt durch international agierende DAX-Konzerne und innovative mittelständische Unternehmen, zugleich Herausforderungen im Bereich der organisierten Kriminalität mit sich bringt. Die Beiträge von Experten aus Wissenschaft, Politik, Wirtschaft und Polizei ermöglichen einen interdisziplinären Blick auf die Sicherheitslage und deren Einfluss auf den Standort. Der Band liefert wertvolle Einblicke in die Zusammenhänge zwischen wirtschaftlicher Entwicklung und Sicherheitsaspekten, was ihn zu einer wichtigen Lektüre für Entscheidungsträger und Fachleute macht. Die detaillierte Betrachtung der regionalen Besonderheiten und der aktuellen Herausforderungen bietet einen umfassenden Überblick über die sicherheitsrelevanten Faktoren, die den Wirtschaftsstandort Ruhrgebiet prägen.29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Pflanzenwelt der gotischen Kathedralen, Fachbücher von Frank Richter"Die Pflanzenwelt der gotischen Kathedralen" bietet eine tiefgehende Analyse der pflanzlichen Darstellungen in den gotischen Kathedralen des 13. Jahrhunderts. Der Autor Frank Richter beleuchtet, wie die Kathedralenbauer von überlebensgrossen Figuren zu einer detaillierten Darstellung einheimischer Pflanzen übergingen, die sowohl biblische als auch heilkundliche Bedeutung hatten. Diese Darstellungen sind nicht nur kunsthistorisch wertvoll, sondern auch ein Ausdruck des damaligen Naturverständnisses. Das Buch zielt darauf ab, die Identifizierung und Bestimmung dieser Pflanzen zu fördern und somit eine Grundlage für zukünftige Forschungen zu schaffen. Es wird untersucht, welche Rolle die Pflanzen im ikonologischen Programm des Kirchenbaus spielen und wie sie möglicherweise als Lobpreis Gottes interpretiert werden können.49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Richter-Strings-10-48-Frank
-
Richter, Längenmesswerkzeug, Stahl-Bandmass Richter 308GP/10 (10 m)Richter Stahlmassband, gelb, 10 m / 13 mm Dieses Stahlmassband ist gelb lackiert und 13 mm breit. Es ist durch eine Phosphatschicht und einen UV-Klarlack vor Korrosion geschützt. Die einseitige schwarze Duplex-Skala ist in mm unterteilt, mit einer roten Meterzahl, die vor jedem Dezimeter wiederholt wird. Es verfügt über ein handliches Metallgehäuse und eine aus schlagfestem Kunststoff gefertigte, plastikbeschichtete, ausklappbare Kurbel. Es entspricht den Genauigkeitsklasse II Standards der EG.25,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wirtschaftsbezogene Qualifikationen für Dummies, Fachbücher von Katja Knecktys, Frank Richter, Andreas BihlerDas Buch "Wirtschaftsbezogene Qualifikationen für Dummies" bietet eine umfassende und verständliche Vorbereitung auf den Prüfungsteil für angehende Fachwirte. Es ist in der typischen Dummies-Manier verfasst, die es ermöglicht, komplexe Themen einfach zu erfassen. Die Autorinnen und Autoren nutzen zahlreiche anschauliche Beispiele, um die Inhalte der Volks- und Betriebswirtschaftslehre, des Rechnungswesens, des Rechts und der Unternehmensführung klar und nachvollziehbar zu erklären. Dieses Fachbuch ist ideal für alle, die sich gelassen und gut vorbereitet auf ihre Prüfung vorbereiten möchten. Mit einem klar strukturierten Ansatz und einer lockeren Sprache wird das Lernen zum Erlebnis, das nicht nur informativ, sondern auch unterhaltsam ist.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.