Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
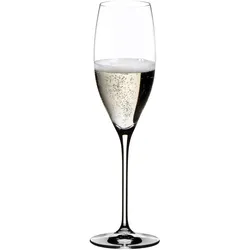
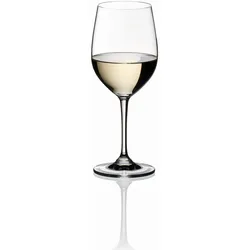
Ähnliche Suchbegriffe für Riedel-Vinum-Weingläser-Transparent
Top-Angebote
Produkte zum Begriff Riedel-Vinum-Weingläser-Transparent:
-
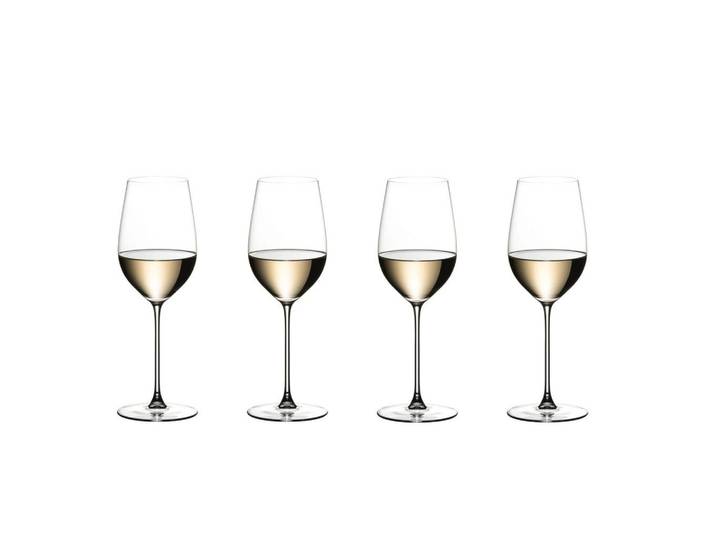
Riedel Weissweinglas, Transparent, Glas, Essen & Trinken, Gläser, WeingläserRiedel Weissweinglas, Transparent, Glas, Essen & Trinken, Gläser, Weingläser. Riedel Weissweinglas , in der Farbe Transparent , aus dem Material Glas cm cm Höhe: cm cm cm cm Farbe:Transparent Material:Glas89,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
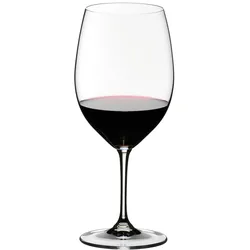
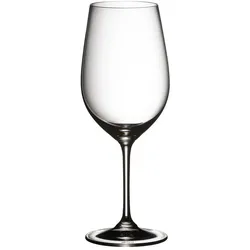

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was bedeutet "in vino veritas" und "in vinum veritas"?
"In vino veritas" ist eine lateinische Redewendung, die so viel bedeutet wie "Im Wein liegt die Wahrheit". Sie drückt aus, dass Menschen unter dem Einfluss von Alkohol eher dazu neigen, ihre wahren Gedanken und Gefühle preiszugeben. "In vinum veritas" hingegen ist eine fehlerhafte Formulierung und hat keine spezifische Bedeutung. **
Top-Angebote
Produkte zum Begriff Riedel-Vinum-Weingläser-Transparent:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Riedel-Vinum-Weingläser-Transparent
-
Riedel Weissweinglas, Transparent, Glas, Essen & Trinken, Gläser, WeingläserRiedel Weissweinglas, Transparent, Glas, Essen & Trinken, Gläser, Weingläser. Riedel Weissweinglas , in der Farbe Transparent , aus dem Material Glas cm cm Höhe: cm cm cm cm Farbe:Transparent Material:Glas89,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
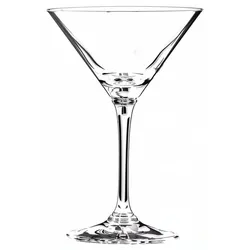
Riedel VINUM MARTINI 6416/77Riedel Vinum Martiniglas 2er Set 6416/77 Wie mögen Sie Ihren Martini - geschüttelt oder lieber gerührt? Die berühmten RIEDEL MARTINI Gläser aus der Serie VINUM sind bei wählerischen Gastronomen, Sommeliers und anspruchsvollen Martinikennern sehr beliebt. Es sind nicht nur typische Gläser mit langem Stiel und breitem Kelch, sondern zeichnen sich zudem durch hohe Qualität aus. Schlicht und dennoch formvollendet präsentieren sich die dünnwandigen Gläser mit großer Stabilität. Die VINUM-Serie wurde aus hochwertigem Bleikristall maschinell hergestellt und überzeugt mit einer sehr genauen Verarbeitung. Das geringe Eigengewicht und die extra dünnen Glaswände, werden von Martiniliebhabern aus aller Welt sehr geschätzt. Der RIEDEL Schriftzug am Fuße des Glases macht die Serie unverwechselbar und verleiht ihr einen edlen Look • GETRÄNKE-TYP: Martini• vollkommener Martinigenuss wird garant...30,17 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
VINUM Weinguide Deutschland 2025VINUM Weinguide Deutschland 2025 , Die gesammelte deutsche Weinelite auf über 1.000 Seiten - Weinguide und App im Bundle! Einer der wichtigsten Begleiter für alle Weininteressierten, die sich über die aktuellen Entwicklungen in der deutschen Weinszene auf dem Laufenden halten möchten. Für die 7. Ausgabe des VINUM Weinguides hat das 30-köpfige Expertenteam um die Chefredakteure Matthias F. Mangold und Harald Scholl im Laufe des Jahres über 10.500 Weine der 1.000 besten Betriebe aus allen deutschen Anbaugebieten verkostet und bewertet. Der VINUM Weinguide zeichnet sich aus durch seine redaktionelle Unabhängigkeit und die umfassende Auswahl an Traditionsweingütern und Newcomern und ist deshalb ein unverzichtbarer Ratgeber zu deutschen Weinen für jeden ambitionierten Weinsammler und gelegentlichen Weintrinker! Wein verstehen, Wein entdecken, Wein genießen - Mit diesem Weinführer alles möglich! Perfekte Kombination: Weinatlas plus Full-Content kostenlose App Weinempfehlungen von den erfahrensten Weinprofis - alle Weine werden mehrfach verkostet Die besten Weine Deutschlands: Alle Adressen, Bewertungen, Preise plus Tipps in übersichtlicher Form - zur perfekten Vorbereitung Ihrer nächsten Weinreise Wein-Buch für Einsteiger und Weinkenner geeignet , Auto-Tuning & -Styling > Auto & Motorrad: Teile , Erscheinungsjahr: 20241115, Seitenzahl/Blattzahl: 1080, Keyword: der kleine johnson; falstaff weinguide; reisen mit wein; wein für dummies; wein ratgeber; wein sommelier buch; weinatlas; weinführer; weinkenner buch; weinlexikon; weinreisen; winzer des jahres, Fachschema: Wein (Weinbau), Warengruppe: HC/Getränke, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 36, Gewicht: 1116, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was bedeutet "in vino veritas" und "in vinum veritas"?
"In vino veritas" ist eine lateinische Redewendung, die so viel bedeutet wie "Im Wein liegt die Wahrheit". Sie drückt aus, dass Menschen unter dem Einfluss von Alkohol eher dazu neigen, ihre wahren Gedanken und Gefühle preiszugeben. "In vinum veritas" hingegen ist eine fehlerhafte Formulierung und hat keine spezifische Bedeutung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.