Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Robinson-Jancis-Wine-Grapes
Top-Angebote
Produkte zum Begriff Robinson-Jancis-Wine-Grapes:
-
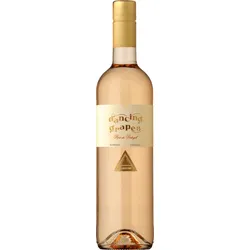
Aliestre »Dancing Grapes« RoséSommer aus dem Alentejo Wenn die Sonne über den Weinbergen des Alentejo aufgeht, entstehen Weine voller Frische und Lebensfreude. Der Dancing Grapes Rosé von Aliestre Vineyards bringt genau dieses Gefühl ins Glas. Das junge Weingut aus Estremoz setzt auf traditionelle portugiesische Rebsorten und eine moderne, präzise Vinifikation, um die Besonderheiten der einzigartigen Böden aus Marmor, Schiefer und Kalk authentisch einzufangen. Das Ergebnis ist ein Rosé, der mediterrane Leichtigkeit mit klarer Frucht und feiner Mineralität verbindet.Sein lachsrosa Farbton mit orangenen Reflexen macht sofort Lust auf den ersten Schluck. In der Nase zeigen sich rote Beeren, Erdbeeren und Himbeeren, ergänzt durch florale Noten und frische Zitruszeste. Am Gaumen präsentiert sich der Wein lebendig und präzise. Saftige Frucht, animierende Säure und eine elegante Balance sorgen für ein frisches, harmonisches Finale mit viel Trinkfluss.Ob zu sommerlichen Salaten, gegrilltem Gemüse oder feinen Fischgerichten – dieser Rosé passt perfekt zu entspannten Genussmomenten unter freiem Himmel.12,50 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
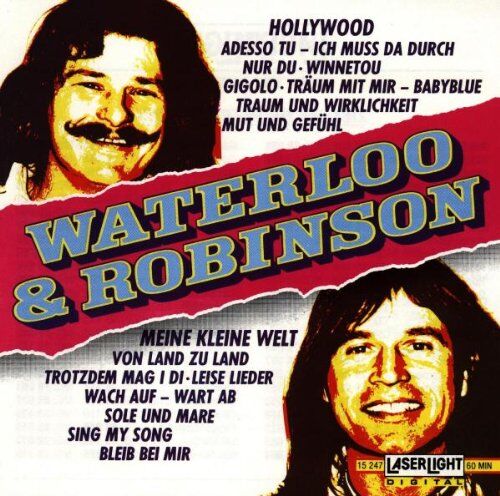
Waterloo & Robinson - Waterloo & Robinson - Preis vom 05.11.2026 16:33:58 hBinding : Audio CD, Label : Laserlight (Delta Music), Publisher : Laserlight (Delta Music), NumberOfDiscs : 1, medium : Audio CD, releaseDate : 2000-01-01, artists : Waterloo & Robinson3,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Robinson-Jancis-Wine-Grapes:
-
MoEa Flow Pink & Wine-grapes pink & wine - grapes 36 MOEA-BAS011-0436Der FLOW-Sneaker von MoEa verbindet moderne Ästhetik mit klassischen Linien und absolutem Komfort, was ihn zum ultimativen Must-have für einen aktiven City-Lifestyle macht. Mit einer Laufsohlenhöhe von 28 mm bietet der Sneaker nicht nur Stil, sondern auch eine angenehme Dämpfung bei jedem Schritt. Die herausnehmbare Einlegesohle ermöglicht eine individuelle Anpassung des Tragekomforts und sorgt dafür, dass dieser Schuh für den Alltag bestens gerüstet ist. Der FLOW-Sneaker ist unisex und eignet sich besonders für schmale Füße; bei breiteren Füßen empfiehlt es sich, eine Nummer größer zu wählen. Egal, ob beim Spaziergang durch die Stadt oder einem Treffen mit Freunden – dieser Sneaker ist der ideale Begleiter für alle, die Wert auf Stil legen. Produktdetails Optimal für: Alltag Freizeit Features: Atmungsaktiv Höhe der Laufsohle: 28 mm (oder "≈ 2,8 cm") Herausnehmbare Einlegesohle Passt für schmale Füße, für breite Füße eine Nummer größer. Materialien: Pflanzenbasierte Materialien111,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Music Man Dark Ray BFR Grapes Of Wrath Grapes Of WrathMusic Man Dark Ray BFR Grapes Of Wrath; E-Bass; Korpus: Esche; Decke: Riegelahorn; Hals: Ahorn, geröstet; Halsbefestigung: geschraubt; Griffbrett: Ebenholz; 22 Stainless Steel Jumbo Bünde; Sattelbreite: 42,9 mm (1,69"); Mensur: 864 mm (34"); Griffbrettradius: 279 mm (11"); Tonabnehmer: Neodym Humbucker (Steg); Elektronik: Custom Darkglass 2-Band-Aktivvorverstärker mit zwei unterschiedlichen Verzerrungsschaltungen (Alpha und Omega); Regler: Volume, Gain, Blend, Treble, Bass; Schalter: 3-Wege-Wahlschalter für die Verzerrung: nur Preamp, Preamp+Alpha Distortion, Preamp+Omega Distortion; Hardware Finish: schwarz; inkl. Music Man Mono Cases Gigbag; Farbe:Grapes Of Wrath; Originalbesaitung: 45w-65w-80w-100w (Super Slinky Bass #2834); Limitiert auf weltweit 75 Stück; Made in USA3999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aliestre »Dancing Grapes« RoséSommer aus dem Alentejo Wenn die Sonne über den Weinbergen des Alentejo aufgeht, entstehen Weine voller Frische und Lebensfreude. Der Dancing Grapes Rosé von Aliestre Vineyards bringt genau dieses Gefühl ins Glas. Das junge Weingut aus Estremoz setzt auf traditionelle portugiesische Rebsorten und eine moderne, präzise Vinifikation, um die Besonderheiten der einzigartigen Böden aus Marmor, Schiefer und Kalk authentisch einzufangen. Das Ergebnis ist ein Rosé, der mediterrane Leichtigkeit mit klarer Frucht und feiner Mineralität verbindet.Sein lachsrosa Farbton mit orangenen Reflexen macht sofort Lust auf den ersten Schluck. In der Nase zeigen sich rote Beeren, Erdbeeren und Himbeeren, ergänzt durch florale Noten und frische Zitruszeste. Am Gaumen präsentiert sich der Wein lebendig und präzise. Saftige Frucht, animierende Säure und eine elegante Balance sorgen für ein frisches, harmonisches Finale mit viel Trinkfluss.Ob zu sommerlichen Salaten, gegrilltem Gemüse oder feinen Fischgerichten – dieser Rosé passt perfekt zu entspannten Genussmomenten unter freiem Himmel.12,50 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Robinson-Jancis-Wine-Grapes
-
Waterloo & Robinson - Waterloo & Robinson - Preis vom 05.11.2026 16:33:58 hBinding : Audio CD, Label : Laserlight (Delta Music), Publisher : Laserlight (Delta Music), NumberOfDiscs : 1, medium : Audio CD, releaseDate : 2000-01-01, artists : Waterloo & Robinson3,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
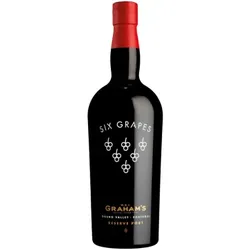
Portwein Six Grapes Reserve - Graham’s - 0.75LSix Grapes, das Flaggschiff des Hauses Graham’s, ist ein Premium-Portwein im Ruby-Stil, der sich durch seine Geschichte, seine Komplexität und seine ausgewogene Versüßung auszeichnet. Die sechs Trauben stehen für die Anfänge des Portweins, als er noch in Fässern auf Schiffen transportiert wurde. Um die Qualität zu kennzeichnen, wurden auf den Fässern Weintrauben abgebildet, und zwar von 1 bis 6 in aufsteigender Reihenfolge nach Wert. Zu Beginn des 20. Jahrhunderts, als der Portwein in Flaschen abgefüllt wurde, behielt die Cuvée Six Grapes von Graham’s diese Tradition bei. Der Six Grapes Reserve wird aus den autochthonen Rebsorten Touriga Nacional, Touriga Franca, Tinta Barroca und Tinta Roriz gekeltert und reift 4 bis 6 Jahre lang in großen Fässern. Sein reichhaltiges Aromaprofil - frische Aromen von schwarzer Johannisbeere und Brombeere sowie Noten von Lakritz -, seine samtige Textur und seine Struktur verleihen ihm Harmonie und Fülle. Eine sichere Wahl, um den Geschmack von Graham’s kennenzulernen. Leicht gekühlt servieren.29,60 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
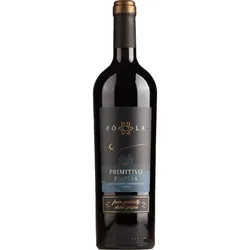
Fola Primitivo Partially Dried Grapes 2023Der „Fola Primitivo Partially Dried Grapes“ ist ein vollmundiger Rotwein aus Apulien in Süditalien, der aus Primitivo-Trauben gekeltert wird. Ein Teil der Trauben wird teilweise getrocknet, wodurch der Wein zusätzliche Konzentration, reife Fruchtaromen und eine weiche Struktur erhält. In der Nase und am Gaumen erkennt man reife Kirschen, Pflaumen, Brombeeren, rote Beeren, Gewürze und eine subtile Balsamico-Note. Der Wein ist rund, geschmeidig und würzig, mit weichen Tanninen und einem7,15 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.