Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Rootkits
Top-Angebote
Produkte zum Begriff Rootkits:
-
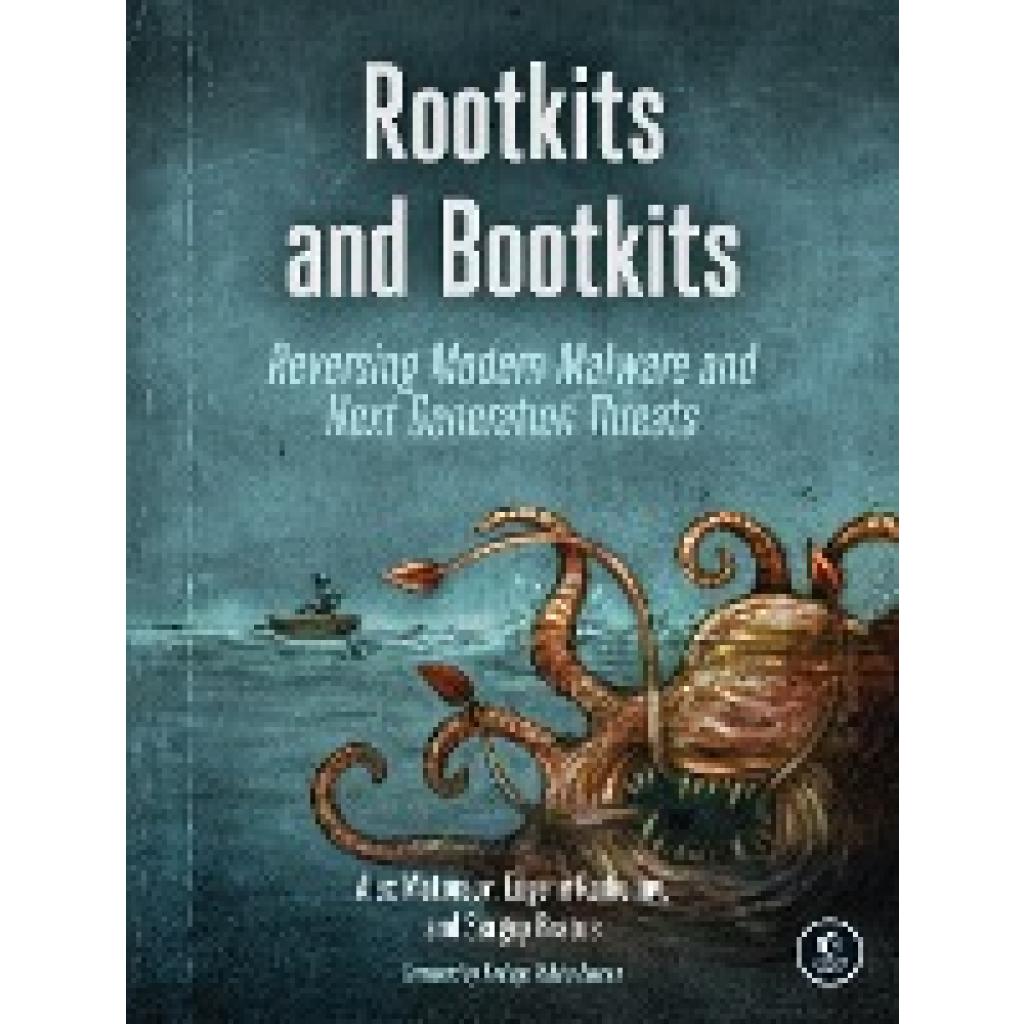
Matrosov, Alex: Rootkits and BootkitsRootkits and Bootkits , Reversing Modern Malware and Next Generation Threats , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20190507, Produktform: Kartoniert, Autoren: Matrosov, Alex~Rodionov, Eugene~Bratus, Sergey, Seitenzahl/Blattzahl: 448, Themenüberschrift: COMPUTERS / Security / Viruses & Malware, Keyword: rootkits;BIOS;malware analysis;cybercrime;virtualization;emulation;Festi;reverse engineering;forensic analysis;information security;security;computer security;malware;Windows;hacking;computers;technology;privacy;computer;hackers;cybersecurity;tech;cyber security;computer architecture;dark web;operating systems;penetration testing;network security;computer books;cyber security books;hacking books;penetration test;cyber;surveillance;crime;thriller;superhero;cia;statistics;networking;mystery, Fachschema: Betriebssystem (EDV) / Windows~MS-Windows~Windows~Computervirus~Virus (EDV)~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Computernetzwerke und maschinelle Kommunikation~Informatik~Computerviren, Trojaner und Würmer~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 177, Höhe: 32, Gewicht: 866, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Feather Steuersatz ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leichtigkeit und Leistung legen. Mit einem semi-integrierten Design bietet dieser Steuersatz eine nahtlose Integration in das Steuerrohr des Fahrrads, was zu einer verbesserten Aerodynamik und einem eleganten Erscheinungsbild führt. Hergestellt aus robustem Aluminium, kombiniert der Feather Steuersatz geringes Gewicht mit hoher Stabilität, was ihn ideal für anspruchsvolle Fahrbedingungen macht. Der Steuersatz ist für einen Innendurchmesser von 41 mm ausgelegt und eignet sich sowohl für das obere als auch das untere Steuerrohr. Die Verwendung von Metall in der Konstruktion sorgt für Langlebigkeit und Zuverlässigkeit, während das schlichte schwarze Finish eine zeitlose Ästhetik bietet, die zu verschiedenen Fahrradstilen passt. - Semi-integriertes Design für verbesserte Aerodynamik - Hergestellt aus leichtem und robustem Aluminium - Kompatibel mit einem Innendurchmesser von 41 mm für vielseitige Anwendungen.81,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
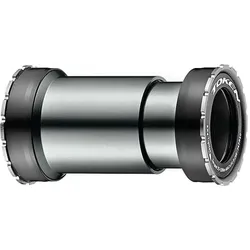
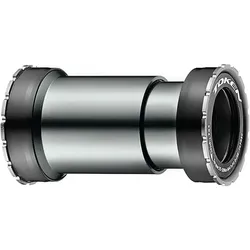
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.65,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie entfernt man Rootkits von einem Android-Telefon?
Um Rootkits von einem Android-Telefon zu entfernen, gibt es mehrere Schritte, die du befolgen kannst. Zuerst solltest du dein Telefon in den abgesicherten Modus versetzen, um zu verhindern, dass das Rootkit ausgeführt wird. Dann kannst du eine Antiviren-App aus dem Google Play Store herunterladen und einen vollständigen Scan durchführen, um das Rootkit zu identifizieren und zu entfernen. Wenn dies nicht erfolgreich ist, könntest du auch in Erwägung ziehen, das Telefon auf die Werkseinstellungen zurückzusetzen, um das Rootkit vollständig zu entfernen. Es ist jedoch wichtig zu beachten, dass ein Zurücksetzen auf die Werkseinstellungen alle Daten auf dem Telefon löscht, daher solltest du vorher eine Sicherungskopie erstellen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Rootkits:
-
Rootkits and Bootkits, Fachbücher von Eugene RodionovRootkits und Bootkits werden Ihnen beibringen, wie Sie komplexe, fortgeschrittene Bedrohungen verstehen und bekämpfen können, die tief im Bootprozess eines Geräts oder in der UEFI-Firmware verborgen sind. Mit Hilfe zahlreicher Fallstudien und professioneller Forschung von drei der weltweit führenden Sicherheitsexperten werden Sie die Entwicklung von Malware über die Zeit hinweg verfolgen, von Rootkits wie TDL3 bis zu modernen UEFI-Implantaten, und untersuchen, wie sie ein System infizieren, beim Neustart bestehen bleiben und Sicherheitssoftware umgehen. Während Sie echte Malware inspizieren und zerlegen, werden Sie lernen: - Wie Windows bootet, einschliesslich 32-Bit-, 64-Bit- und UEFI-Modus, und wo Sie Schwachstellen finden können. - Die Einzelheiten der Sicherheitsmechanismen im Bootprozess wie Secure Boot, einschliesslich einer Übersicht über den Virtual Secure Mode (VSM) und Device Guard. - Reverse Engineering und forensische Techniken zur Analyse echter Malware, einschliesslich Bootkits wie Rovnix/Carberp, Gapz, TDL4 und den berüchtigten Rootkits TDL3 und Festi. - Wie man statische und dynamische Analysen mit Emulation und Tools wie Bochs und IDA Pro durchführt. - Wie man die Lieferphase von Bedrohungen gegen BIOS und UEFI-Firmware besser versteht, um Erkennungsfähigkeiten zu entwickeln. - Wie man Virtualisierungstools wie VMware Workstation nutzt, um Bootkits rückzuentwickeln, und das Intel Chipsec-Tool, um forensische Analysen durchzuführen. Cyberkriminalitäts-Syndikate und böswillige Akteure werden weiterhin immer hartnäckigere und verdecktere Angriffe schreiben, aber das Spiel ist nicht verloren. Erkunden Sie die neuesten Entwicklungen in der Malware-Analyse mit Rootkits und Bootkits. Behandelt Bootprozesse für Windows 32-Bit- und 64-Bit-Betriebssysteme.38,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Matrosov, Alex: Rootkits and BootkitsRootkits and Bootkits , Reversing Modern Malware and Next Generation Threats , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20190507, Produktform: Kartoniert, Autoren: Matrosov, Alex~Rodionov, Eugene~Bratus, Sergey, Seitenzahl/Blattzahl: 448, Themenüberschrift: COMPUTERS / Security / Viruses & Malware, Keyword: rootkits;BIOS;malware analysis;cybercrime;virtualization;emulation;Festi;reverse engineering;forensic analysis;information security;security;computer security;malware;Windows;hacking;computers;technology;privacy;computer;hackers;cybersecurity;tech;cyber security;computer architecture;dark web;operating systems;penetration testing;network security;computer books;cyber security books;hacking books;penetration test;cyber;surveillance;crime;thriller;superhero;cia;statistics;networking;mystery, Fachschema: Betriebssystem (EDV) / Windows~MS-Windows~Windows~Computervirus~Virus (EDV)~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Computernetzwerke und maschinelle Kommunikation~Informatik~Computerviren, Trojaner und Würmer~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 177, Höhe: 32, Gewicht: 866, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Feather Steuersatz ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leichtigkeit und Leistung legen. Mit einem semi-integrierten Design bietet dieser Steuersatz eine nahtlose Integration in das Steuerrohr des Fahrrads, was zu einer verbesserten Aerodynamik und einem eleganten Erscheinungsbild führt. Hergestellt aus robustem Aluminium, kombiniert der Feather Steuersatz geringes Gewicht mit hoher Stabilität, was ihn ideal für anspruchsvolle Fahrbedingungen macht. Der Steuersatz ist für einen Innendurchmesser von 41 mm ausgelegt und eignet sich sowohl für das obere als auch das untere Steuerrohr. Die Verwendung von Metall in der Konstruktion sorgt für Langlebigkeit und Zuverlässigkeit, während das schlichte schwarze Finish eine zeitlose Ästhetik bietet, die zu verschiedenen Fahrradstilen passt. - Semi-integriertes Design für verbesserte Aerodynamik - Hergestellt aus leichtem und robustem Aluminium - Kompatibel mit einem Innendurchmesser von 41 mm für vielseitige Anwendungen.81,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Rootkits
-
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.65,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie entfernt man Rootkits von einem Android-Telefon?
Um Rootkits von einem Android-Telefon zu entfernen, gibt es mehrere Schritte, die du befolgen kannst. Zuerst solltest du dein Telefon in den abgesicherten Modus versetzen, um zu verhindern, dass das Rootkit ausgeführt wird. Dann kannst du eine Antiviren-App aus dem Google Play Store herunterladen und einen vollständigen Scan durchführen, um das Rootkit zu identifizieren und zu entfernen. Wenn dies nicht erfolgreich ist, könntest du auch in Erwägung ziehen, das Telefon auf die Werkseinstellungen zurückzusetzen, um das Rootkit vollständig zu entfernen. Es ist jedoch wichtig zu beachten, dass ein Zurücksetzen auf die Werkseinstellungen alle Daten auf dem Telefon löscht, daher solltest du vorher eine Sicherungskopie erstellen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.