Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Rudolf-Esoterische-Betrachtungen-karmis
Top-Angebote
Produkte zum Begriff Rudolf-Esoterische-Betrachtungen-karmis:
-
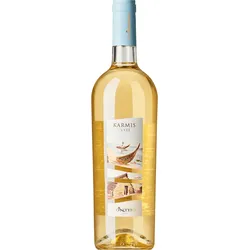
Karmis Isola dei Nuraghi Bianco IGT 2025, Attilio Contini, SardinieńKarmis ́ · Isola dei Nuraghi Bianco IGT 2025, Attilio Contini, Sardinien: Der Karmis, ein charaktervoller Weißwein auf Basis der autochthonen Vernaccia-Traube, strahlt im Glas in einem intensiven, leuchtenden Strohgelb. Sein feines, anhaltendes Bouquet offenbart eine elegante Komposition aus weißen Blüten, reifer Birne und einem Hauch floraler Fruchtigkeit, die seine sardische Herkunft stilvoll unterstreicht. Am Gaumen zeigt sich der Karmis delikat, zugleich vollmundig und mit einer lebendigen, fein eingebundenen Würze. Die harmonische Struktur und die lang anhaltende Frische verleihen ihm Tiefe und Vielschichtigkeit. Aus dem malerischen Tirso-Tal zwischen Cabras und Baratili stammend, spiegelt dieser Wein eindrucksvoll die Vielfalt und Eigenständigkeit Sardiniens wider - ideal zu Meeresfrüchten, frischen Antipasti oder einfach als feiner Begleiter mediterraner Genussmomente. - ´Gerardo´ 'Die Überraschung des Jahres bildet der junge, frische und duftige Karmis aus überwiegend Vernaccia.' - ´Gambero Rosso´ 'Der Karmis Cuvèe ist eine Mischung aus Vernaccia und Vermentino, die auf den sandigen Böden des Tirso-Tals (in der IGT-Appellation Tharros) angebaut werden. Der Wein zeichnet sich durch einen leichten und aufgeschlossenen Stil mit einer starken blumigen Komponente aus, die mit einer spritzigen und fruchtigen Seite kontrastiert wird. Er hält, was er verspricht: Frische und klare Einfachheit.' - ´Robert Parker´12,50 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Rudolf-Esoterische-Betrachtungen-karmis:
-
Karmis' Contini 2025Der Karmis von Contini ist ein intensiver, sonniger und mediterraner Weißwein, der in Sardinien in der unberührten Gegend der Halbinsel Sinis und des Tirso-Flusstals entsteht. Es ist ein Wein mit einem typischen regionalen Profil, hergestellt aus zwei klassischen Rebsorten der Region: der Vernaccia di Oristano und dem Vermentino. An der Westküste der Insel drücken sich die beiden Sorten mit großer Reichtum und Fruchtreife aus, vereint mit einem jodhaltigen, salzigen und maritimen Charakter, der das Gesicht des Weins wie eine echte stilistische Signatur des Terroirs prägt. Duftend, fruchtig und mit einem harmonischen Geschmack, ist er ideal zu einem Meeresmenü. Der Wein Contini Karmis ist das Ergebnis der Arbeit eines der repräsentativsten Weingüter Sardiniens. Contini wurde gegen Ende des 19. Jahrhunderts gegründet und hat immer daran gearbeitet, qualitativ hochwertige Weine zu produzieren, die die einheimischen Rebsorten des Sinis-Gebiets wertschätzen. Der Wein wird aus Trauben der Vernaccia di Oristano und des Vermentino hergestellt, die aus Weinbergen im Tirso-Flusstal stammen. Das warme und mediterran, gemildert durch die Brisen des Meeres und den Maestrale, und die Böden, die überwiegend alluvialer Natur sind, gekennzeichnet durch das Vorhandensein von Sand, sind besonders geeignet für den Anbau von weißen Trauben. Am Ende der Lesevorgänge werden die besten Trauben, die direkt im Weinberg ausgewählt werden, einer sanften Pressung unterzogen. Der Most wird zur Fermentation in temperaturkontrollierte Edelstahltanks geleitet und der Wein reift einige Monate in verglasten Betontanks und Stahl, bevor er in den Verkauf kommt. Der Karmis Weißwein ist eines der repräsentativsten Etiketten des sardischen Weinguts Contini. Im Glas präsentiert er sich in einer hellen, intensiven und leuchtenden gelben Farbe. Das aromatische Profil ist reich und weit mit Noten von Zitrusfrüchten, Zederschale, reifer gelber Frucht, Ananas, Anklängen von tropischen Früchten, Nuancen von Orangenblüten und Akazienblüten. Am Gaumen hat er eine gute Struktur, mit einem weichen und reichen Geschmack, angenehm aromatisch, der zu einem salzigen Finale von großer Frische führt. Ein Weißwein mit großem Charakter, der den authentischen Geschmack von Sardinien.13,20 €*Versand: 18,90 €Sichere Weiterleitung zum Anbieter
-
Karmis Isola dei Nuraghi Bianco IGT 2025, Attilio Contini, SardinieńKarmis ́ · Isola dei Nuraghi Bianco IGT 2025, Attilio Contini, Sardinien: Der Karmis, ein charaktervoller Weißwein auf Basis der autochthonen Vernaccia-Traube, strahlt im Glas in einem intensiven, leuchtenden Strohgelb. Sein feines, anhaltendes Bouquet offenbart eine elegante Komposition aus weißen Blüten, reifer Birne und einem Hauch floraler Fruchtigkeit, die seine sardische Herkunft stilvoll unterstreicht. Am Gaumen zeigt sich der Karmis delikat, zugleich vollmundig und mit einer lebendigen, fein eingebundenen Würze. Die harmonische Struktur und die lang anhaltende Frische verleihen ihm Tiefe und Vielschichtigkeit. Aus dem malerischen Tirso-Tal zwischen Cabras und Baratili stammend, spiegelt dieser Wein eindrucksvoll die Vielfalt und Eigenständigkeit Sardiniens wider - ideal zu Meeresfrüchten, frischen Antipasti oder einfach als feiner Begleiter mediterraner Genussmomente. - ´Gerardo´ 'Die Überraschung des Jahres bildet der junge, frische und duftige Karmis aus überwiegend Vernaccia.' - ´Gambero Rosso´ 'Der Karmis Cuvèe ist eine Mischung aus Vernaccia und Vermentino, die auf den sandigen Böden des Tirso-Tals (in der IGT-Appellation Tharros) angebaut werden. Der Wein zeichnet sich durch einen leichten und aufgeschlossenen Stil mit einer starken blumigen Komponente aus, die mit einer spritzigen und fruchtigen Seite kontrastiert wird. Er hält, was er verspricht: Frische und klare Einfachheit.' - ´Robert Parker´12,50 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Rudolf-Esoterische-Betrachtungen-karmis
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.