Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für RØDE-VideoMicro-Mikrofon
Top-Angebote
Produkte zum Begriff RØDE-VideoMicro-Mikrofon:
-
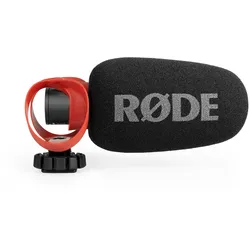
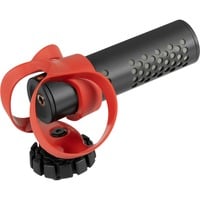
VideoMicro II, MikrofonKondensator-Richtmikrofon zur Kameramontage, Vollmetall (Aluminium), kratzfester Keramiküberzug, 110 dB, 3,5-mm-Miniklinke, 3/8“-Gewinde, HELIX™ Isomount Schwinghalterung mit Blitzschuhadapter, TRS (Doppel-mono), Plug&Play – keine Batterie erforderlich87,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
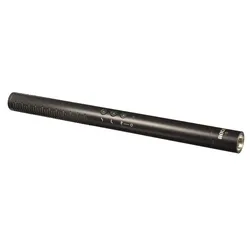
RØDE NTG4+ Kondensator-MikrofonRode NTG4, Richtrohr-Kondensatormikrofon, Richtcharakteristik: Superniere, robust und klimafest, hohe Empfindlichkeit (25 mV), niedriges Eigenrauschen (16 dBA), Phantomspeisung (12 V, 24 thomann V, 48 V), elektronische Taster für Hochpassfilter (75 Hz), Vordämpfung (-10 dB) und Präsenzanhebung, Länge: 22,5 cm, Durchmesser: 2,2 cm. Gewicht: 126 g. Inkl. Stativklemme RM5, Schaumstoffwindschutz WSNTG4 und Transportetui ZP1 Herstellerbeschreibung (Englisch) Broadcast sound quality Low noise circuitry Rugged metal construction Convenient digital switching High Frequency Boost High Pass Filter (Flat/75Hz) PAD (-10db) Ten year extended warranty with online registration The NTG4 builds on the platform created by RØDE's award-winning NTG1 shotgun microphone. A broadcast-quality directional condenser microphone designed to provide premium audio recording in a versatile range of app...299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RØDE Lavalier GO - MikrofonKondensator-Lavaliermikrofon: Rode Lavalier Go Ein professionelles Ansteckmikrofon mit sendefähiger Tonqualität, welches perfekt auf die Kompaktfunkstrecke Wireless GO abgestimmt wurde. Ein ideales Zubehör also für Einstellungen, bei denen das Sendemodul des Wireless GO zu prominent im Bild wäre. In diesem Fall verbindet man das Lavalier GO mit dem Mikrofoneingang des Wireless GO Moduls und nutzt dieses einfach als Taschen- oder Gürtelsender.Natürlich lässt sich das Lavalier GO auch mit vielen anderen Geräten verwenden, die einen 3,5 mm TRS Mikrofoneingang haben und dort den notwendigen Speisestrom (ca. 3 Volt) liefern. Typische Beispiele hierfür sind Notebooks, DSLR-Kameras und Mobilrecorder.Um optimale Aufnahmeergebnisse zu erzielen, gehört das Lavalier GO mit seiner Krokodilklemme am Revers, am Kragen oder auf Brusthöhe an der Kleidung befestigt. Oft macht es Sinn, die Kapsel dabei na...72,32 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Warum rauscht das Videomicro extrem?
Es gibt mehrere mögliche Gründe, warum das Videomikrofon stark rauscht. Es könnte an einer schlechten Verbindung oder einem defekten Kabel liegen. Es könnte auch an einer falschen Einstellung des Mikrofons oder an einer Störung durch andere elektronische Geräte in der Umgebung liegen. Es ist ratsam, diese möglichen Ursachen zu überprüfen und gegebenenfalls das Mikrofon auszutauschen oder die Einstellungen anzupassen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff RØDE-VideoMicro-Mikrofon:
-
VideoMicro II, MikrofonKondensator-Richtmikrofon zur Kameramontage, Vollmetall (Aluminium), kratzfester Keramiküberzug, 110 dB, 3,5-mm-Miniklinke, 3/8“-Gewinde, HELIX™ Isomount Schwinghalterung mit Blitzschuhadapter, TRS (Doppel-mono), Plug&Play – keine Batterie erforderlich87,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für RØDE-VideoMicro-Mikrofon
-
RØDE NTG4+ Kondensator-MikrofonRode NTG4, Richtrohr-Kondensatormikrofon, Richtcharakteristik: Superniere, robust und klimafest, hohe Empfindlichkeit (25 mV), niedriges Eigenrauschen (16 dBA), Phantomspeisung (12 V, 24 thomann V, 48 V), elektronische Taster für Hochpassfilter (75 Hz), Vordämpfung (-10 dB) und Präsenzanhebung, Länge: 22,5 cm, Durchmesser: 2,2 cm. Gewicht: 126 g. Inkl. Stativklemme RM5, Schaumstoffwindschutz WSNTG4 und Transportetui ZP1 Herstellerbeschreibung (Englisch) Broadcast sound quality Low noise circuitry Rugged metal construction Convenient digital switching High Frequency Boost High Pass Filter (Flat/75Hz) PAD (-10db) Ten year extended warranty with online registration The NTG4 builds on the platform created by RØDE's award-winning NTG1 shotgun microphone. A broadcast-quality directional condenser microphone designed to provide premium audio recording in a versatile range of app...299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RØDE Lavalier GO - MikrofonKondensator-Lavaliermikrofon: Rode Lavalier Go Ein professionelles Ansteckmikrofon mit sendefähiger Tonqualität, welches perfekt auf die Kompaktfunkstrecke Wireless GO abgestimmt wurde. Ein ideales Zubehör also für Einstellungen, bei denen das Sendemodul des Wireless GO zu prominent im Bild wäre. In diesem Fall verbindet man das Lavalier GO mit dem Mikrofoneingang des Wireless GO Moduls und nutzt dieses einfach als Taschen- oder Gürtelsender.Natürlich lässt sich das Lavalier GO auch mit vielen anderen Geräten verwenden, die einen 3,5 mm TRS Mikrofoneingang haben und dort den notwendigen Speisestrom (ca. 3 Volt) liefern. Typische Beispiele hierfür sind Notebooks, DSLR-Kameras und Mobilrecorder.Um optimale Aufnahmeergebnisse zu erzielen, gehört das Lavalier GO mit seiner Krokodilklemme am Revers, am Kragen oder auf Brusthöhe an der Kleidung befestigt. Oft macht es Sinn, die Kapsel dabei na...72,32 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
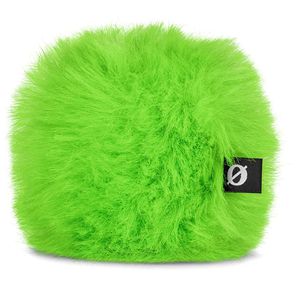
RODE Mikrofon-Windschutz WS9, grün, Fellwindschutz, für VideoMicro, VideoMic Me-SerieKombiniert Schaumstoff-Innengeflecht mit einer Kunstfell-Außenschicht Ohne Beeinträchtigung der Klangqualität, schützt akustisch transparent Schützt bei Außenaufnahmen vor Störgeräuschen bis ca. Windstärke 5 Merkmale: Material: Kunstfell Farbe: grün weitere Produktinformationen: Maße: (ØxL) 6 x 6,5 cm Gewicht: 12 g21,92 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Warum rauscht das Videomicro extrem?
Es gibt mehrere mögliche Gründe, warum das Videomikrofon stark rauscht. Es könnte an einer schlechten Verbindung oder einem defekten Kabel liegen. Es könnte auch an einer falschen Einstellung des Mikrofons oder an einer Störung durch andere elektronische Geräte in der Umgebung liegen. Es ist ratsam, diese möglichen Ursachen zu überprüfen und gegebenenfalls das Mikrofon auszutauschen oder die Einstellungen anzupassen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.