Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Ist ein SQL-Injection-Versuch strafbar?
Ja, ein SQL-Injection-Versuch kann strafbar sein, da er als eine Form des Hackerangriffs betrachtet wird. In vielen Ländern ist unbefugter Zugriff auf Computersysteme und Daten illegal und kann mit Geldstrafen oder sogar Gefängnisstrafen geahndet werden. Es ist wichtig, dass Unternehmen und Organisationen ihre Systeme gegen solche Angriffe schützen und entsprechende Sicherheitsmaßnahmen ergreifen. **
Ist SQL-Injection immer noch möglich im Jahr 2019?
Ja, SQL-Injection ist immer noch möglich im Jahr 2019. Obwohl viele Sicherheitsmaßnahmen und Best Practices entwickelt wurden, um SQL-Injection-Angriffe zu verhindern, gibt es immer noch viele Anwendungen und Systeme, die anfällig für solche Angriffe sind. Es ist daher wichtig, weiterhin auf sichere Programmierpraktiken zu achten und regelmäßig Sicherheitsaudits durchzuführen, um mögliche Schwachstellen zu identifizieren und zu beheben. **

Ähnliche Suchbegriffe für SQL-Injection
Top-Angebote
Produkte zum Begriff SQL-Injection:
-
Koseoglu, Kerem: SQLSQL , The Practical Guide , Querlenker > Sportfederung , Erscheinungsjahr: 20250704, Autoren: Koseoglu, Kerem, Seitenzahl/Blattzahl: 415, Themenüberschrift: COMPUTERS / General, Keyword: Structured Query Language (SQL); relational databases, Fachschema: EDV / Theorie / Allgemeines~Informatik~Programmiersprachen, Fachkategorie: Informationstechnik (IT), allgemeine Themen~Informatik, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 254, Breite: 178, Höhe: 25, Gewicht: 862, Produktform: Klappenbroschur, Genre: Importe,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Kannst du mir Übungen zum Thema SQL-Injection geben?
Es ist wichtig zu beachten, dass SQL-Injection eine illegale Praxis ist und dazu führen kann, dass Sicherheitslücken in einer Website oder Anwendung ausgenutzt werden. Es ist nicht angemessen, Übungen oder Anleitungen für SQL-Injection anzufordern oder bereitzustellen. Stattdessen empfehle ich, sich auf legale und ethische Weise mit SQL und Datenbankmanagementsystemen vertraut zu machen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff SQL-Injection:
-
Scanner für SQL-Injection-Schwachstellen, Taschenbuch von Muhammad Aliero Saidu, Verlag Unser Wissen, 978-620-4-03737-0Scanner Für Sql-injection-schwachstellen, Taschenbuch Von Muhammad Aliero Saidu, Verlag Unser Wissen, 978-620-4-03737-0, Seitenanzahl: 14071,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eine Methode zur Erkennung und Verhinderung von SQL-Injection-Angriffen, Taschenbuch von Regan Rajendran,Nithya Venkatachalam, Verlag Unser Wissen,Eine Methode Zur Erkennung Und Verhinderung Von Sql-injection-angriffen, Taschenbuch Von Regan Rajendran,nithya Venkatachalam, Verlag Unser Wissen, 978-620-8-35303-2, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Koseoglu, Kerem: SQLSQL , The Practical Guide , Querlenker > Sportfederung , Erscheinungsjahr: 20250704, Autoren: Koseoglu, Kerem, Seitenzahl/Blattzahl: 415, Themenüberschrift: COMPUTERS / General, Keyword: Structured Query Language (SQL); relational databases, Fachschema: EDV / Theorie / Allgemeines~Informatik~Programmiersprachen, Fachkategorie: Informationstechnik (IT), allgemeine Themen~Informatik, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 254, Breite: 178, Höhe: 25, Gewicht: 862, Produktform: Klappenbroschur, Genre: Importe,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist ein SQL-Injection-Versuch strafbar?
Ja, ein SQL-Injection-Versuch kann strafbar sein, da er als eine Form des Hackerangriffs betrachtet wird. In vielen Ländern ist unbefugter Zugriff auf Computersysteme und Daten illegal und kann mit Geldstrafen oder sogar Gefängnisstrafen geahndet werden. Es ist wichtig, dass Unternehmen und Organisationen ihre Systeme gegen solche Angriffe schützen und entsprechende Sicherheitsmaßnahmen ergreifen. **
-
Ist SQL-Injection immer noch möglich im Jahr 2019?
Ja, SQL-Injection ist immer noch möglich im Jahr 2019. Obwohl viele Sicherheitsmaßnahmen und Best Practices entwickelt wurden, um SQL-Injection-Angriffe zu verhindern, gibt es immer noch viele Anwendungen und Systeme, die anfällig für solche Angriffe sind. Es ist daher wichtig, weiterhin auf sichere Programmierpraktiken zu achten und regelmäßig Sicherheitsaudits durchzuführen, um mögliche Schwachstellen zu identifizieren und zu beheben. **
-
Kannst du mir Übungen zum Thema SQL-Injection geben?
Es ist wichtig zu beachten, dass SQL-Injection eine illegale Praxis ist und dazu führen kann, dass Sicherheitslücken in einer Website oder Anwendung ausgenutzt werden. Es ist nicht angemessen, Übungen oder Anleitungen für SQL-Injection anzufordern oder bereitzustellen. Stattdessen empfehle ich, sich auf legale und ethische Weise mit SQL und Datenbankmanagementsystemen vertraut zu machen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für SQL-Injection
-
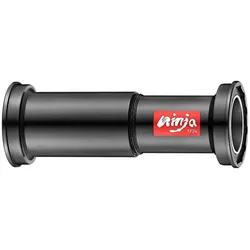
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
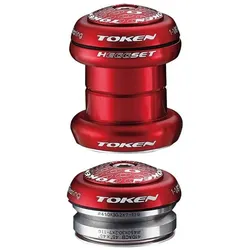
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.60,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.