Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Schaltwerk
Top-Angebote
Produkte zum Begriff Schaltwerk:
-
Sram, SchaltwerkDas RD P-Knuckle Kit Eagle 90 T-Type ist ein hochwertiges Zubehörteil für Fahrradliebhaber. Es enthält zwei Pivot-Pins, die für die Funktionalität und Langlebigkeit des Schaltwerks entscheidend sind. Dieses Kit ist speziell für die Eagle 90 T-Type Schaltwerke konzipiert und sorgt für eine präzise Schaltperformance. Die Verwendung von robusten Materialien gewährleistet eine hohe Belastbarkeit und Zuverlässigkeit. Mit diesem Kit können Sie die Leistung Ihres Fahrrads optimieren und die Lebensdauer Ihrer Komponenten verlängern. Ideal für alle, die Wert auf Qualität und Effizienz legen.30,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Schaltwerk:
-
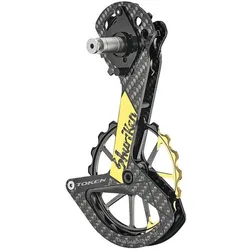
Token, Schaltwerk, (12-fach)Das TOKEN Shuriken ist ein hochentwickeltes Schaltwerk, das speziell für Rennräder konzipiert wurde. Es bietet eine herausragende Leistung und Effizienz bei der Übersetzung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht. Mit einem übergrossen Riemenscheibensystem, das eine Kombination aus 13T und 19T Riemenscheiben verwendet, sorgt das Shuriken für eine präzise und reibungslose Schaltung. Das Schaltwerk ist mit den neuesten Shimano DuraAce und Ultegra Modellen kompatibel, einschliesslich der elektronischen Di2-Versionen. Hergestellt aus hochwertigem, mattem 3K-Carbon und titanbeschichtetem Aluminium, vereint das Shuriken sowohl Leichtigkeit als auch Langlebigkeit. Mit einem Gesamtgewicht von nur 59 g pro Set ist es eine hervorragende Ergänzung für jedes leistungsorientierte Fahrrad. - Kompatibel mit Shimano R9250 und R8150 12-Gang Schaltsystemen - Überragendes Riemenscheibensystem für verbesserte Übersetzungseffizienz - Hergestellt aus mattem 3K-Carbon und titanbeschichtetem Aluminium - Leichtgewicht mit nur 59 g pro Set.287,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, Schaltwerk, (11-fach)Lager: TBT Riemenscheibe: 12Z oben, 19Z unten Kompatibilität: Shimano R9100, R9150 (Di2), R8000, R8050 (Di2) 11s Übersetzungsverhältnis: 16Z (Kettenblatt) + 23Z (Kasette) Zähne: 34Z Material des Kettenblatts: Mattes 3K-Carbon Material der Riemenscheibe: Titanbeschichtetes Aluminium Farbe: Mattes schwarzes Carbon Gewicht: 69,5 g/Satz Der hintere Umwerfer ist das Schlüsselelement, das die Leistung des Schaltens am meisten beeinflusst. Die beste Genauigkeit bei Gangwechseln und die beste Haltbarkeit findet man nur bei den fortschrittlichsten Modellen, unabhängig von ihrer Generation. Geeignet für Kassetten mit bis zu 34 Zähnen.334,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sram, SchaltwerkDas RD P-Knuckle Kit Eagle 90 T-Type ist ein hochwertiges Zubehörteil für Fahrradliebhaber. Es enthält zwei Pivot-Pins, die für die Funktionalität und Langlebigkeit des Schaltwerks entscheidend sind. Dieses Kit ist speziell für die Eagle 90 T-Type Schaltwerke konzipiert und sorgt für eine präzise Schaltperformance. Die Verwendung von robusten Materialien gewährleistet eine hohe Belastbarkeit und Zuverlässigkeit. Mit diesem Kit können Sie die Leistung Ihres Fahrrads optimieren und die Lebensdauer Ihrer Komponenten verlängern. Ideal für alle, die Wert auf Qualität und Effizienz legen.30,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Schaltwerk
-
Sram, SchaltwerkDas Sram Standard Schaltwerk ist ein hochwertiges Ersatzkäfig-Set, das speziell für das GX T-Type Eagle AXS Schaltwerk entwickelt wurde. Es bietet eine vollständige Ersatzlösung, die sowohl den äusseren als auch den inneren Käfig, einen Dämpfer und die Umlenkrollen umfasst. Dieses Produkt ist ideal für Radfahrende, die eine zuverlässige und langlebige Komponente für ihr E-Bike benötigen. Die Konstruktion gewährleistet eine präzise Schaltleistung und trägt zur Gesamtleistung des Antriebsstrangs bei. Mit seiner universellen Passform ist es eine praktische Wahl für verschiedene Fahrradmodelle und -anwendungen. Die Verwendung von hochwertigen Materialien sorgt für eine lange Lebensdauer und eine verbesserte Funktionalität, was es zu einer wertvollen Ergänzung für jedes E-Bike macht. - Vollständiges Ersatzkäfig-Set für GX T-Type Eagle AXS Schaltwerk - Enthält äusseren und inneren Käfig, Dämpfer und Umlenkrollen - Entwickelt für E-Bikes, um eine zuverlässige Schaltleistung zu gewährleisten - Hergestellt in Taiwan mit hochwertigen Materialien für Langlebigkeit.123,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sram, SchaltwerkDas Rear Derailleur Cage Assembly Force XPLR AXS MY26 von SRAM ist eine hochentwickelte Komponente, die speziell für Gravel- und Abenteuerfahrräder konzipiert wurde. Dieses Schaltwerkkäfig-Set bietet eine vollständige Ersatzlösung, die sowohl den inneren als auch den äusseren Käfig, einen Dämpfer und die Riemenscheiben umfasst. Mit der fortschrittlichen AXS drahtlosen elektronischen Schalttechnologie von SRAM ermöglicht es präzise und zuverlässige Gangwechsel, die den Wartungsaufwand minimieren. Die Konstruktion aus hochwertigen Aluminiumlegierungen sorgt für Langlebigkeit und Widerstandsfähigkeit gegenüber verschiedenen Wetterbedingungen und anspruchsvollem Gelände. Die E1-Modellbezeichnung steht für die neueste Generation dieser Produktlinie, die mit verfeinerten Schaltalgorithmen und verbesserter Batterieeffizienz ausgestattet ist. Die nahtlose Integration in das SRAM AXS-Ökosystem ermöglicht eine einfache Verbindung mit kompatiblen Schalthebeln und anderen Komponenten, was die Benutzerfreundlichkeit und Leistung weiter steigert. - Vollständiges Ersatzkäfig-Set inklusive innerem und äusserem Käfig, Dämpfer und Riemenscheiben - Optimiert für weitreichende 1x-Antriebe, ideal für Gravel-Riding - Hergestellt aus korrosionsbeständigen Aluminiumlegierungen für dauerhafte Leistung - Nahtlose Integration in das SRAM AXS-Ökosystem für verbesserte Benutzererfahrung.129,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.