Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Schritte zur Verbindung
Top-Angebote
Produkte zum Begriff Schritte zur Verbindung:
-
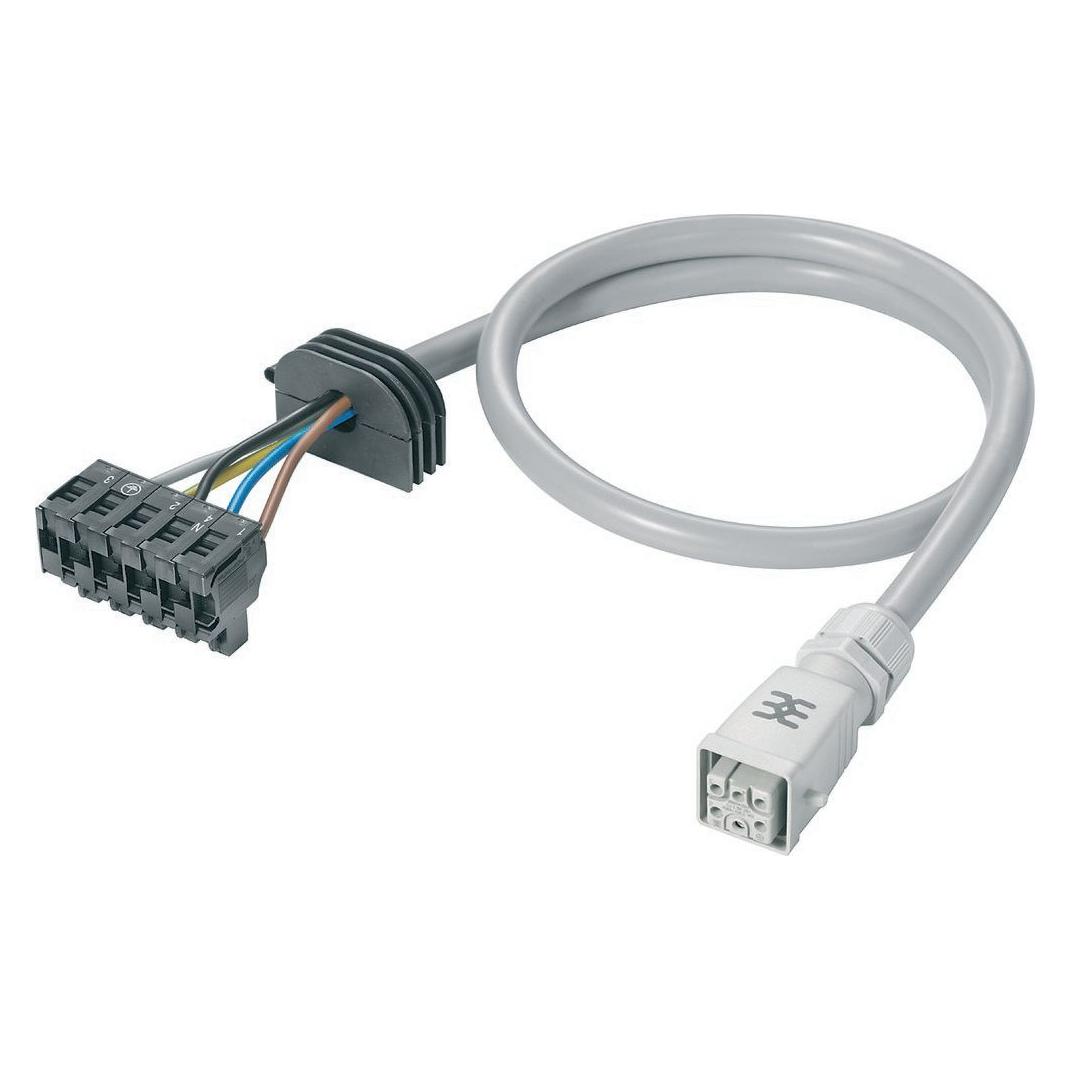
Eaton Energieverbindungsleitung zur Verbindung 116962, USV ZubehörDie Eaton Energie-Adapterleitung RA-C4-PPB/C3-1M5 dient zur Verbindung von Rapid Link Geräten mit dem Energiebus. Das 5-adrige Kabel hat eine Länge von 1,5 m und einen Leiternennquerschnitt von 1,5 mm2. Es besitzt einen grauen Mantel und ist nach EN IEC 60811-404 ölbeständig.94,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Drei Schritte zur Aufrechterhaltung der Betriebsfähigkeit, Fachbücher von Saul Midler, Frank HerdmannDas Auftreten von Fehlern kann man auch bei bester Planung und grösster Sorgfalt nicht völlig ausschliessen. Wie man sich jedoch dafür wappnet und ob es gelingt, das Unternehmen auch beim Eintritt eines Notfalls optimal am Laufen zu halten, kann man steuern und damit die Risiken im Schadensfall minimieren. Der Schlüssel dazu ist ein funktionierendes Business Continuity Management (BCM). Die Aufgaben des BCM sind Prävention und Mechanismen der Wiederherstellung sowie das Gewährleisten der Fortführung des Betriebs im Krisenfall. Strukturiert dargestellt sind die Anforderungen an ein solches Risikomanagement in der Norm DIN EN ISO 22301. Sie beschreibt Faktoren der Resilienz, Massnahmen und Systeme. Zur vereinfachten Anwendung gibt der Beuth Verlag mit dem vorliegenden Werk einen Praxisband heraus, der in kompakter Form die notwendigen ersten Schritte zum Erstellen und Integrieren eines BCM in ein bestehendes Unternehmen erläutert. Das Buch ist bestens geeignet, um Risikomanagementsysteme in kleinen und mittelständischen Unternehmen neu aufzubauen oder in grösseren Unternehmen die Grundlagen dafür zu schaffen. Das komplett zweisprachig gestaltete Buch legt den Fokus auf die Realisierbarkeit der Umsetzung. Es zeigt effektive und ökonomische Wege zur Implementierung eines BCM und zu dessen Vernetzung mit anderen Managementsystemen.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Schritte zur Verbindung:
-
Wolff:Der 5-Schritte-Plan zur individue, Ratgeber von Christiane WolffDer 5-Schritte-Plan zur individuellen Karrieregestaltung von Christiane Wolff ist ein umfassender Ratgeber, der Leserinnen und Lesern dabei hilft, innere Klarheit zu gewinnen und wertvolle Beziehungen aufzubauen. Das Buch bietet einen strukturierten Ansatz zur Karriereentwicklung, der auf fünf wesentlichen Schritten basiert. Diese Schritte sind darauf ausgelegt, die persönliche und berufliche Entfaltung zu fördern und ein sinnerfülltes Berufsleben zu ermöglichen. Mit digitalen Zusatzinhalten ergänzt, bietet der Ratgeber nicht nur theoretische Ansätze, sondern auch praktische Werkzeuge, um die eigene Karriere aktiv zu gestalten. Die klare und verständliche Sprache macht es einfach, die Konzepte zu verstehen und anzuwenden. Dieses Buch richtet sich an alle, die ihre beruflichen Ziele klarer definieren und erreichen möchten, unabhängig von ihrem aktuellen Stand oder ihrer Branche.32,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erste Schritte zur Selbstversorgung, Ratgeber von Redaktion NATUR IM GARTEN"Erste Schritte zur Selbstversorgung" ist ein umfassender Ratgeber, der sich an alle richtet, die Interesse an der Selbstversorgung haben. Das Buch bietet wertvolle Informationen und praktische Tipps, um frische Lebensmittel aus eigenem Anbau zu kultivieren. Es behandelt verschiedene Aspekte der Selbstversorgung, von der Auswahl geeigneter Pflanzen bis hin zu Anbau- und Pflegeanleitungen. Die Leserinnen und Leser werden ermutigt, ihre eigenen Gärten zu gestalten und die Vorteile der Selbstversorgung zu entdecken. Der Ratgeber ist in deutscher Sprache verfasst und richtet sich an alle, die ihre persönliche Entwicklung im Bereich der nachhaltigen Landwirtschaft und Gartenarbeit vorantreiben möchten. Mit einem kartonierten Einband ist das Buch sowohl robust als auch handlich, ideal für den Einsatz im Garten oder beim Lesen zu Hause.25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eaton Energieverbindungsleitung zur Verbindung 116962, USV ZubehörDie Eaton Energie-Adapterleitung RA-C4-PPB/C3-1M5 dient zur Verbindung von Rapid Link Geräten mit dem Energiebus. Das 5-adrige Kabel hat eine Länge von 1,5 m und einen Leiternennquerschnitt von 1,5 mm2. Es besitzt einen grauen Mantel und ist nach EN IEC 60811-404 ölbeständig.94,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Ähnliche Suchbegriffe für Schritte zur Verbindung
-
Drei Schritte zur Aufrechterhaltung der Betriebsfähigkeit, Fachbücher von Saul Midler, Frank HerdmannDas Auftreten von Fehlern kann man auch bei bester Planung und grösster Sorgfalt nicht völlig ausschliessen. Wie man sich jedoch dafür wappnet und ob es gelingt, das Unternehmen auch beim Eintritt eines Notfalls optimal am Laufen zu halten, kann man steuern und damit die Risiken im Schadensfall minimieren. Der Schlüssel dazu ist ein funktionierendes Business Continuity Management (BCM). Die Aufgaben des BCM sind Prävention und Mechanismen der Wiederherstellung sowie das Gewährleisten der Fortführung des Betriebs im Krisenfall. Strukturiert dargestellt sind die Anforderungen an ein solches Risikomanagement in der Norm DIN EN ISO 22301. Sie beschreibt Faktoren der Resilienz, Massnahmen und Systeme. Zur vereinfachten Anwendung gibt der Beuth Verlag mit dem vorliegenden Werk einen Praxisband heraus, der in kompakter Form die notwendigen ersten Schritte zum Erstellen und Integrieren eines BCM in ein bestehendes Unternehmen erläutert. Das Buch ist bestens geeignet, um Risikomanagementsysteme in kleinen und mittelständischen Unternehmen neu aufzubauen oder in grösseren Unternehmen die Grundlagen dafür zu schaffen. Das komplett zweisprachig gestaltete Buch legt den Fokus auf die Realisierbarkeit der Umsetzung. Es zeigt effektive und ökonomische Wege zur Implementierung eines BCM und zu dessen Vernetzung mit anderen Managementsystemen.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
3s-move Adapterset zur Verbindung mit der HinterradachseDas 3s-move Adapterset zur Verbindung mit der Hinterradachse ermöglicht Dir eine einfache und sichere Verbindung zwischen Fahrradanhänger und Hinterradachse. Es ist die ideale Lösung, wenn Du deinen Anhänger mit verschiedenen Fahrrädern nutzen möchtest, da der Wechsel schnell und werkzeuglos erfolgen kann. Technische Daten: 3s-move Adapterset zur Verbindung mit der Hinterradachse * Produkt: Adapterset für 3s-move Multifunktions Fahrrad Anhänger * Länge: 57 mm * Gewicht: 50 g * Lieferumfang: 1 Adapterset * geeignet für: für 3s-move Multifunktions Fahrrad Anhänger19,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.64,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.