Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Schroeder-Renée-Der-Traum
Top-Angebote
Produkte zum Begriff Schroeder-Renée-Der-Traum:
-
Der SED-Staat, Fachbücher von Klaus Schroeder"Der SED-Staat: Geschichte und Strukturen der DDR 1949-1990" ist eine umfassende und detaillierte Analyse der Deutschen Demokratischen Republik, die von dem Politologen Klaus Schroeder verfasst wurde. Dieses Buch bietet eine vollständige Neubearbeitung der ursprünglichen Ausgabe, die vor fünfzehn Jahren veröffentlicht wurde. Es beleuchtet die politischen, sozialen und kulturellen Strukturen der DDR und integriert zahlreiche neue Kapitel, die Themen wie Kultur, Umwelt, Sport, Rechtsextremismus und Korruption behandeln. Darüber hinaus enthält es Kurzbiografien der wichtigsten politischen Akteure, die das Verständnis der komplexen Geschichte der DDR vertiefen. Die Überarbeitung berücksichtigt aktuelle wissenschaftliche Erkenntnisse und bietet eine präzisere Darstellung der Ereignisse und Strukturen, die zur deutschen Teilung und Vereinigung führten. Dieses Fachbuch ist somit ein unverzichtbares Werk für alle, die sich mit der Geschichte der DDR und der deutschen Teilung auseinandersetzen möchten.150,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flüchtlinge in der Schule, Fachbücher von Joachim SchroederVielen jüngeren Flüchtlingskindern gelingt es überraschend schnell, in der deutschen Schule mitzuhalten. Jugendlichen und jungen Erwachsenen auf der Flucht lässt man aufgrund ihres Alters und ihrer geringen Bleibeperspektiven hingegen nur sehr wenig Zeit für Bildung, eine Bildung, die dazuhin in ihren fragwürdigen Inhalten und realitätsfernen Themen kaum etwas mit den Lebensbedingungen und Herausforderungen der Flucht zu tun hat. Zudem ist für junge Geflüchtete der Zugang zur beruflichen Qualifizierung erschwert, einen zügigen und erfolgreichen Übergang von der Schule in die Erwerbstätigkeit können sie nur selten schaffen. Hier setzt das Buch an: Ausgehend von den fluchtspezifischen Lebenslagen werden Curricula, pädagogische Konzepte und Schulprogramme skizziert, die den Newcomern im Bildungssystem klug arrangierte Erfahrungsfelder zur Realitäts- und Umwelterschliessung sowie Alltagsbewältigung bieten.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Schroeder-Renée-Der-Traum:
-
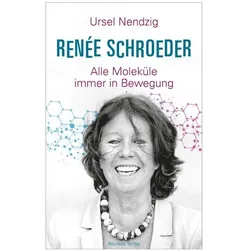
Renée Schroeder, Biografien von Ursel NendzigDie Biografie von Renée Schroeder bietet einen tiefen Einblick in das Leben einer bemerkenswerten Frau, die sich in der von Männern dominierten Welt der Biochemie einen Namen gemacht hat. Geboren 1953 in Brasilien, hat sie ihre Kindheit in Luxemburg verbracht und ihre akademische Laufbahn in Städten wie München, Paris und den USA geprägt. Ihre Karriere in Wien ist geprägt von wissenschaftlichen Erfolgen und einem unermüdlichen Einsatz für Feminismus. Im Unruhestand widmet sie sich nun der Landwirtschaft und erforscht die Welt der Wildkräuter. Diese Biografie erzählt von ihren Herausforderungen, Kämpfen und der Entschlossenheit, die sie in ihrem Leben stets gezeigt hat. Sie ist eine inspirierende Geschichte über eine Frau, die nie den konventionellen Weg gegangen ist und immer wieder neue Wege beschreitet.27,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie Wildkräuter wirken, Ratgeber von Renée SchroederDie Oma behauptet immer, dass die Brennnessel ihr gegen Bluthochdruck hilft. Wir wissen endlich: Sie hat recht. Denn Renée Schroeder, Biochemikerin, pensionierte Professorin und Kräuterliebhaberin, durchforstet mit Leidenschaft wissenschaftliche Datenbanken nach den neuesten Studien und Erkenntnissen zur Heilwirkung von Wildkräutern und Heilpflanzen. In diesem Buch entdecken wir, wie Wildkräuter wirken, wie ihre Wirkstoffe extrahiert werden und wie wir unkompliziert Cremes, Oxymele und Auszüge für unsere Gesundheit herstellen. Und all dies wissenschaftlich belegt. Im besten Kneipp’schen Sinne: Jeder Mensch kann sich seine eigene Heilkräuterapotheke zusammenstellen. Einfach, zugänglich und evidenzbasiert.33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der SED-Staat, Fachbücher von Klaus Schroeder"Der SED-Staat: Geschichte und Strukturen der DDR 1949-1990" ist eine umfassende und detaillierte Analyse der Deutschen Demokratischen Republik, die von dem Politologen Klaus Schroeder verfasst wurde. Dieses Buch bietet eine vollständige Neubearbeitung der ursprünglichen Ausgabe, die vor fünfzehn Jahren veröffentlicht wurde. Es beleuchtet die politischen, sozialen und kulturellen Strukturen der DDR und integriert zahlreiche neue Kapitel, die Themen wie Kultur, Umwelt, Sport, Rechtsextremismus und Korruption behandeln. Darüber hinaus enthält es Kurzbiografien der wichtigsten politischen Akteure, die das Verständnis der komplexen Geschichte der DDR vertiefen. Die Überarbeitung berücksichtigt aktuelle wissenschaftliche Erkenntnisse und bietet eine präzisere Darstellung der Ereignisse und Strukturen, die zur deutschen Teilung und Vereinigung führten. Dieses Fachbuch ist somit ein unverzichtbares Werk für alle, die sich mit der Geschichte der DDR und der deutschen Teilung auseinandersetzen möchten.150,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Schroeder-Renée-Der-Traum
-
Flüchtlinge in der Schule, Fachbücher von Joachim SchroederVielen jüngeren Flüchtlingskindern gelingt es überraschend schnell, in der deutschen Schule mitzuhalten. Jugendlichen und jungen Erwachsenen auf der Flucht lässt man aufgrund ihres Alters und ihrer geringen Bleibeperspektiven hingegen nur sehr wenig Zeit für Bildung, eine Bildung, die dazuhin in ihren fragwürdigen Inhalten und realitätsfernen Themen kaum etwas mit den Lebensbedingungen und Herausforderungen der Flucht zu tun hat. Zudem ist für junge Geflüchtete der Zugang zur beruflichen Qualifizierung erschwert, einen zügigen und erfolgreichen Übergang von der Schule in die Erwerbstätigkeit können sie nur selten schaffen. Hier setzt das Buch an: Ausgehend von den fluchtspezifischen Lebenslagen werden Curricula, pädagogische Konzepte und Schulprogramme skizziert, die den Newcomern im Bildungssystem klug arrangierte Erfahrungsfelder zur Realitäts- und Umwelterschliessung sowie Alltagsbewältigung bieten.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Traum und der Tod, Fachbücher von Jakob HessingHeinrich Heine, als Jude geboren, gehört der Enkelgeneration Moses Mendelssohns an. Das Deutsche ist seine Muttersprache, er will sich in der deutschen Kultur etablieren - die Heilige Allianz aber zwingt ihn ins Pariser Exil. Vor diesem Hintergrund entfaltet Jakob Hessing seine doppelte Lektüre von Heines Werk. Zum einen steht es in der sich seit Goethe etablierenden Tradition der Autobiographie. Zum anderen rückt es ins Licht, was mit dem „Rabbi von Bacherach“ von Heine seit 1825 verdrängt wird und nach 1848 in der Matratzengruft wieder auftaucht - die jüdischen Dunkelräume eines gedichteten Lebens. Zentrale Motive von Heines Werk sind Träume, die eine böse, ironische Wendung nehmen, und der Tod, mit dem sie häufig enden. Dieser Motivkreis wird zunächst als Versuch einer Wunscherfüllung interpretiert, der sich immer wieder selbst ad absurdum führt, und schliesslich als schwierige Rückkehr zu einer jüdischen Tradition, mit der Heine das Scheitern einer säkularen Alternative anerkennen muss.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Traum von der Grossmacht, Fachbücher von Klaus Kellmann"Der Traum von der Grossmacht" von Klaus Kellmann bietet eine tiefgehende Analyse der geopolitischen Rolle Europas im 21. Jahrhundert, insbesondere im Kontext der Beziehungen zwischen Deutschland und Frankreich. Das Buch beleuchtet die historische Rivalität und die anschliessende Aussöhnung dieser beiden Nationen, die entscheidend für den Frieden und die europäische Integration nach den Weltkriegen war. Kellmann thematisiert sowohl die Erfolge als auch die Herausforderungen, die sich aus dieser Beziehung ergeben, und warnt vor den Gefahren einer möglichen Abhängigkeit Europas von globalen Mächten wie den USA und China. Mit einem klaren Fokus auf die Notwendigkeit einer gleichberechtigten Partnerschaft zwischen Berlin und Paris wird die Bedeutung dieser Achse für die Zukunft Europas eindringlich dargestellt. Das Buch ist ein unverzichtbares Werk für alle, die sich mit der Geschichte und der politischen Entwicklung Europas auseinandersetzen möchten.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.