Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Schwab-V-E-A
Top-Angebote
Produkte zum Begriff Schwab-V-E-A:
-
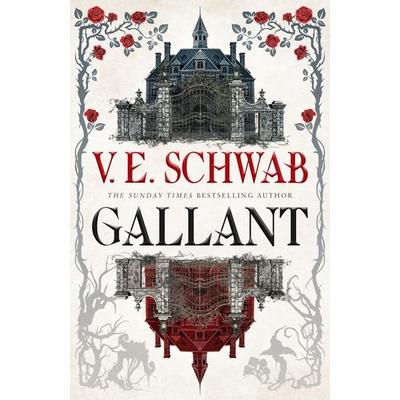
Schwab, V. E.: GallantGallant , Im Garten der Schatten , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20230329, Produktform: Leinen, Autoren: Schwab, V. E., Übersetzung: Riffel, Sara~Huber, Petra, Seitenzahl/Blattzahl: 352, Abbildungen: 10 s/w-Abbildungen, Keyword: All Age Fantasy; Crossover Fantasy; Dark Fantasy; Fantasy Bestseller; Fantasy Buch 2023; Fantasy für Frauen; Fantasy für Jugendliche; Gothic; Gothic Novel; Romance; YA Fantasy; feministische Fantasy; literarische Fantastik, Fachschema: Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Klassische Horror- und Geistergeschichten~Zeitgenössische Horrorliteratur~Magischer Realismus~Dark Fantasy~Zeitgenössische Fantasy~Urban Fantasy~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik in Übersetzung, Region: Nordamerika (USA und Kanada), Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Style: Fantasy Stil, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Eintauchen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: FISCHER TOR, Verlag: FISCHER TOR, Verlag: FISCHER Tor, Länge: 208, Breite: 133, Höhe: 34, Gewicht: 440, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783104915913, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281007122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Was bedeuten "v" und "a"?
"v" steht normalerweise für die Geschwindigkeit eines Objekts, während "a" für die Beschleunigung steht. In der Physik werden diese Symbole oft verwendet, um mathematische Gleichungen zu beschreiben, die den Bewegungszustand eines Objekts beschreiben. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Schwab-V-E-A:
-
Schwab, V. E.: GallantGallant , Im Garten der Schatten , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20230329, Produktform: Leinen, Autoren: Schwab, V. E., Übersetzung: Riffel, Sara~Huber, Petra, Seitenzahl/Blattzahl: 352, Abbildungen: 10 s/w-Abbildungen, Keyword: All Age Fantasy; Crossover Fantasy; Dark Fantasy; Fantasy Bestseller; Fantasy Buch 2023; Fantasy für Frauen; Fantasy für Jugendliche; Gothic; Gothic Novel; Romance; YA Fantasy; feministische Fantasy; literarische Fantastik, Fachschema: Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Klassische Horror- und Geistergeschichten~Zeitgenössische Horrorliteratur~Magischer Realismus~Dark Fantasy~Zeitgenössische Fantasy~Urban Fantasy~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik in Übersetzung, Region: Nordamerika (USA und Kanada), Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Style: Fantasy Stil, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Eintauchen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: FISCHER TOR, Verlag: FISCHER TOR, Verlag: FISCHER Tor, Länge: 208, Breite: 133, Höhe: 34, Gewicht: 440, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783104915913, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281007122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Schwab-V-E-A
-
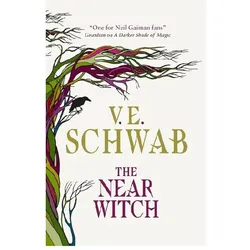
Near Witch, Belletristik von V. E. SchwabBrandneue Ausgabe von Victoria Schwabs lange vergriffenem, atemberaubendem Debüt. Diese brandneue Deluxe-Ausgabe eines vergriffenen Juwels enthält die in der Welt angesiedelte Kurzgeschichte „Der Aschegeborene Junge“ sowie eine noch nie zuvor gesehene Einleitung von V.E. Schwab. Die Näher Hexe ist nur eine alte Geschichte, die erzählt wird, um Kinder zu erschrecken. Wenn der Wind nachts ruft, darfst du nicht zuhören. Der Wind ist einsam und immer auf der Suche nach Gesellschaft. In der Stadt Near gibt es keine Fremden. Das sind die Wahrheiten, die Lexi ihr ganzes Leben lang gehört hat. Doch als eines Nachts ein echter Fremder, ein Junge, der wie Rauch zu verschwinden scheint, vor ihrem Haus auf dem Moor erscheint, weiss sie, dass zumindest eine dieser Aussagen nicht mehr wahr ist. In der folgenden Nacht beginnen die Kinder von Near, aus ihren Betten zu verschwinden, und der geheimnisvolle Junge gerät unter Verdacht. Während die Suche nach den Kindern intensiver wird, wächst auch Lexis Bedürfnis, mehr über die Hexe zu erfahren, die vielleicht mehr ist als eine Gutenachtgeschichte, über den Wind, der nachts durch die Wände zu sprechen scheint, und über die Geschichte dieses namenlosen Jungen. Teil Märchen, Teil Liebesgeschichte, ist Victoria Schwabs Debütroman völlig originell und doch schmerzlich vertraut: ein Lied, das du vor langer Zeit gehört hast, ein Flüstern, das der Wind trägt, und ein Traum, den du nicht so schnell vergessen wirst.25,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Was bedeuten "v" und "a"?
"v" steht normalerweise für die Geschwindigkeit eines Objekts, während "a" für die Beschleunigung steht. In der Physik werden diese Symbole oft verwendet, um mathematische Gleichungen zu beschreiben, die den Bewegungszustand eines Objekts beschreiben. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.