Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Sheeran
Top-Angebote
Produkte zum Begriff Sheeran:
-
Sheeran DekoschaleManchmal ist es genau dieses eine, unerwartete Detail, das einem Interieur seinen einzigartigen Charakter verleiht. Entdecken Sie die skulpturale Form der dekorativen Schale Sheeran, die auf ihrer glänzenden Oberfläche mit Licht und Schatten spielt. Vorteile: Ihre organische, von Blumen inspirierte Form bringt Harmonie und Eleganz in den Raum und ist eine subtile Anspielung auf die Natur. Hergestellt aus hochwertigem Steingut, gewährleistet sie Stabilität und Langlebigkeit, während ihr glänzendes, metallisches Finish das Licht wunderschön reflektiert und den Raum belebt. Ein beeindruckender Durchmesser von 31,5 cm macht die Schale zu einem markanten, eigenständigen Dekorationselement – perfekt für eine Kommode, einen Couchtisch oder eine Konsole. Sie eignet sich hervorragend als stilvolle Ablage für Kleinigkeiten, Schlüssel im Flur oder einfach als eigenständige Skulptur, die alle Blicke auf sich zieht. Platzieren Sie die Sheeran Schale an einem zentralen Ort, und Sie werden sehen, wie ein gewöhnlicher Platz sich in eine kleine, heimische Kunstgalerie verwandelt. Ihre Schlüssel haben noch nie in so luxuriöser Umgebung geruht.125,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
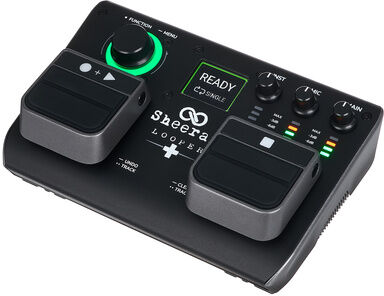
Sheeran Loopers Looper +Sheeran Loopers Looper +; Looper Pedal Designed by Ed Sheeran; Single- und Dual-Track Workflow; 4 Looper Modi: Single, Multi, Sync und Song; robuste Pedale aus Aluminiumdruckguss; 1,8"-Farbdisplay, LED-Ring für den Loop-Status und LED-Eingangs-/Ausgangsüberwachung; Custom DSP powered by HeadRush; 32-Bit-Audio; Undo/Redo, Solo, Fade, Reverse, 1/2 Speed, Solo und Mute Performance-Funktionen; Eingänge: Combo XLR + 1/4" (6,35mm), Stereo 1/4" (6,35mm), 1/4" (6,35mm) externer Fußschaltereingang, 1/8" (3,5mm) MIDI-Eingang; Ausgänge: Stereo 1/4" (6,35mm) kann im Stereo-, Mono- oder Split-Modus betrieben werden; Stromversorgung über Center-Negative-9V-Netzteil (optional), USB oder (4) AA-Batterien (im Lieferumfang enthalten); über 6 Stunden Batterielebensdauer; Speichern von bis zu 128 Loops mit über 3 Stunden Audio auf dem internen Speicher; Import/Export von Loops über USB; integriertes USB-Audio-Interface, 1/8" (3,5mm) auf MIDI Kabel inklusive299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Sheeran:
-
Ed Sheeran, Fachbücher von Ed SheeranDas Fachbuch "Ed Sheeran" bietet eine umfassende Sammlung der bekanntesten Songs des Künstlers, die sowohl für Fans als auch für Musiker von Interesse ist. Mit einem festen Einband und einer Breite von 225 mm ist dieses Buch nicht nur robust, sondern auch handlich. Die Auswahl umfasst Hits wie "Shape of You", "Perfect" und "Castle on the Hill", die alle in englischer Sprache präsentiert werden. Jedes Stück ist sorgfältig notiert, um das Spielen und Singen zu erleichtern. Dieses Buch ist ideal für alle, die die Musik von Ed Sheeran lieben und ihre Fähigkeiten im Musizieren erweitern möchten. Es ist eine wertvolle Ressource für sowohl Anfänger als auch erfahrene Musiker, die die Melodien und Texte von Ed Sheeran erlernen möchten.31,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bloomingville SheeranSchale mit Steingutkonstruktion, skulpturaler, von Blumen inspirierter Form und abgerundeten, blütenblattähnlichen Segmenten, die von der Mitte ausstrahlen. Bloomingville Sheeran ist als markante Steingutschale gestaltet, bei der die Glasur natürliche Farbvariationen erzeugen kann. Marke: Bloomingville Modell: Sheeran Aus Steingut gefertigt Von Blumen inspirierte skulpturale Form Abgerundete, blütenblattähnliche Segmente Farbvariationen können durch die Glasur auftreten Ein edles Wohnaccessoire mit skulpturalem Ausdruck für die tägliche Präsentation.74,01 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Sheeran DekoschaleManchmal ist es genau dieses eine, unerwartete Detail, das einem Interieur seinen einzigartigen Charakter verleiht. Entdecken Sie die skulpturale Form der dekorativen Schale Sheeran, die auf ihrer glänzenden Oberfläche mit Licht und Schatten spielt. Vorteile: Ihre organische, von Blumen inspirierte Form bringt Harmonie und Eleganz in den Raum und ist eine subtile Anspielung auf die Natur. Hergestellt aus hochwertigem Steingut, gewährleistet sie Stabilität und Langlebigkeit, während ihr glänzendes, metallisches Finish das Licht wunderschön reflektiert und den Raum belebt. Ein beeindruckender Durchmesser von 31,5 cm macht die Schale zu einem markanten, eigenständigen Dekorationselement – perfekt für eine Kommode, einen Couchtisch oder eine Konsole. Sie eignet sich hervorragend als stilvolle Ablage für Kleinigkeiten, Schlüssel im Flur oder einfach als eigenständige Skulptur, die alle Blicke auf sich zieht. Platzieren Sie die Sheeran Schale an einem zentralen Ort, und Sie werden sehen, wie ein gewöhnlicher Platz sich in eine kleine, heimische Kunstgalerie verwandelt. Ihre Schlüssel haben noch nie in so luxuriöser Umgebung geruht.125,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sheeran
-
Sheeran Loopers Looper +Sheeran Loopers Looper +; Looper Pedal Designed by Ed Sheeran; Single- und Dual-Track Workflow; 4 Looper Modi: Single, Multi, Sync und Song; robuste Pedale aus Aluminiumdruckguss; 1,8"-Farbdisplay, LED-Ring für den Loop-Status und LED-Eingangs-/Ausgangsüberwachung; Custom DSP powered by HeadRush; 32-Bit-Audio; Undo/Redo, Solo, Fade, Reverse, 1/2 Speed, Solo und Mute Performance-Funktionen; Eingänge: Combo XLR + 1/4" (6,35mm), Stereo 1/4" (6,35mm), 1/4" (6,35mm) externer Fußschaltereingang, 1/8" (3,5mm) MIDI-Eingang; Ausgänge: Stereo 1/4" (6,35mm) kann im Stereo-, Mono- oder Split-Modus betrieben werden; Stromversorgung über Center-Negative-9V-Netzteil (optional), USB oder (4) AA-Batterien (im Lieferumfang enthalten); über 6 Stunden Batterielebensdauer; Speichern von bis zu 128 Loops mit über 3 Stunden Audio auf dem internen Speicher; Import/Export von Loops über USB; integriertes USB-Audio-Interface, 1/8" (3,5mm) auf MIDI Kabel inklusive299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.