Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Shigeru
Top-Angebote
Produkte zum Begriff Shigeru:
-
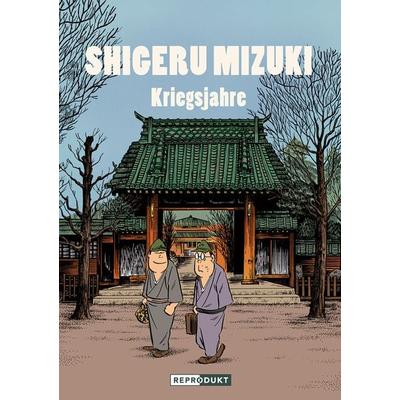
Mizuki, Shigeru: Shigeru Mizuki: KriegsjahreShigeru Mizuki: Kriegsjahre , Shigeru Mizuki gilt als einer der ersten japanischen Zeichner, der Manga für eine erwachsene Leserschaft geschrieben und gezeichnet hat. Geboren 1922, haben ihn vor allem die Kriegsjahre geprägt, in denen er im Dienst der Kaiserlichen Japanischen Armee in Papua-Neuguinea kämpfte und bei einem Luftangriff der Alliierten seinen linken Arm verlor. Zurück in Japan zeichnete er ab 1959 die ersten Geschichten um die Figur des einäugigen Waisenjungen Kitar¿, der sich in der Welt der Y¿kai - Monster und Geister aus japanischen Legenden - bewegt und der zu seiner populärsten Schöpfung wurde, über die Jahrzehnte wieder und wieder in Zeichentrickserien und Realfilmen zum Leben erweckt. Neben seiner Faszination für die Welt des Übernatürlichen hat Shigeru Mizuki - nach seinen Erlebnissen von 1943 bis 1945 - zeitlebens auch an historischen Stoffen gearbeitet. So erzählt er auf 2.000 Seiten die Geschichte der Sh¿wa-Zeit, legt eine Biografie von Adolf Hitler vor und beschreibt in "Auf in den Heldentod!", basierend auf eigenen Erfahrungen, von japanischen Soldaten, die in Neubritannien zum Selbstmord genötigt werden. In "Non Non Ba" berichtet er von der eigenen Kindheit an der Seite einer alten Frau aus seinem Dorf, die ihm die Geschichten der Y¿kai erzählt, die Shigeru Mizuki bis an sein Lebensende an seine LeserInnen weiterreicht und somit dazu beiträgt, eine japanische Tradition aufrechtzuerhalten. Vielfach ausgezeichnet ist Shigeru Mizuki am 30. November 2015 im Alter von 93 Jahren in Tokio verstorben. , Weitere Differentialteile > Differentiale & Teile , Erscheinungsjahr: 20201103, Produktform: Kartoniert, Autoren: Mizuki, Shigeru, Übersetzung: Bierich, Nora, Seitenzahl/Blattzahl: 480, Keyword: Hirohito; Japan; Soldaten; Zweiter Weltkrieg, Fachschema: Manga~Comic / Graphic Novel~Graphic Novel~Comic / History, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur~Graphic Novel / Comic: Historisches, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Kunst: Comics, Cartoons, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reprodukt, Verlag: Reprodukt, Verlag: Reprodukt, Länge: 211, Breite: 151, Höhe: 37, Gewicht: 561, Produktform: Klappenbroschur, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
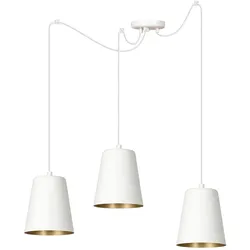
Licht-Erlebnisse, Pendelleuchte, Shigeru (E27)Die Pendelleuchte Shigeru von Licht-Erlebnisse vereint Funktionalität und elegantes Design. Diese flexible Hängelampe in Weiss bietet eine variable Befestigung, die es ermöglicht, das Licht gezielt in verschiedenen Bereichen des Raumes zu platzieren. Ob in der Raummitte, über dem Esstisch oder im Schlafzimmer, die Shigeru passt sich den individuellen Bedürfnissen an. Mit einer Kabellänge von 200 cm kann das Pendel frei durch den Raum gespannt werden, was besonders in grossen Räumen oder dunklen Ecken ohne geeigneten Deckenanschluss von Vorteil ist. Die Innenseite der Leuchte ist in warmem Gold gehalten, was eine angenehme und einladende Atmosphäre schafft. Hergestellt in der EU, steht die Shigeru für Qualität und zeitloses Design. - Flexible Montageoptionen für vielseitige Einsatzmöglichkeiten - Innenseite in warmem Gold für eine gemütliche Lichtatmosphäre - Höhenverstellbar, ideal für grosse Räume - Energieversorgung über Netzbetrieb mit E27 Lampenfassung - Hergestellt in der EU, Qualität und Langlebigkeit garantiert.117,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Shigeru:
-
Ito:Rheinbrücken, Fachbücher von Shigeru Ito, ITO, ShigeruDas Buch "Ito:Rheinbrücken" von Shigeru Ito ist eine künstlerische Hommage an die beeindruckenden Brücken über den Rhein. Der Autor, der seine Leidenschaft für die Malerei erst im Ruhestand wiederentdeckte, präsentiert in diesem Werk eine Sammlung von Bildern, die die funktional-technische Ästhetik der Brücken und deren harmonische Einbettung in die Flusslandschaft zeigen. Inspiriert von einem Anblick während eines Angelausflugs, entwickelte Ito die Idee, alle deutschen Brücken über den Rhein künstlerisch festzuhalten. Das Buch ist dreisprachig in Deutsch, Englisch und Japanisch verfasst und bietet somit eine breite Zugänglichkeit für ein internationales Publikum. Mit 168 Seiten voller eindrucksvoller Illustrationen ist es sowohl für Kunstliebhaber als auch für Interessierte an der Architektur und Landschaft des Rheins von Bedeutung.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mizuki, Shigeru: Shigeru Mizuki: KriegsjahreShigeru Mizuki: Kriegsjahre , Shigeru Mizuki gilt als einer der ersten japanischen Zeichner, der Manga für eine erwachsene Leserschaft geschrieben und gezeichnet hat. Geboren 1922, haben ihn vor allem die Kriegsjahre geprägt, in denen er im Dienst der Kaiserlichen Japanischen Armee in Papua-Neuguinea kämpfte und bei einem Luftangriff der Alliierten seinen linken Arm verlor. Zurück in Japan zeichnete er ab 1959 die ersten Geschichten um die Figur des einäugigen Waisenjungen Kitar¿, der sich in der Welt der Y¿kai - Monster und Geister aus japanischen Legenden - bewegt und der zu seiner populärsten Schöpfung wurde, über die Jahrzehnte wieder und wieder in Zeichentrickserien und Realfilmen zum Leben erweckt. Neben seiner Faszination für die Welt des Übernatürlichen hat Shigeru Mizuki - nach seinen Erlebnissen von 1943 bis 1945 - zeitlebens auch an historischen Stoffen gearbeitet. So erzählt er auf 2.000 Seiten die Geschichte der Sh¿wa-Zeit, legt eine Biografie von Adolf Hitler vor und beschreibt in "Auf in den Heldentod!", basierend auf eigenen Erfahrungen, von japanischen Soldaten, die in Neubritannien zum Selbstmord genötigt werden. In "Non Non Ba" berichtet er von der eigenen Kindheit an der Seite einer alten Frau aus seinem Dorf, die ihm die Geschichten der Y¿kai erzählt, die Shigeru Mizuki bis an sein Lebensende an seine LeserInnen weiterreicht und somit dazu beiträgt, eine japanische Tradition aufrechtzuerhalten. Vielfach ausgezeichnet ist Shigeru Mizuki am 30. November 2015 im Alter von 93 Jahren in Tokio verstorben. , Weitere Differentialteile > Differentiale & Teile , Erscheinungsjahr: 20201103, Produktform: Kartoniert, Autoren: Mizuki, Shigeru, Übersetzung: Bierich, Nora, Seitenzahl/Blattzahl: 480, Keyword: Hirohito; Japan; Soldaten; Zweiter Weltkrieg, Fachschema: Manga~Comic / Graphic Novel~Graphic Novel~Comic / History, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur~Graphic Novel / Comic: Historisches, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Kunst: Comics, Cartoons, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reprodukt, Verlag: Reprodukt, Verlag: Reprodukt, Länge: 211, Breite: 151, Höhe: 37, Gewicht: 561, Produktform: Klappenbroschur, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Shigeru
-
Licht-Erlebnisse, Pendelleuchte, Shigeru (E27)Die Pendelleuchte Shigeru von Licht-Erlebnisse vereint Funktionalität und elegantes Design. Diese flexible Hängelampe in Weiss bietet eine variable Befestigung, die es ermöglicht, das Licht gezielt in verschiedenen Bereichen des Raumes zu platzieren. Ob in der Raummitte, über dem Esstisch oder im Schlafzimmer, die Shigeru passt sich den individuellen Bedürfnissen an. Mit einer Kabellänge von 200 cm kann das Pendel frei durch den Raum gespannt werden, was besonders in grossen Räumen oder dunklen Ecken ohne geeigneten Deckenanschluss von Vorteil ist. Die Innenseite der Leuchte ist in warmem Gold gehalten, was eine angenehme und einladende Atmosphäre schafft. Hergestellt in der EU, steht die Shigeru für Qualität und zeitloses Design. - Flexible Montageoptionen für vielseitige Einsatzmöglichkeiten - Innenseite in warmem Gold für eine gemütliche Lichtatmosphäre - Höhenverstellbar, ideal für grosse Räume - Energieversorgung über Netzbetrieb mit E27 Lampenfassung - Hergestellt in der EU, Qualität und Langlebigkeit garantiert.117,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Licht-Erlebnisse, Pendelleuchte, Shigeru (E27)Die Pendelleuchte Shigeru von Licht-Erlebnisse vereint Funktionalität und stilvolles Design. Diese flexible Hängelampe in Weiss bietet eine variable Befestigung, die es ermöglicht, das Licht gezielt in verschiedenen Bereichen des Raumes einzusetzen. Ob als zentrale Beleuchtung in der Raummitte, über dem Esstisch oder im Schlafzimmer über dem Bett – die Shigeru passt sich den individuellen Bedürfnissen an. Mit einer Kabellänge von 200 cm kann das Pendel frei durch den Raum gespannt werden, was besonders in grossen Räumen oder dunklen Ecken ohne geeigneten Deckenanschluss von Vorteil ist. Die Innenseite der Leuchte ist in warmem Gold gehalten, was eine angenehme und einladende Atmosphäre schafft. Hergestellt in der EU, steht die Shigeru für Qualität und zeitloses Design. Flexible Montageoptionen für vielseitige Einsatzmöglichkeiten Innenseite in warmem Gold für eine gemütliche Lichtatmosphäre Ideal für grosse Räume und dunkle Ecken Höhenverstellbar für individuelle Anpassung Hergestellt in der EU für hohe Qualitätsstandards.181,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.