Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Shimano-Schuhüberzug-Dual-Rain
Top-Angebote
Produkte zum Begriff Shimano-Schuhüberzug-Dual-Rain:
-
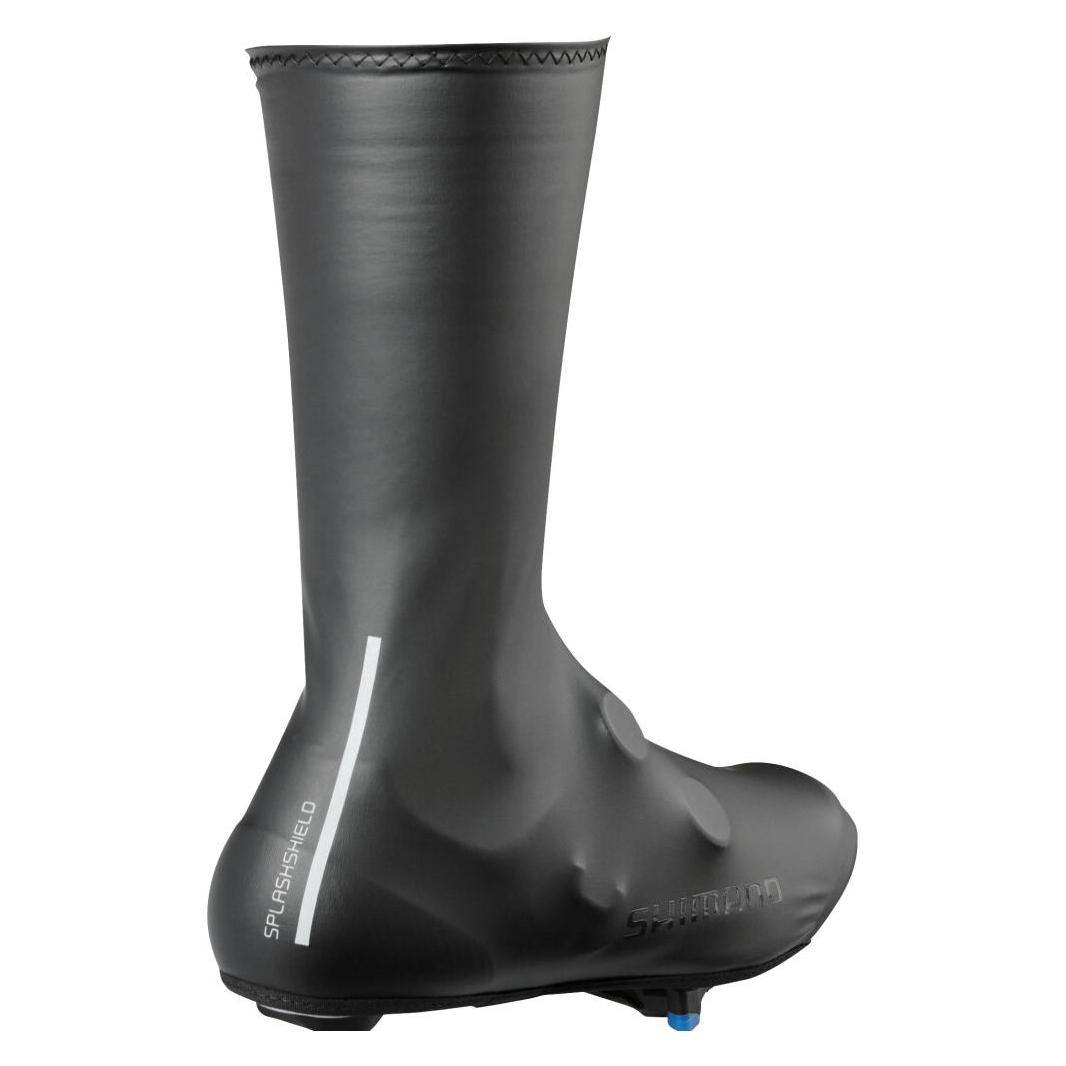
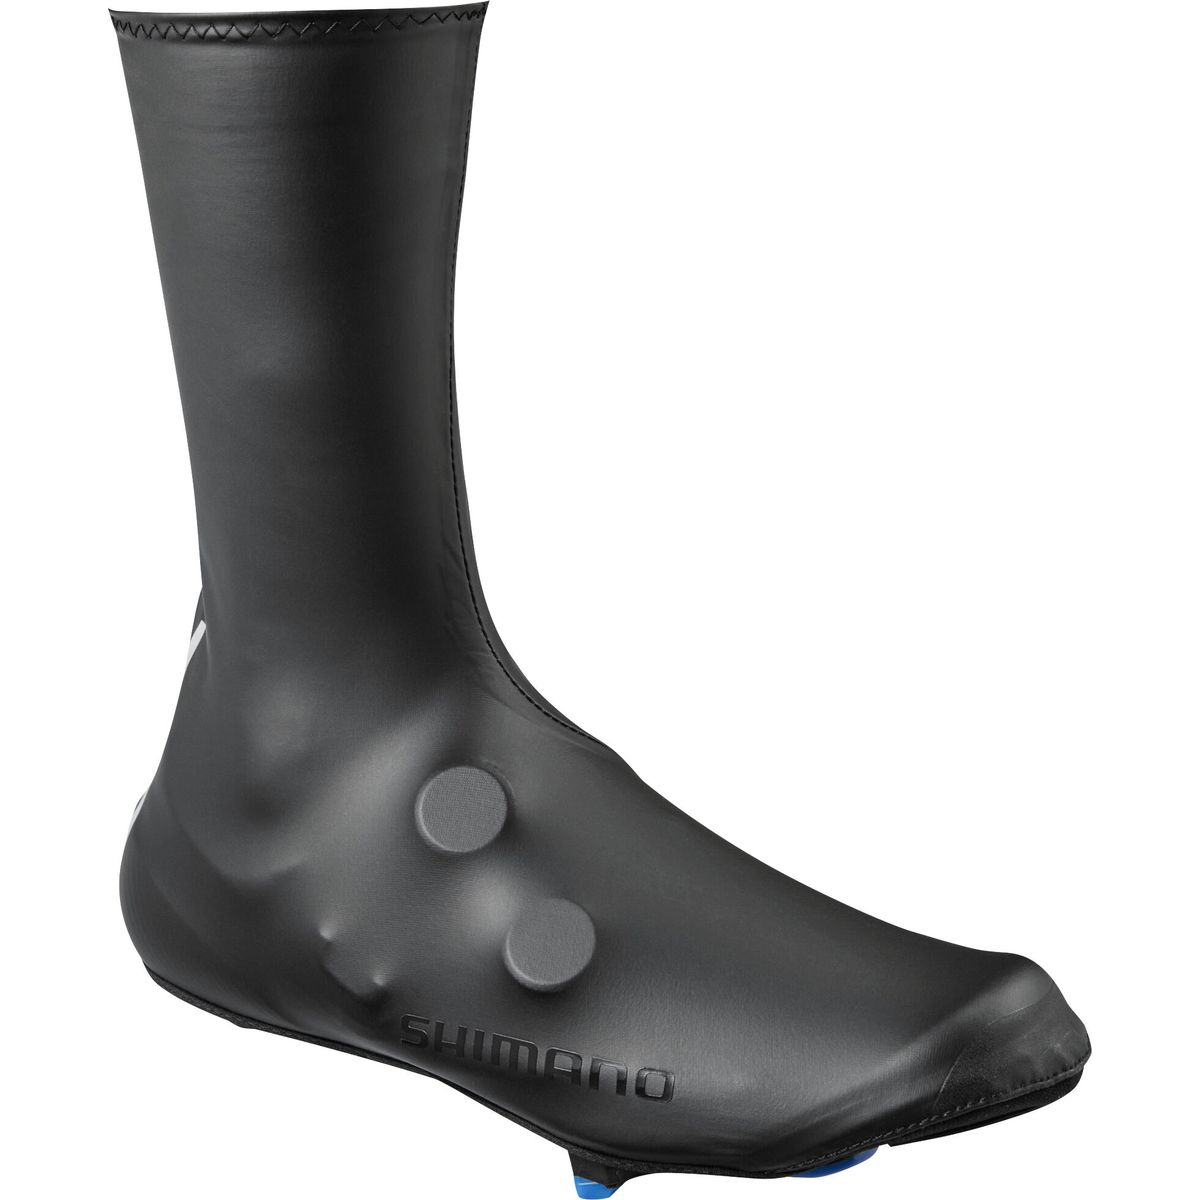
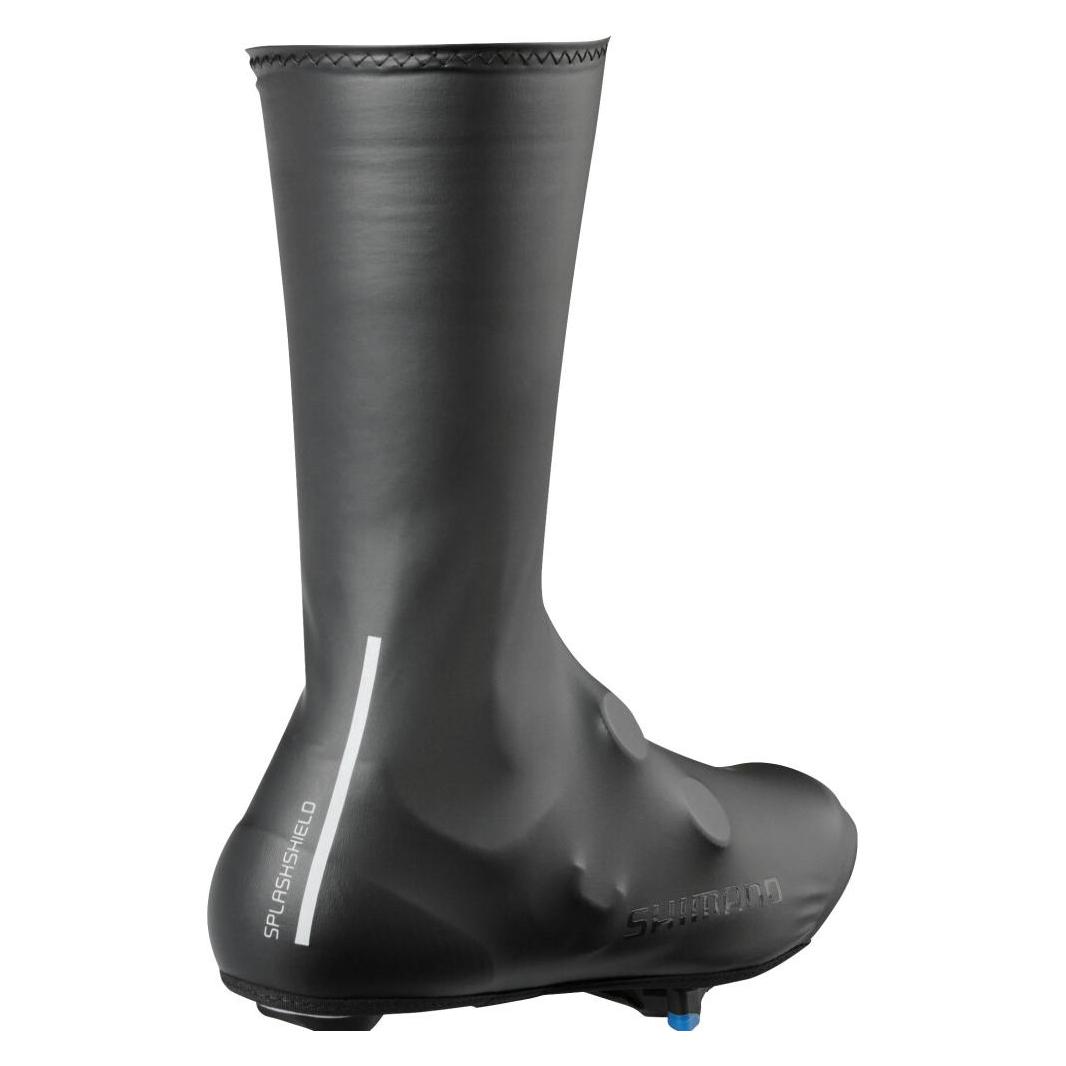
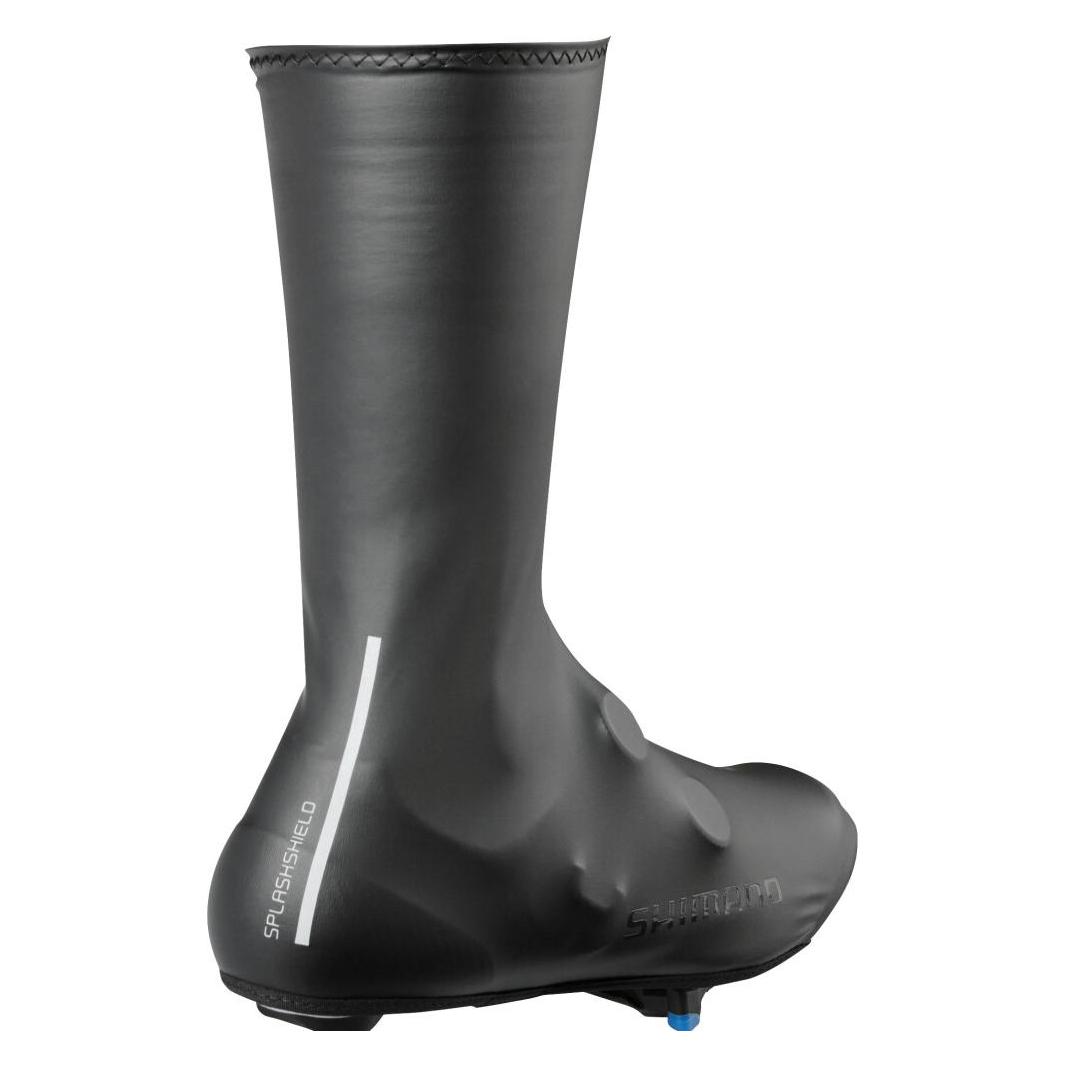
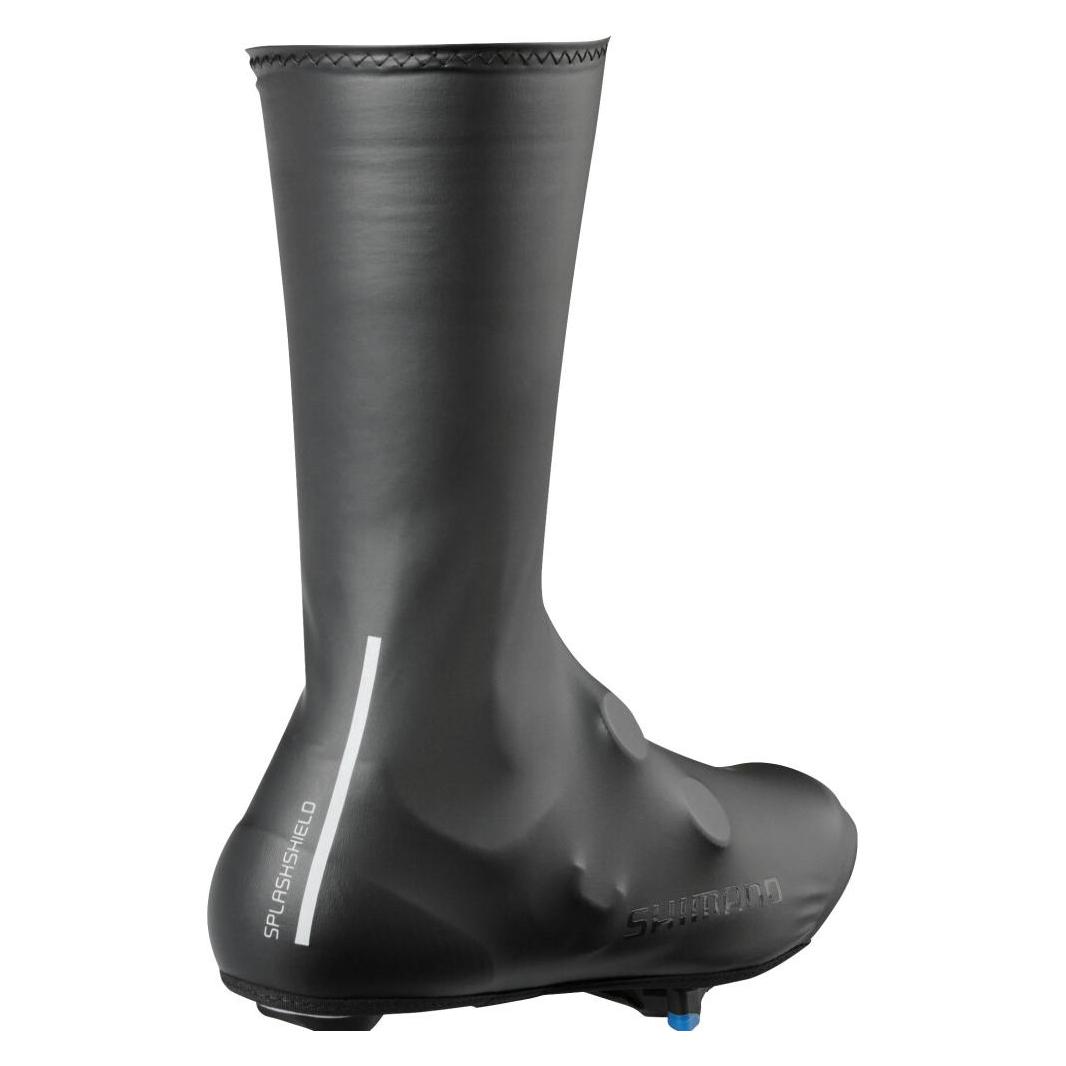
SHIMANO Überschuhe Dual Fit Rain Shoe Cover | schwarz Größe M | 40-SHIMANO Überschuhe Dual Fit Rain Shoe Cover | schwarz Der Shimano Dual Fit Überschuh besitzt eine optimale Panel-Konstruktion ohne Naht in der Mitte des Spanns, um Deine Füße warm und trocken zu halten. Zusätzlich ist er durch das Shimano Splashshield Gewebe wasser- und schmutzabweisend und die lange Schafthöhe schützt vor Nässe. Ein Klettverschluss im Sohlenbereich ermöglicht ein unkompliziertes An- und Ausziehen. Das Dual-Cover-Design ist speziell auf die Shimano Schuhmodelle RC/XC/RX abgestimmt, um eine optimale Passform und Funktionalität zu gewährleisten. Durch das reflektierendes Element an der Ferse bist Du im Dunkeln und bei schlechten Witterungsverhältnissen gut sichtbar. Shimano empfiehlt diese Überschuhe für den Temperaturbereich von 10-15°C. technische Daten: Material: 93 % recyceltes Polyester, 7 % Elastan Features: Shimano Splashshield Gewebe, optimal Panel Construction, lange Schafthöhe, Klettverschluss Sichtbarkeit: reflektierendes Element an der Ferse Größen: M (40-41), L (42-43), XL (44-46) Farbe: schwarz Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 102g (Größe M) Lieferumfang: 1x Paar SHIMANO Überschuhe Dual Fit Rain Shoe Cover | schwarz Hinweis: Der abgebildete Schuh dient nur der Veranschaulichung und gehört nicht zum Lieferumfang.27,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Shimano-Schuhüberzug-Dual-Rain:
-
Shimano Dual Fit Rain Shoe Cover black (L01) XL ECWFABWYS42UL0107Die Dual Fit Rain Shoe Cover von Shimano sind speziell für Radfahrer konzipiert, die sich von schlechtem Wetter nicht aufhalten lassen wollen. Diese Überschuhe sind ideal für Mountainbiker und Rennradfahrer, die sowohl auf Komfort als auch auf Schutz Wert legen. Gefertigt aus einem dünnen, leichten und dehnbaren Material, bieten sie eine hervorragende Isolierung und halten Ihre Füße auch bei intensiven Fahrten warm. Das wasserdichte Gewebe mit angerautem Futter schützt zuverlässig vor Regen und Spritzwasser. Ein besonderes Merkmal dieser Schuhüberzieher ist das reißverschlussfreie Design, das sowohl die Wasserdichtigkeit als auch die Aerodynamik verbessert. Der 360° umschließende Oberschuh sorgt für einen optimalen Sitz und lässt sich mühelos über verschiedene Schuhtypen wie RC-, XC- und RX-Schuhe ziehen. Egal, ob Sie eine anspruchsvolle Bergtour oder eine schnelle Runde auf der Straße planen, diese Überschuhe bieten den notwendigen Schutz, um sich voll und ganz auf das Fahren zu konzentrieren. Mit ihrem schlanken Design und der durchdachten Konstruktion sind die Dual Fit Rain Shoe Covers ein unverzichtbares Accessoire für jeden ambitionierten Radfahrer. Sie bieten hervorragenden Schutz bei allen Wetterbedingungen und sind die perfekte Ergänzung Ihrer Radausrüstung. Produktdetails Optimal für: Mountainbiken Rennrad44,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
SHIMANO Überschuhe Dual Fit Rain Shoe Cover | schwarz Größe M | 40-SHIMANO Überschuhe Dual Fit Rain Shoe Cover | schwarz Der Shimano Dual Fit Überschuh besitzt eine optimale Panel-Konstruktion ohne Naht in der Mitte des Spanns, um Deine Füße warm und trocken zu halten. Zusätzlich ist er durch das Shimano Splashshield Gewebe wasser- und schmutzabweisend und die lange Schafthöhe schützt vor Nässe. Ein Klettverschluss im Sohlenbereich ermöglicht ein unkompliziertes An- und Ausziehen. Das Dual-Cover-Design ist speziell auf die Shimano Schuhmodelle RC/XC/RX abgestimmt, um eine optimale Passform und Funktionalität zu gewährleisten. Durch das reflektierendes Element an der Ferse bist Du im Dunkeln und bei schlechten Witterungsverhältnissen gut sichtbar. Shimano empfiehlt diese Überschuhe für den Temperaturbereich von 10-15°C. technische Daten: Material: 93 % recyceltes Polyester, 7 % Elastan Features: Shimano Splashshield Gewebe, optimal Panel Construction, lange Schafthöhe, Klettverschluss Sichtbarkeit: reflektierendes Element an der Ferse Größen: M (40-41), L (42-43), XL (44-46) Farbe: schwarz Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 102g (Größe M) Lieferumfang: 1x Paar SHIMANO Überschuhe Dual Fit Rain Shoe Cover | schwarz Hinweis: Der abgebildete Schuh dient nur der Veranschaulichung und gehört nicht zum Lieferumfang.27,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Shimano-Schuhüberzug-Dual-Rain
-
After RainAfter Rain , Diriyah Contemporary Art Biennale 2024 , Rück- & Bremsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20250122, Redaktion: Bauer, Ute Meta, Edition: BLL, Seitenzahl/Blattzahl: 460, Abbildungen: 320 Fotos, Themenüberschrift: ART / Collections, Catalogs, Exhibitions / Group Shows, Keyword: Biennale; Diriyah Contemporary Art Biennale; Saudi-Arabien; zeitgenössische Kunst, Fachschema: Performance (künstlerisch)~Ausstellungskatalog~Künstler - Künstlerin, Fachkategorie: Ausstellungskataloge, Museumskataloge und Sammlungen~Festivals, Festzüge, Umzüge~Lyrik, Poesie~Literarische Essays~einzelne Künstler, Künstlermonografien~Kunst: allgemeine Themen, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 295, Breite: 235, Höhe: 35, Gewicht: 1724, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,39,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lundström, Rain: Asia veganAsia vegan , 50 asiatische Klassiker von Kimchi bis Ramen , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Erscheinungsjahr: 20220617, Produktform: Leinen, Autoren: Lundström, Rain, Übersetzung: Bahlk, Vera, Seitenzahl/Blattzahl: 144, Themenüberschrift: COOKING / Regional & Ethnic / Asian~COOKING / Vegan, Keyword: asiatisch kochen; vegan japanisch; asiatisch kochbuch; japan vegan; asiatisch vegetarisch; ramen rezepte; vegetarisch ramen; asiatisch vegan; Vollwertige Ernährung; Vegane Rezepte; Gesunde Rezepte; Pflanzenproteine; Veganer Kuchen; Vegane Desserts; Jackfruit, Fachschema: Asien~Asien / Küche, Restaurants~Kochen / vegetarisch, vegan~Veganismus - vegan, Fachkategorie: Nationale und regionale Küche, Region: Asien, Warengruppe: HC/Länderküchen, Fachkategorie: Vegane Küche, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Christian Verlag GmbH, Verlag: Christian Verlag GmbH, Verlag: Christian Verlag GmbH, Länge: 256, Breite: 195, Höhe: 19, Gewicht: 708, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0040, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.