Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Warum findet der Shuttle XPC den USB-Stick nicht zum Booten?
Es gibt mehrere mögliche Gründe dafür, dass der Shuttle XPC den USB-Stick nicht zum Booten findet. Erstens könnte der USB-Stick nicht korrekt formatiert sein oder das Betriebssystem nicht richtig darauf installiert sein. Zweitens könnte das BIOS des Shuttle XPC nicht richtig konfiguriert sein, um von einem USB-Gerät zu booten. Drittens könnte es auch ein Problem mit dem USB-Anschluss des Shuttle XPC geben, der den USB-Stick möglicherweise nicht erkennt. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
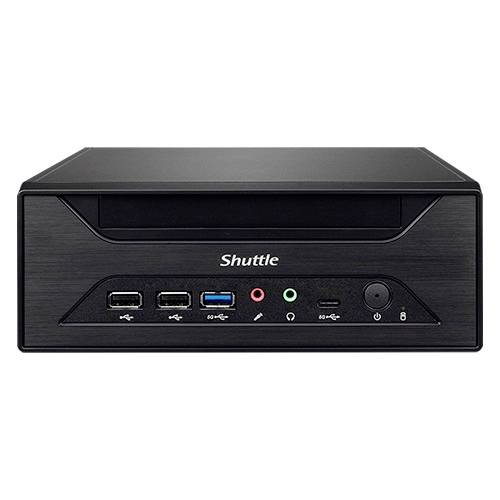
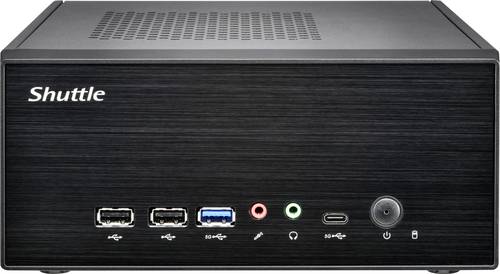
Ähnliche Suchbegriffe für Shuttle-XPC-Cube-Barebone
Top-Angebote
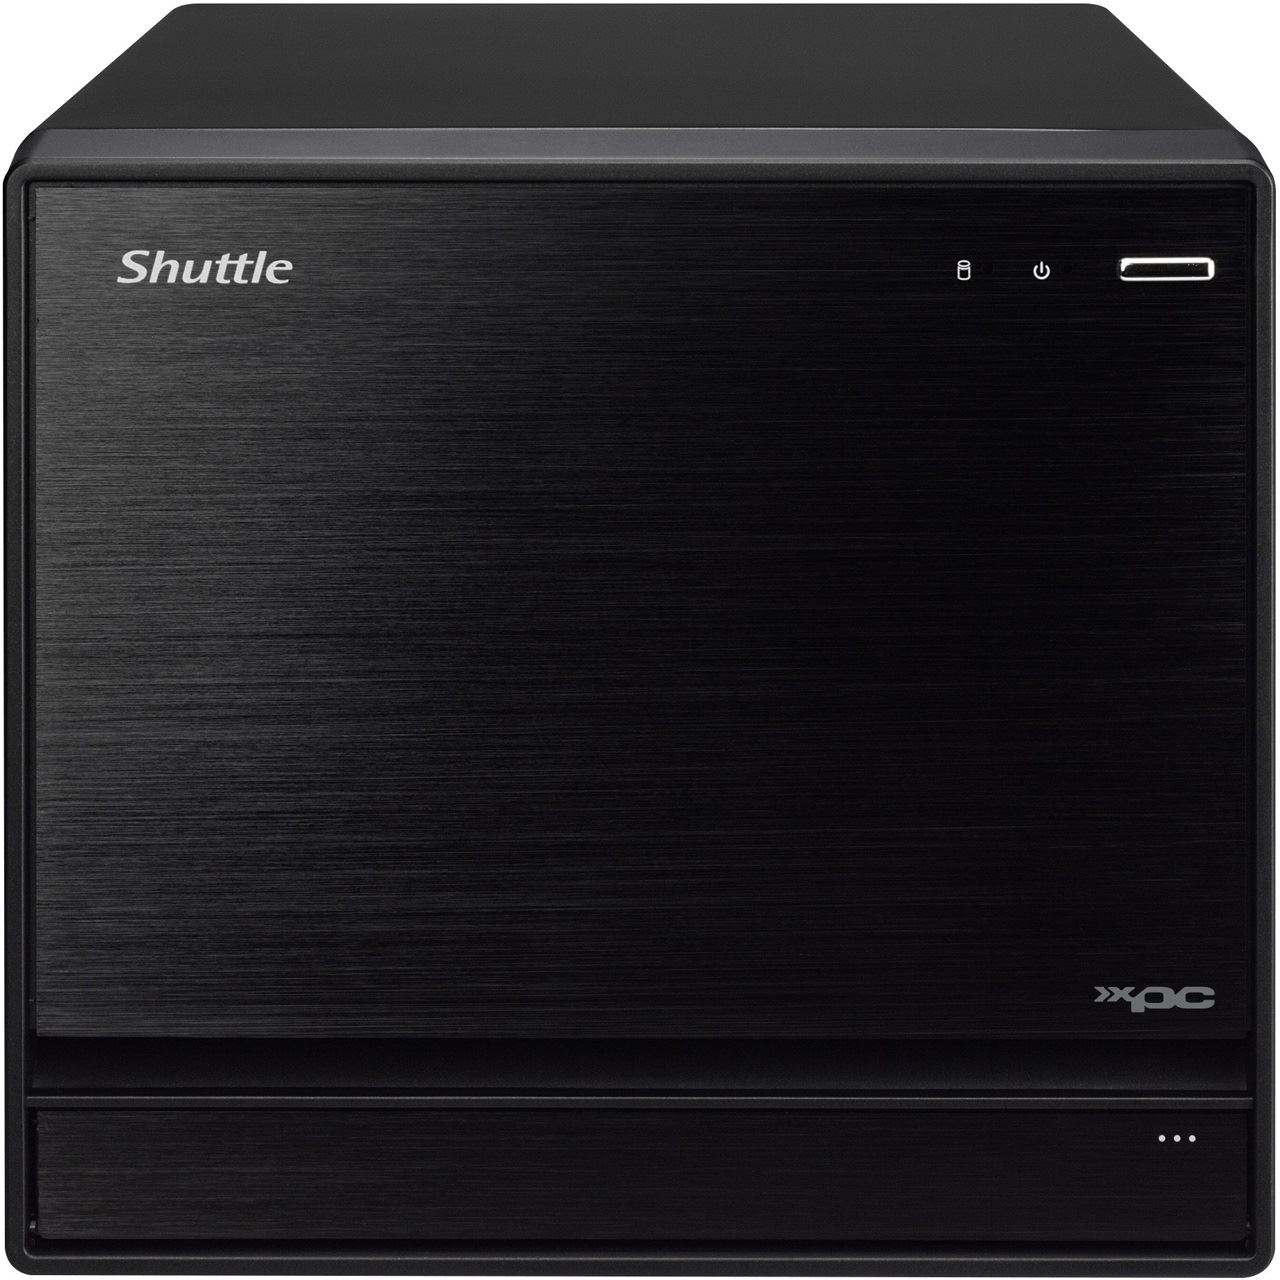
Produkte zum Begriff Shuttle-XPC-Cube-Barebone:
-
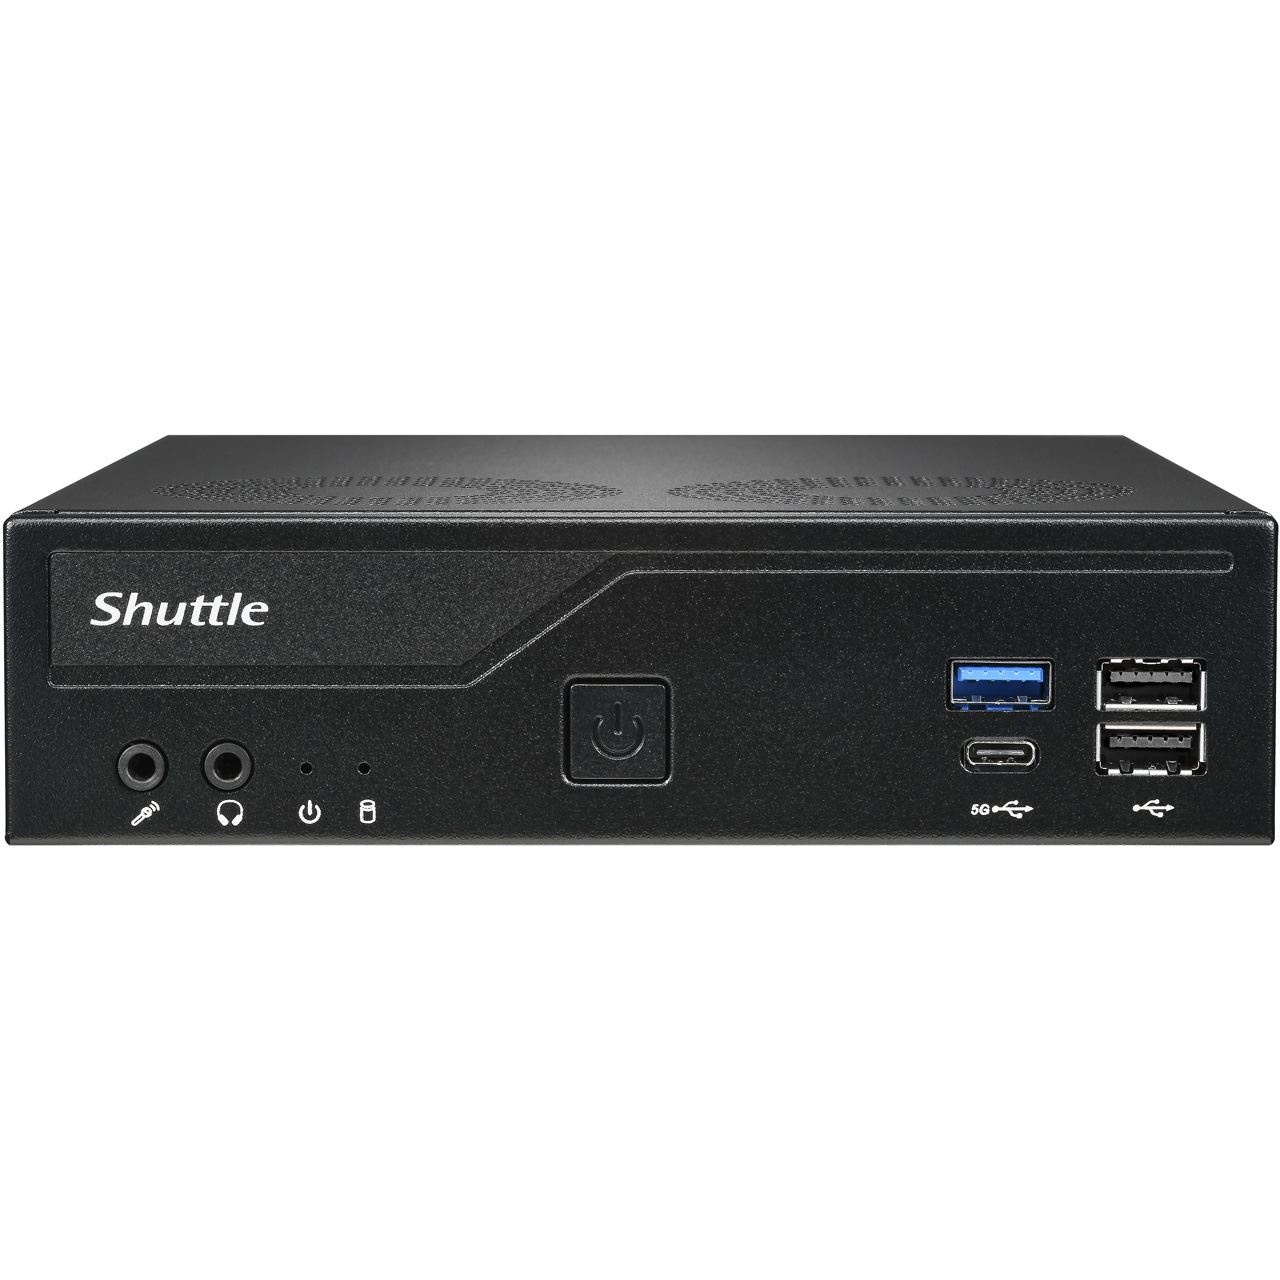
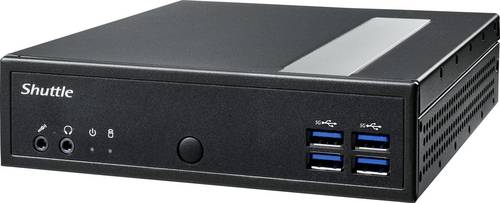
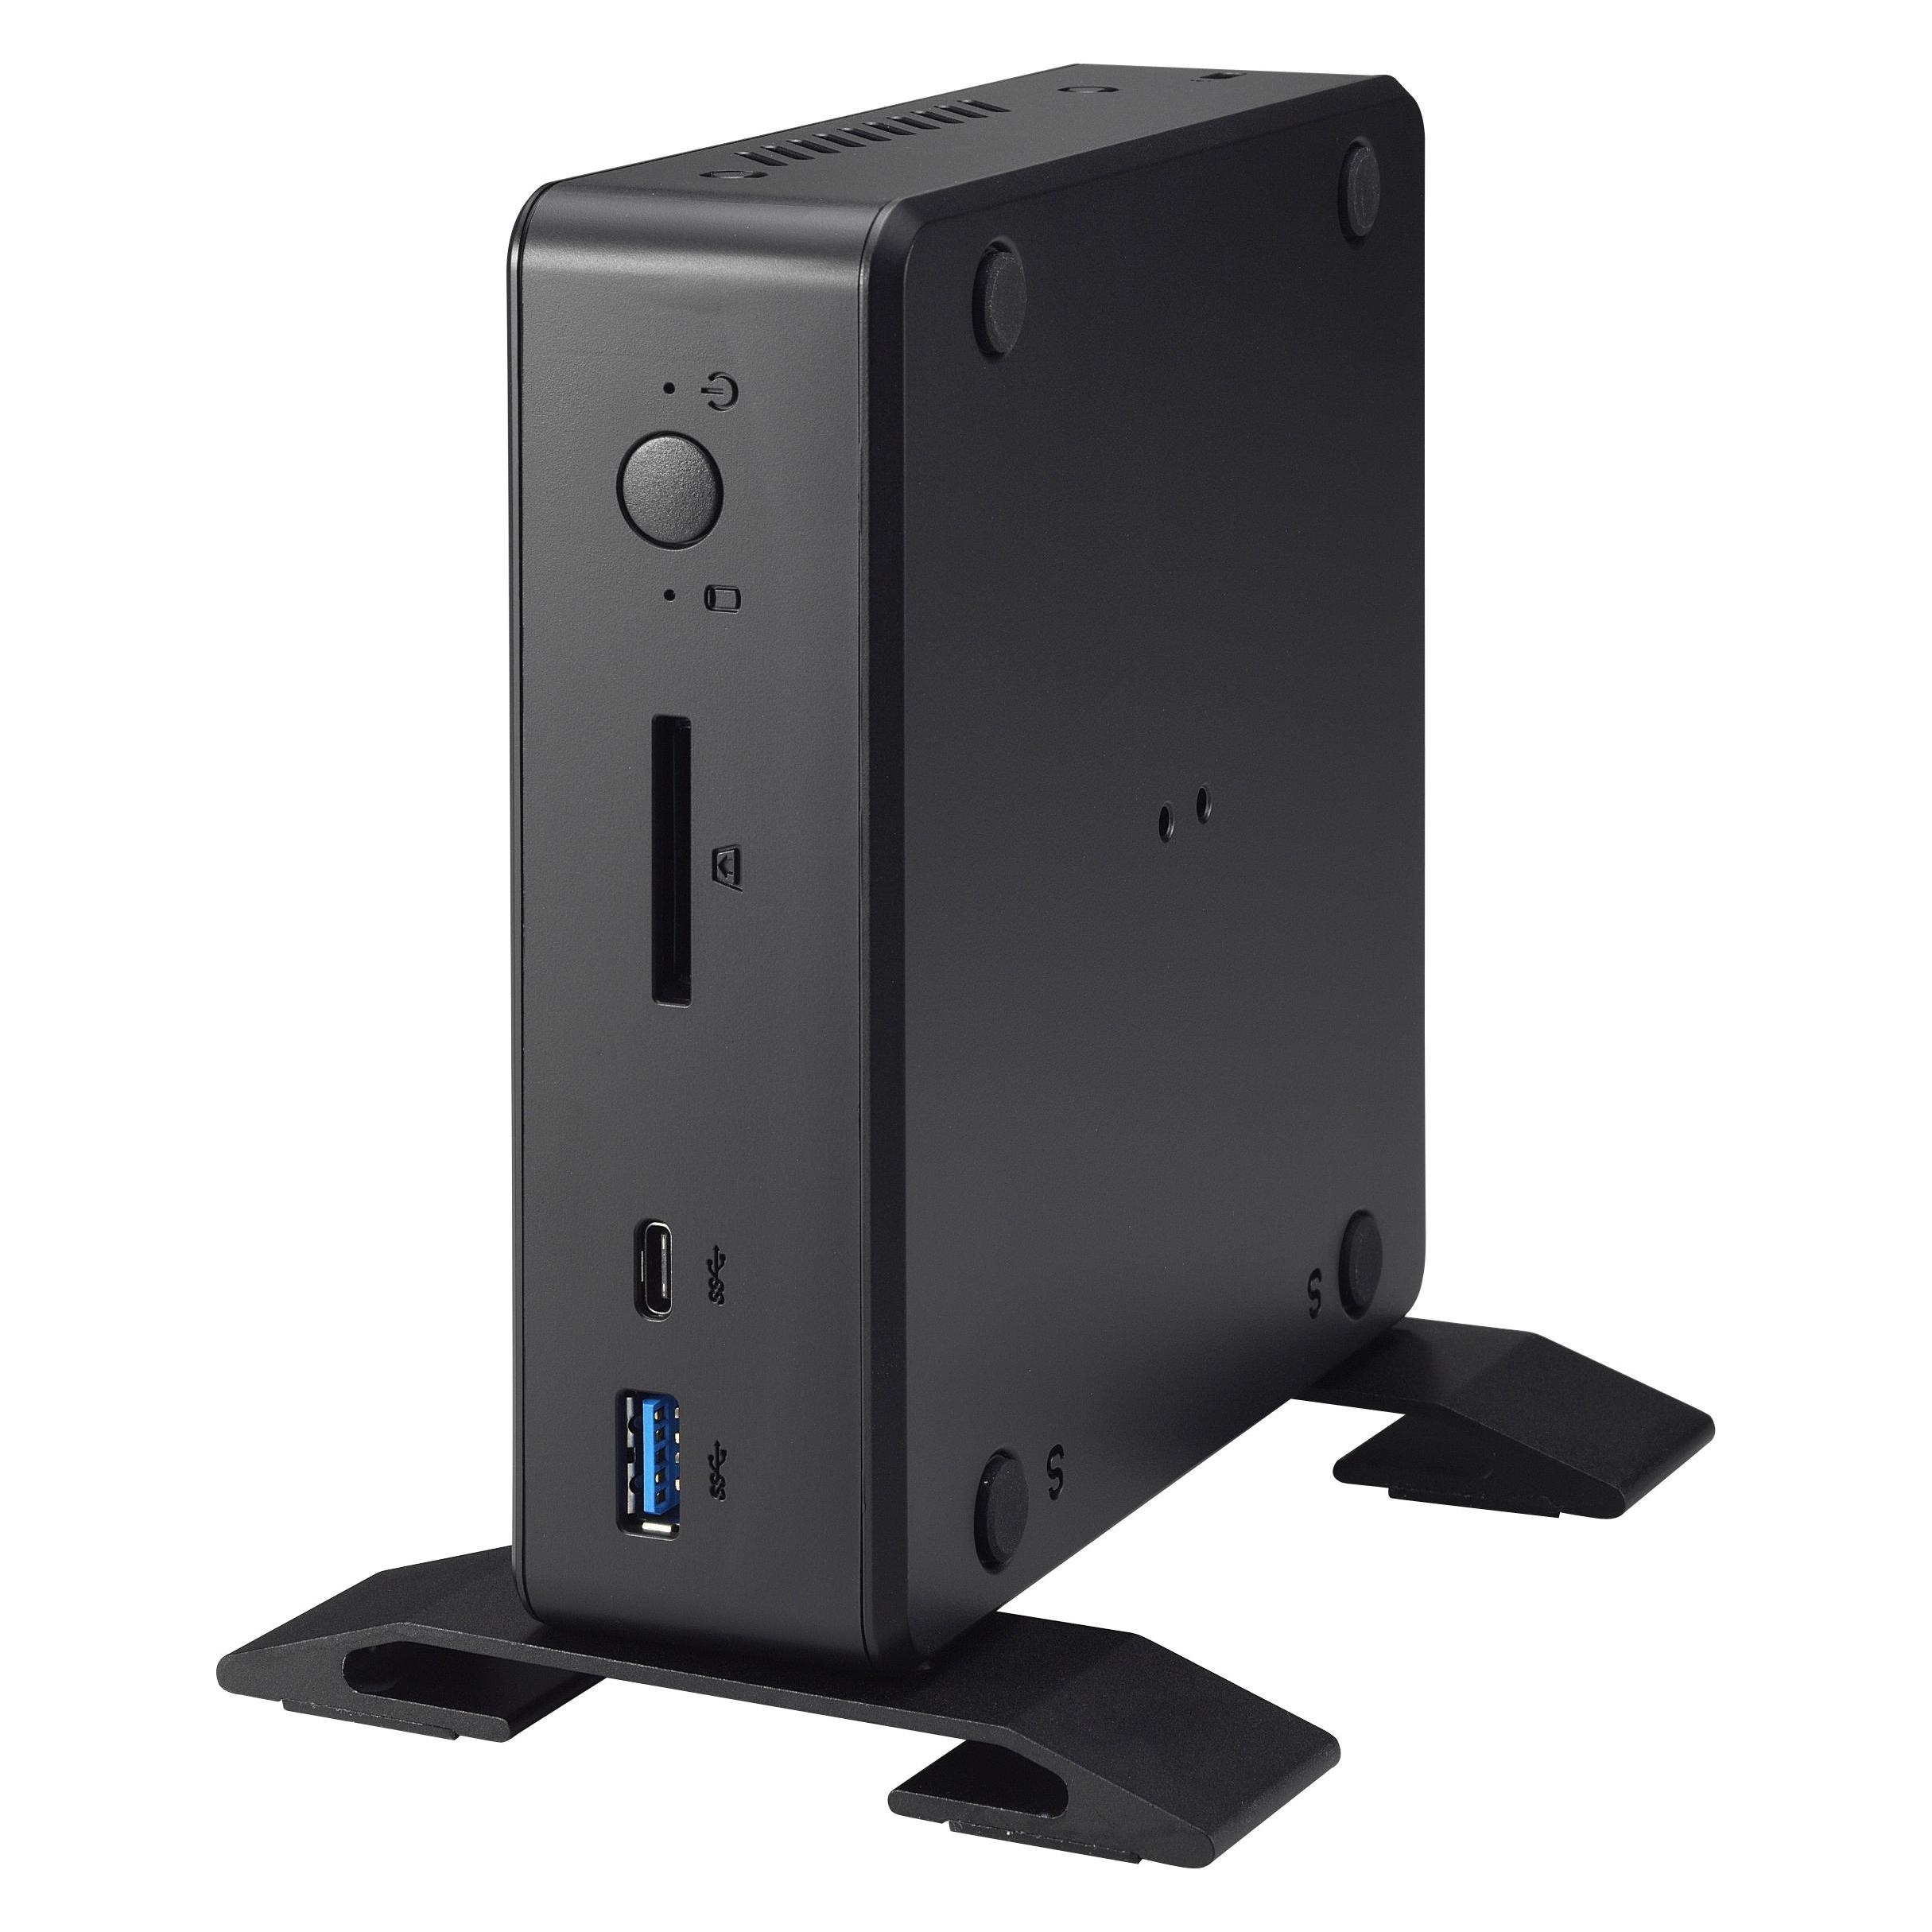
Shuttle Barebone XPC slim DL40N N150 3.6GHz Intel DL40NLeise und leistungsstark. Das Shuttle XPC slim Barebone DL40N ist der Nachfolger des bewährten DL30N und wurde für Umgebungen entwickelt, in denen Zuverlässigkeit und Geräuscharmut unverzichtbar sind. Angetrieben vom effizienten Intel "Twin Lake-N" N150-Prozessor ist dieser lüfterlose 1,35-Liter-PC die ideale Grundlage für schlanke Workstations, robustes Edge-Computing oder hochverfügbare Client/Server-Konfigurationen. Konnektivität ist das Herzstück des DL40N. Mit zwei Intel 2,5G-LAN-Anschlüssen für Hochgeschwindigkeitsnetzwerke und einem optionalen 4G-Upgrade gewährleistet er eine nahtlose Integration auch in mobilen oder Remote-Anwendungen. Die integrierte Intel UHD-Grafikkarte unterstützt die Hardwarebeschleunigung für die Wiedergabe von 4K-Videos auf drei unabhängigen Bildschirmen (HDMI, DisplayPort, VGA) und ist damit eine vielseitige Wahl für Digital Signage und Büroumgebungen mit mehreren Bildschirmen. Der DL40N ist für den Dauerbetrieb rund um die Uhr ausgelegt und in einem robusten Metallgehäuse untergebracht. In Kombination mit einer SSD arbeitet er geräuschlos. Ob für die industrielle Steuerung, den Point-of-Sale oder den Einsatz in ruhigen Büroumgebungen - der DL40N bietet professionelle Leistung in einem kompakten, wartungsfreien Formfaktor.229,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Shuttle-XPC-Cube-Barebone:
-
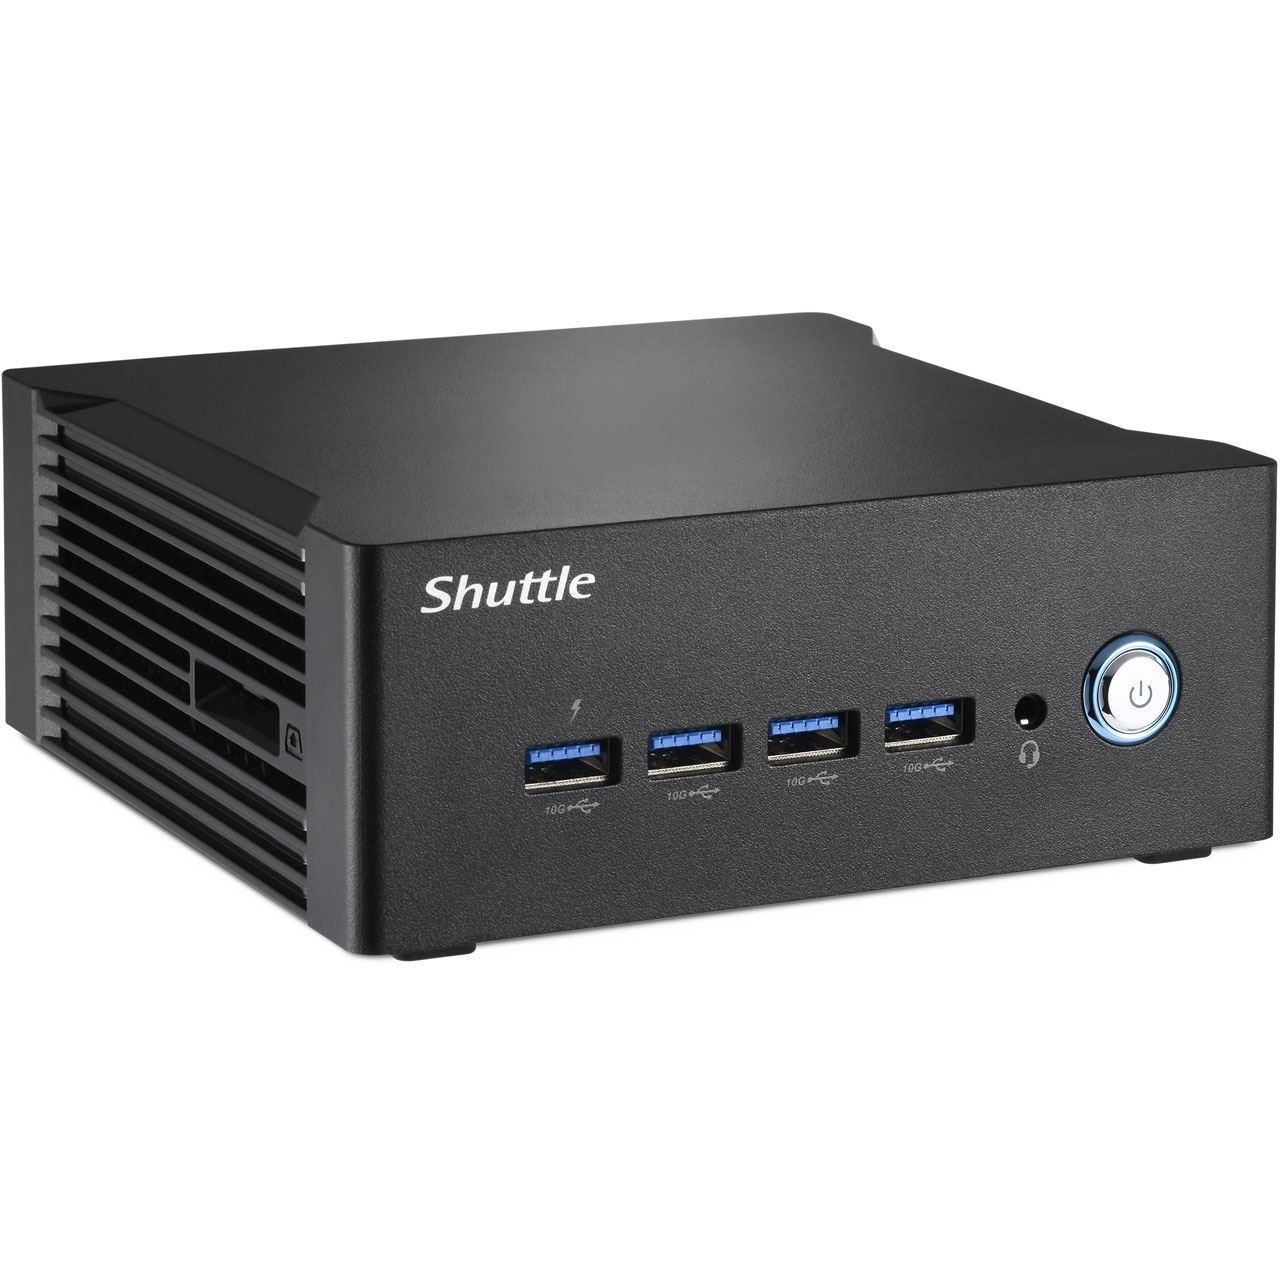
Shuttle Barebone XPC slim XH610Das Shuttle XPC slim Barebone XH610 ist ein wahres Raumwunder - das robuste Stahlgehäuse kann mit einem optischen Laufwerk, zwei 2.5"-Laufwerken und einer M.2-SSD bestückt werden. Das eingebaute Heatpipe-Kühlsystem sorgt für einen leisen und zuverlässigen Betrieb. Die Anschlussvielfalt erlaubt einen breiten Anwendungsbereich vom Standard-Büro-PC bis hin zu industriellen Einsatzgebieten. Das System unterstützt zwei digitale Displays mit Ultra-HD-Auflösung, ein VGA-Display, zwei Intel Netzwerkanschlüsse (2.5G + 1G), jeweils vier USB-3.2 Gen 1 und USB-2.0-Ports und bis zu fünf COM-Ports. Wer braucht bei dieser Ausstattung noch einen klobigen ATX-Tower-PC?277,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum findet der Shuttle XPC den USB-Stick nicht zum Booten?
Es gibt mehrere mögliche Gründe dafür, dass der Shuttle XPC den USB-Stick nicht zum Booten findet. Erstens könnte der USB-Stick nicht korrekt formatiert sein oder das Betriebssystem nicht richtig darauf installiert sein. Zweitens könnte das BIOS des Shuttle XPC nicht richtig konfiguriert sein, um von einem USB-Gerät zu booten. Drittens könnte es auch ein Problem mit dem USB-Anschluss des Shuttle XPC geben, der den USB-Stick möglicherweise nicht erkennt. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Shuttle-XPC-Cube-Barebone
-
Shuttle Barebone XPC slim DL40N N150 3.6GHz Intel DL40NLeise und leistungsstark. Das Shuttle XPC slim Barebone DL40N ist der Nachfolger des bewährten DL30N und wurde für Umgebungen entwickelt, in denen Zuverlässigkeit und Geräuscharmut unverzichtbar sind. Angetrieben vom effizienten Intel "Twin Lake-N" N150-Prozessor ist dieser lüfterlose 1,35-Liter-PC die ideale Grundlage für schlanke Workstations, robustes Edge-Computing oder hochverfügbare Client/Server-Konfigurationen. Konnektivität ist das Herzstück des DL40N. Mit zwei Intel 2,5G-LAN-Anschlüssen für Hochgeschwindigkeitsnetzwerke und einem optionalen 4G-Upgrade gewährleistet er eine nahtlose Integration auch in mobilen oder Remote-Anwendungen. Die integrierte Intel UHD-Grafikkarte unterstützt die Hardwarebeschleunigung für die Wiedergabe von 4K-Videos auf drei unabhängigen Bildschirmen (HDMI, DisplayPort, VGA) und ist damit eine vielseitige Wahl für Digital Signage und Büroumgebungen mit mehreren Bildschirmen. Der DL40N ist für den Dauerbetrieb rund um die Uhr ausgelegt und in einem robusten Metallgehäuse untergebracht. In Kombination mit einer SSD arbeitet er geräuschlos. Ob für die industrielle Steuerung, den Point-of-Sale oder den Einsatz in ruhigen Büroumgebungen - der DL40N bietet professionelle Leistung in einem kompakten, wartungsfreien Formfaktor.229,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Shuttle Barebone nano N100/1x260 PIN SO DIMM SHUTTLE XPC Nano Intel N100 1xSODIMM 1xM.2 (NE10N)Produktbeschreibung: Shuttle XPC nano NE10N - Mini-PC - N-series N100 - 0 GB - keine HDD, Typ: PC-Barebone - Mini-PC, Prozessor: 1 x Intel N-series N100 (bis zu 3,4 GHz, (Quad-Core), Cache-Speicher: 6 MB L3, Cache pro Prozessor: 6 MB, RAM: 0 GB (installiert) / 16 GB (Max) - DDR4 SDRAM, Massenspeicher-Controller: SATA (SATA 6Gb/s), Festplatte: Keine HDD, Optischer Speicher: Kein optisches Laufwerk, Grafik-Controller: Intel UHD Graphics, Audioausgang: Stereo, Netzwerk: 1GbE, Bereitgestelltes Betriebssystem: Kein Betriebssystem, Farbe: Schwarz, Abmessungen (Breite x Tiefe x Höhe): 13,5 cm x 11,5 cm x 3,9 cm190,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.