Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Silvera-Adam-Der-Erste
Top-Angebote
Produkte zum Begriff Silvera-Adam-Der-Erste:

-
War Adam nicht der erste Mensch?
Ja, Adam wird in der Bibel als der erste Mensch erschaffen von Gott dargestellt. Er wird als der Stammvater der Menschheit angesehen. **
-
Sagt der Islam, dass Adam der erste Muslim war, obwohl Adam gesündigt hat?
Im Islam wird gelehrt, dass Adam der erste Mensch war und dass er und seine Frau Hawwa (Eva) die ersten Menschen waren, die gegen Gottes Gebot gesündigt haben. Obwohl Adam gesündigt hat, wird er im Islam als Prophet angesehen und als Beispiel für Reue und Vergebung betrachtet. Der Islam lehrt, dass die Menschen von Natur aus die Fähigkeit haben, Gott zu erkennen und ihm zu dienen, und dass Adam und seine Nachkommen die ersten waren, die diese Fähigkeit besaßen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Silvera-Adam-Der-Erste:
-
Der Erste, der am Ende stirbt - Todesboten, Teil 1 - Adam Silvera, Audio, 9783754021767Der Erste, Der Am Ende Stirbt - Todesboten, Teil 1 Von Adam Silvera, Lübbe Audio, 978-3-7540-2176-7, Sprecher: Julian Horeyseck,michael Malewski,sarah Liu,thomas Balou Martin, Sprache: Deutsch19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
War Adam nicht der erste Mensch?
Ja, Adam wird in der Bibel als der erste Mensch erschaffen von Gott dargestellt. Er wird als der Stammvater der Menschheit angesehen. **
-
Sagt der Islam, dass Adam der erste Muslim war, obwohl Adam gesündigt hat?
Im Islam wird gelehrt, dass Adam der erste Mensch war und dass er und seine Frau Hawwa (Eva) die ersten Menschen waren, die gegen Gottes Gebot gesündigt haben. Obwohl Adam gesündigt hat, wird er im Islam als Prophet angesehen und als Beispiel für Reue und Vergebung betrachtet. Der Islam lehrt, dass die Menschen von Natur aus die Fähigkeit haben, Gott zu erkennen und ihm zu dienen, und dass Adam und seine Nachkommen die ersten waren, die diese Fähigkeit besaßen. **
Ähnliche Suchbegriffe für Silvera-Adam-Der-Erste
-
Death Cast 2-Book Hardcover Box Set, Kinderbücher von Adam SilveraEntdecken Sie "They Both Die at the End", den ein Jahr lang #1 Bestseller der New York Times, und "The First to Die at the End" vom von Kritikern gefeierten Autor Adam Silvera in diesem Hardcover-Box-Set. Pünktlich zu den Feiertagen! "They Both Die at the End" Aussergewöhnlich und unvergesslich. Adam Silvera nutzt sein umfangreiches Talent, um die Leser dazu zu bringen, zu hinterfragen, wie sie ihr Leben jetzt leben und wie sie es leben möchten. Wunderschöne Sprache und grossartige Erzählkunst werden Sie auf die bestmögliche Art und Weise erschüttern. Am 5. September, kurz nach Mitternacht, ruft Death-Cast Mateo Torrez und Rufus Emeterio an, um ihnen eine schlechte Nachricht zu überbringen: Sie werden heute sterben. Mateo und Rufus sind totale Fremde, aber aus unterschiedlichen Gründen suchen sie beide an ihrem Endtag nach einem neuen Freund. Die gute Nachricht: Es gibt eine App dafür. Über diese App werden Rufus und Mateo sich zu einem letzten grossen Abenteuer treffen – um in einem einzigen Tag ein ganzes Leben zu leben. "The First to Die at the End" Adam Silvera besucht die Welt von Death-Cast sieben Jahre vor den Ereignissen von "They Both Die at the End" in dieser Geschichte über die bleibenden Auswirkungen, die Menschen aufeinander haben. Es ist die Nacht, bevor Death-Cast live geht, und eine Frage beschäftigt alle: Kann Death-Cast tatsächlich vorhersagen, wann jemand sterben wird, oder ist es nur ein ausgeklügelter Scherz? Orion Pagan hat jahrelang darauf gewartet, dass ihm jemand sagt, dass er sterben wird, aber Valentino Prince hat sich erst gerade für Death-Cast registriert, teilweise weil seine Zwillingsschwester beinahe gestorben wäre. Als die erste Runde der End Day-Anrufe ausgeht, verändert sich ihr Leben für immer – und durch einen unvergesslichen Tag zusammen lernen sie, dass das Leben immer lebenswert ist.39,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
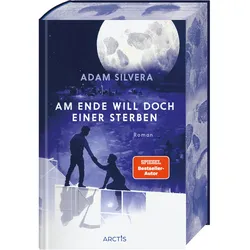
Am Ende will doch einer sterben (Todesboten #3), Jugendbücher von Adam Silvera"Am Ende will doch einer sterben" ist der dritte Band der packenden TODESBOTEN-Reihe von Adam Silvera. Diese fesselnde Geschichte folgt Paz, der nach einem Anruf des Todesboten sehnt, um seiner Einsamkeit zu entkommen. Geplagt von einer traumatischen Kindheit, sieht er keinen Ausweg mehr und beschliesst, sein Schicksal selbst in die Hand zu nehmen. Alano, der Erbe des Todesboten, kämpft ebenfalls mit seinen eigenen Dämonen und dem Gefühl, die Kontrolle über sein Leben verloren zu haben. Als sich ihre Wege kreuzen, stehen sie vor grossen Herausforderungen, die sie gemeinsam bewältigen müssen, um das Leben zu schätzen und das Unvermeidliche abzuwenden. Mit einem wunderschönen Farbschnitt und exklusivem Bonus-Material, einschliesslich eines Interviews mit Adam Silvera, bietet dieses Buch nicht nur eine bewegende Erzählung, sondern auch einen tiefen Einblick in die Themen von Freundschaft, Verlust und Hoffnung.28,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.