Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Six-Pillars-of-Self-Esteem
Top-Angebote
Produkte zum Begriff Six-Pillars-of-Self-Esteem:

-
Wie lautet die Wahl der Klasse in Pillars of Eternity?
In Pillars of Eternity gibt es insgesamt elf verschiedene Klassen, aus denen der Spieler wählen kann. Dazu gehören unter anderem Krieger, Magier, Schurke und Priester. Jede Klasse hat ihre eigenen einzigartigen Fähigkeiten und Spielstile, sodass der Spieler die Möglichkeit hat, seine Charaktere nach seinen Vorlieben anzupassen. **
-
Gibt es ein Spiel, das ähnlich wie Pillars of Eternity ist?
Ja, es gibt mehrere Spiele, die ähnlich wie Pillars of Eternity sind. Beispiele dafür sind Divinity: Original Sin, Tyranny und Torment: Tides of Numenera. Diese Spiele bieten ähnliche isometrische Ansichten, taktische Kämpfe und eine reiche, storybasierte Erfahrung. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welches Spiel ist besser: The Witcher 3, Pillars of Eternity oder Divinity: Original Sin?
Die Frage nach dem besten Spiel zwischen The Witcher 3, Pillars of Eternity und Divinity: Original Sin ist subjektiv und hängt von den persönlichen Vorlieben ab. The Witcher 3 ist bekannt für seine packende Story und beeindruckende Grafik, während Pillars of Eternity für sein tiefgründiges Gameplay und seine komplexe Welt gelobt wird. Divinity: Original Sin bietet eine einzigartige taktische Kampfmechanik und eine offene Welt, die erkundet werden kann. Letztendlich hängt die Wahl des besten Spiels davon ab, welche Art von Spielerfahrung man bevorzugt. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Six-Pillars-of-Self-Esteem:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie lautet die Wahl der Klasse in Pillars of Eternity?
In Pillars of Eternity gibt es insgesamt elf verschiedene Klassen, aus denen der Spieler wählen kann. Dazu gehören unter anderem Krieger, Magier, Schurke und Priester. Jede Klasse hat ihre eigenen einzigartigen Fähigkeiten und Spielstile, sodass der Spieler die Möglichkeit hat, seine Charaktere nach seinen Vorlieben anzupassen. **
-
Gibt es ein Spiel, das ähnlich wie Pillars of Eternity ist?
Ja, es gibt mehrere Spiele, die ähnlich wie Pillars of Eternity sind. Beispiele dafür sind Divinity: Original Sin, Tyranny und Torment: Tides of Numenera. Diese Spiele bieten ähnliche isometrische Ansichten, taktische Kämpfe und eine reiche, storybasierte Erfahrung. **
Ähnliche Suchbegriffe für Six-Pillars-of-Self-Esteem
-
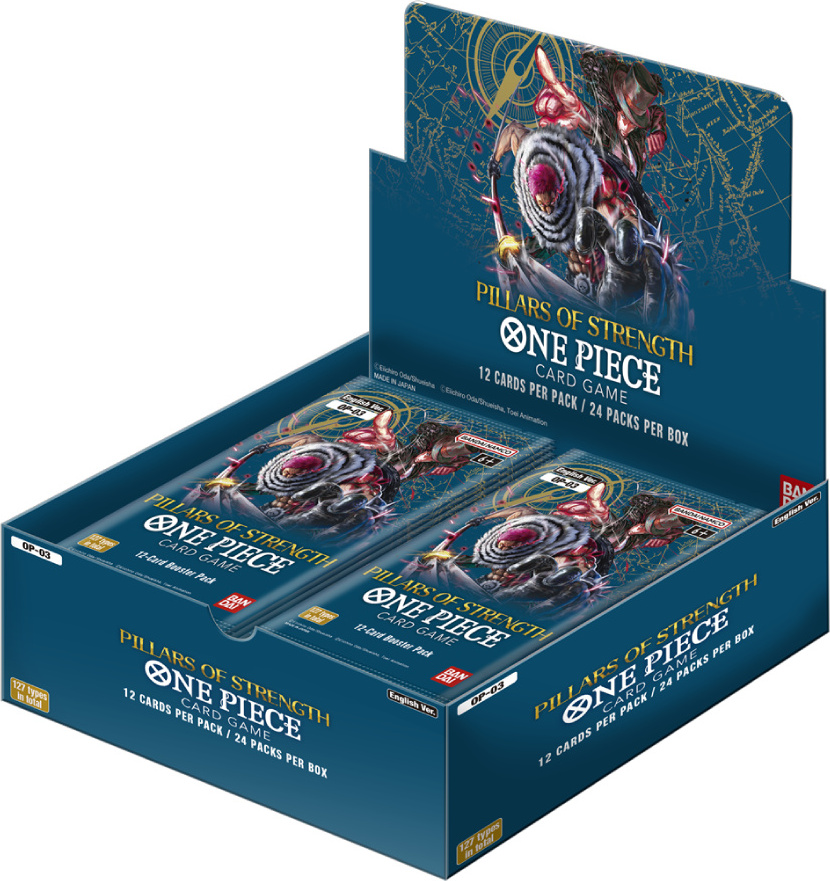
One Piece Pillars of Strength Booster BoxOne Piece Card Game Pillars Of Strength OP03 Booster Display ENDas dritte One Piece Card Game Booster steht jetzt fest, mit dem Namen PILLARS OF STRENGTH! Die mächtigen Feinde, die Luffy und seine Crew konfrontiert haben, treten in den Kampf!Ein dritter Teil, der die starken Feinde der Vergangenheit zum Thema hat!Mit Charakteren ausWater 7East BlueBig Mam Pirates!Enthält auch eine Reihe von Karten, die das Deck [ST-07] verbessern können und gleichzeitig veröffentlicht werden!Vollwertige Einbeziehung der neuen "gelben" Farbkarten! Verbessert die gleichzeitig erscheinenden Decks und enthält neue Kombinationen von mehrfarbigen Anführern! Hinzufügen einer neuen Reihe von Strategien durch nie zuvor gesehene Kombinationen!NEUE ART VON ALT-ART-KARTEN!Neuer Stil der Alt-Art-Karten von OP-03! Dieses Set enthält 4 Kartentypen mit dem am meisten gewünschten Design!24 Booster-Packsjedes Booster-Pack enthält 12 zufällige KartenSpecial Card: x4Leader: x8Common: x45Uncommon: x32Rare: x26Super Rare: x599,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welches Spiel ist besser: The Witcher 3, Pillars of Eternity oder Divinity: Original Sin?
Die Frage nach dem besten Spiel zwischen The Witcher 3, Pillars of Eternity und Divinity: Original Sin ist subjektiv und hängt von den persönlichen Vorlieben ab. The Witcher 3 ist bekannt für seine packende Story und beeindruckende Grafik, während Pillars of Eternity für sein tiefgründiges Gameplay und seine komplexe Welt gelobt wird. Divinity: Original Sin bietet eine einzigartige taktische Kampfmechanik und eine offene Welt, die erkundet werden kann. Letztendlich hängt die Wahl des besten Spiels davon ab, welche Art von Spielerfahrung man bevorzugt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.