Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Sm7b
Top-Angebote
Produkte zum Begriff Sm7b:
-
Gator EVA Hard Case SM7B MicGator EVA Hard Case SM7B Mic, leichter Koffer für Shure SM7B Mikrofon, dicker Schaumstoff-Innenraum mit speziell zugeschnittenem Fach für Mikrofon, Tragegriff für einfachen Transport, Innenmaße: (BxTxH) 216 x 146 x 102 mm, Außenmaße: (BxTxH) 279 x 203 x 159, Gewicht 0,54 Kg33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Sm7b:
-
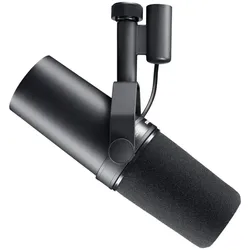
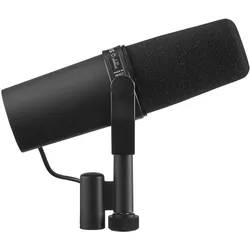
Shure Sm7b, MikrofonDas SM7B ist ein dynamisches Sprechermikrofon mit Nierencharakteristik. Es eignet sich besonders für Tontechniker, die im Radio oder Tonstudio Sprecher abnehmen. Auch für Sänger wird es gerne eingesetzt. Das SM7B wird oft für harte Gesangstechniken im Bereich Rock, Metal und Rap verwendet. Es wurden bereits viele erfolgreiche Alben damit aufgenommen. Der Grundsound des SM7B ist äusserst klar und dennoch präsent und warm. Es hat einen äusserst weiten Frequenzgang, der sich bei Bedarf umschalten lässt. Entweder man schaltet den High-Boost dazu, um mehr Präsenz zu erhalten, oder den Low-Cut, um tieffrequente Störgeräusche auszublenden. Das SM7B ist komplett ausgestattet für das professionelle Studio oder anspruchsvolle Heimstudio. Die integrierte Schwenkhalterung ermöglicht eine präzise Positionierung bei sicherem Halt. Der luftgefederte Schockabsorber verhindert beinahe jede mechanische Übertragung. Die beiden mitgelieferten Windschütze können nach Bedarf einfach getauscht werden. Obwohl für Sprecher entwickelt, ist es sehr beliebt an einigen Instrumenten, vor allem an verstärkten Gitarren und Bässen, sowie der Bassdrum und der Snare.398,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Shure SM7B VokalmikrofonSM7B ist ein dynamisches Mikrofon mit einer glatten und flachen Frequenzantwort, das für Sprache und Musik in allen professionellen Kontexten geeignet ist. Es hat eine ausgezeichnete Abschirmung gegen elektrische Störungen, die oft von PC-Bildschirmen, Lichtquellen und anderen elektrischen Geräten kommen. SM7B ist ein legendäres Mikrofon, das im Vergleich zu früheren Versionen verbessert wurde, z.B. durch eine bessere Halterung für stabile Montage. Zusätzlich zum Standard-Windschutz wird auch ein A7WS-Windschutz für Nahfeldaufnahmen mitgeliefert. - Flache und breite Frequenzantwort sorgt für außergewöhnlich saubere und natürliche Wiedergabe von Sprache und Musik - Individuelle Bassabsenkung und Mitteltonanhebung (Präsenzanhebung) mit visueller Anzeige - Extrem effektive Unterdrückung von elektrischen Störungen optimiert zur Abschirmung gegen Interferenzen von PC-Bildschirmen - Internes "Luftfederungs"-System eliminiert mechanische Geräusche - Hochwirksamer Popfilter eliminiert die Notwendigkeit eines externen Filters - Klassisches Nieren-Richtcharakteristikum mit gleichmäßiger Frequenzantwort um die Achse gewährleistet maximale Unterdrückung von Nebengeräuschen aus seitlichen Richtungen. - Robuste Konstruktion sowie Schutz der Mikrofonkapsel gewährleisten Langlebigkeit404,26 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sm7b
-
Gator EVA Hard Case SM7B MicGator EVA Hard Case SM7B Mic, leichter Koffer für Shure SM7B Mikrofon, dicker Schaumstoff-Innenraum mit speziell zugeschnittenem Fach für Mikrofon, Tragegriff für einfachen Transport, Innenmaße: (BxTxH) 216 x 146 x 102 mm, Außenmaße: (BxTxH) 279 x 203 x 159, Gewicht 0,54 Kg33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.