Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Sono-Seifenspender-tan
Top-Angebote
Produkte zum Begriff Sono-Seifenspender-tan:
-
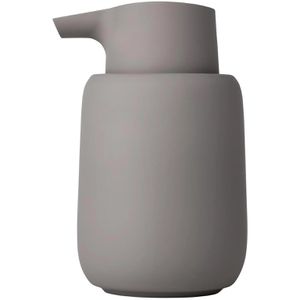
Blomus Seifenspender Sono Satellite, 69046, stehend, Keramik und Kunststoff, grau, 250mlAus Keramik mit matter Soft-Touch Oberfläche in warmer Grau- und Braunnuance In der Größe 8 x 14 cm für bis zu 250 ml Flüssigseife Leicht befüllbar durch abnehmbaren Spenderkopf mit integrierter Dichtung Pumpmechanismus für eine einfache und exakte Dosierung Weiche Kanten mit einer schmeichelnden Form in einem zeitlosen Design und angenehmer Haptik Ideal für Bad, Gäste-WC, Toilettenräume, Küche Merkmale: Befestigung: stehend Füllmenge: 250 ml Material: Keramik Farbe: grau24,34 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie lange dauert eine Sono?
Eine Sonographie, auch bekannt als Ultraschalluntersuchung, dauert in der Regel etwa 15 bis 30 Minuten, abhängig von der Art der Untersuchung und dem zu untersuchenden Bereich. Bei einer Routineuntersuchung des Bauchraums kann die Untersuchung schneller abgeschlossen sein, während eine detaillierte Untersuchung des Herzens oder der Gefäße möglicherweise etwas länger dauert. Der Arzt oder die Ärztin führt während der Untersuchung den Schallkopf über die Haut und erhält so Echtzeitbilder der inneren Organe. Die Ergebnisse können sofort interpretiert werden und dem Patienten oder der Patientin erklärt werden. Insgesamt ist eine Sonographie eine schnelle und schmerzlose Methode, um verschiedene medizinische Probleme zu diagnostizieren. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Sono-Seifenspender-tan:
-
Blomus, Seifenspender + Seifenschale, Seifenspender SONO whiteBeschreibung Design-Upgrade für die Nasszelle. Der Seifenspender SONO im klassischen Weiss bietet ein Fassungsvermögen von 250 ml Flüssigseife. Mit einem leichten Druck auf den Pumpkopf lässt sich die optimale Menge dosieren. Die matte Soft-Touch Oberfläche sorgt für eine angenehme Haptik. Zum Einfüllen der Seife einfach den Spenderkopf mit integrierter Dichtung herausziehen und nach dem Befüllen wieder hineindrücken. Highlights Farbe: white Material: Keramik, Kunststoff, Silikon Höhe: 140 mm Durchmesser: 85 mm Blomus -Kreativität und Charakter Aufgrund der Kreativität und des charaktervollen Designs haben wir uns entschieden, Ihnen Produkte von Blomus in unserem Shop zu präsentieren. Die Entwicklung der beliebten Marke beginnt 1993, als Willo Blome in das Unternehmen SKS einsteigt, das bereits 1921 gegründet wurde und in langer Familientradition steht. Inzwischen hat sich die blomus GmbH zu einem autonomen Unternehmen entwickelt, das über 700 Produkte aus vielen Bereichen im Sortiment hat. Ein Team aus 13 kreativen Designern entwickelt ständig neue Ideen für zeitlos schöne Produkte. Das Design zeichnet sich durch klare Linienführung, hohe Funktionalität und Präsenz aus. Dadurch betont es die besonderen Augenblicke im Alltag.36,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sono-Seifenspender-tan
-
Blomus Seifenspender Sono Satellite, 69046, stehend, Keramik und Kunststoff, grau, 250mlAus Keramik mit matter Soft-Touch Oberfläche in warmer Grau- und Braunnuance In der Größe 8 x 14 cm für bis zu 250 ml Flüssigseife Leicht befüllbar durch abnehmbaren Spenderkopf mit integrierter Dichtung Pumpmechanismus für eine einfache und exakte Dosierung Weiche Kanten mit einer schmeichelnden Form in einem zeitlosen Design und angenehmer Haptik Ideal für Bad, Gäste-WC, Toilettenräume, Küche Merkmale: Befestigung: stehend Füllmenge: 250 ml Material: Keramik Farbe: grau24,34 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hofer, Matthias: Sono GrundkursSono Grundkurs , Ein Arbeitsbuch für den Einstieg , Reiningungssets > Autopflege & Aufbereitung , Auflage: 11., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20230802, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Hofer, Matthias, Auflage: 23011, Auflage/Ausgabe: 11., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 168, Keyword: Humanmedizin; Medizinstudium; Normalbefunde; Notfalldiagnostik; Sono-Kurs; Sonografie; Sonografie-Kurs; Ultraschall; Ultraschall-Kurs; Ultraschalldiagnostik; Ultraschallkurs, Fachschema: Innere Medizin~Medizin / Innere Medizin~Medizin / Studium, Prüfungen, Approbation, Berufe~Echodiagnostik~Sonographie~Ultraschall, Fachkategorie: Medizinstudium: Lehrbücher, Skripten, Prüfungsbücher~Klinische und Innere Medizin, Bildungszweck: für die Hochschule, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, Fachkategorie: Medizinische Bildverarbeitung: Ultraschalltechnik, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 296, Breite: 209, Höhe: 11, Gewicht: 696, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000066483001 9783132452053-2 B0000066483002 9783132452053-1, Vorgänger: 2146857, Vorgänger EAN: 9783132435469 9783132420076 9783131029188 9783131029171 9783131029164, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,41,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie lange dauert eine Sono?
Eine Sonographie, auch bekannt als Ultraschalluntersuchung, dauert in der Regel etwa 15 bis 30 Minuten, abhängig von der Art der Untersuchung und dem zu untersuchenden Bereich. Bei einer Routineuntersuchung des Bauchraums kann die Untersuchung schneller abgeschlossen sein, während eine detaillierte Untersuchung des Herzens oder der Gefäße möglicherweise etwas länger dauert. Der Arzt oder die Ärztin führt während der Untersuchung den Schallkopf über die Haut und erhält so Echtzeitbilder der inneren Organe. Die Ergebnisse können sofort interpretiert werden und dem Patienten oder der Patientin erklärt werden. Insgesamt ist eine Sonographie eine schnelle und schmerzlose Methode, um verschiedene medizinische Probleme zu diagnostizieren. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.