Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Stirrer
Top-Angebote
Produkte zum Begriff Stirrer:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
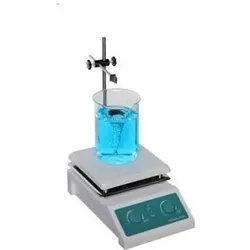
RS PRO, Laborbedarf, ceramic magnetic stirrer+heatingDer keramische Magnetrührer mit Heizfunktion von RS Pro ist ein vielseitiges Laborgerät, das für verschiedene Anwendungen in der chemischen und biologischen Forschung konzipiert wurde. Mit einer Heizplattentemperatur von bis zu 380 °C ermöglicht dieses Gerät eine präzise Temperaturkontrolle, die für viele Experimente erforderlich ist. Die keramische Oberfläche sorgt für eine gleichmässige Wärmeverteilung und eine einfache Reinigung. Der Magnetrührer kann Flüssigkeiten mit einem Volumen von bis zu 5000 ml effizient rühren und erreicht eine maximale Rührgeschwindigkeit von 2000 U/min. Die kompakte Plattengrösse von 190 x 190 mm macht ihn ideal für den Einsatz in beengten Laborräumen. Dieses Gerät ist eine zuverlässige Wahl für Fachleute, die Wert auf Qualität und Leistung legen. - Maximale Heizplattentemperatur von 380 °C für präzise Temperaturkontrolle - Rührleistung von bis zu 5000 ml für vielseitige Anwendungen - Maximale Rührgeschwindigkeit von 2000 U/min für effizientes Mischen - Keramische Heizplatte für gleichmässige Wärmeverteilung und einfache Reinigung.405,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flex, Rührwerk + Mörtelrührer, Bitumen stirrer BP 534041Der Flex Rührwerk und Mörtelrührer ist speziell für die Verarbeitung von zähfliessenden Materialien konzipiert. Mit seiner einzigartigen Hakenform ermöglicht er eine effiziente Mischwirkung, die Klumpenbildung verhindert und das Einrühren von Luft minimiert. Dies macht ihn besonders geeignet für Bitumen und bitumenartige, faserhaltige Massen. Die robuste Pulverbeschichtung sorgt für eine hohe Belastbarkeit und Langlebigkeit, was den Rührer zu einem zuverlässigen Werkzeug für anspruchsvolle Anwendungen macht. Mit einem Durchmesser von 140 mm und einer Länge von 600 mm ist er optimal für das Mischen von Rührgütern zwischen 40 und 80 kg geeignet. Der Rührer ist für den Netzbetrieb ausgelegt und bietet eine Werkzeugaufnahme nach M14, was die Kompatibilität mit gängigen Maschinen gewährleistet. - Hakenform für zähfliessende Materialien - Parallele Mischwirkung verhindert Klumpenbildung - Robuste Pulverbeschichtung für Langlebigkeit.49,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Stirrer:
-
Jägermeister Manifest + Jigger & Stirrer - KräuterlikörJägermeister Manifest ist eine Premium-Weiterentwicklung des bekannten Kräuterlikör-Klassikers aus Wolfenbüttel. Die Basis bildet das Original‐Elixier mit 56 ausgesuchten Kräutern, Wurzeln und Gewürzen, doch Manifest geht darüber hinaus: Es gibt ein fünftes Mazerat, bei dem 2,5‐mal mehr Kräuter verwendet werden und zusätzliche botanische Rohstoffe hinzukommen. Die Spirituose basiert auf einem feinen Weizendistillat aus ganzem Weizenkorn, welches zunächst etwa 12 Monate in großen Eichenfässern reift. Hinzu kommt eine 15‐monate Lagerung in kleinen, getoasteten Eichenfässern, die dem Likör tiefere Vanille‐ und Holznoten sowie leicht rauchige Akzente verleiht. Abgefüllt mit 38,0% Vol.23,88 €*Versand: 5,88 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Stirrer
-
RS PRO, Laborbedarf, ceramic magnetic stirrer+heatingDer keramische Magnetrührer mit Heizfunktion von RS Pro ist ein vielseitiges Laborgerät, das für verschiedene Anwendungen in der chemischen und biologischen Forschung konzipiert wurde. Mit einer Heizplattentemperatur von bis zu 380 °C ermöglicht dieses Gerät eine präzise Temperaturkontrolle, die für viele Experimente erforderlich ist. Die keramische Oberfläche sorgt für eine gleichmässige Wärmeverteilung und eine einfache Reinigung. Der Magnetrührer kann Flüssigkeiten mit einem Volumen von bis zu 5000 ml effizient rühren und erreicht eine maximale Rührgeschwindigkeit von 2000 U/min. Die kompakte Plattengrösse von 190 x 190 mm macht ihn ideal für den Einsatz in beengten Laborräumen. Dieses Gerät ist eine zuverlässige Wahl für Fachleute, die Wert auf Qualität und Leistung legen. - Maximale Heizplattentemperatur von 380 °C für präzise Temperaturkontrolle - Rührleistung von bis zu 5000 ml für vielseitige Anwendungen - Maximale Rührgeschwindigkeit von 2000 U/min für effizientes Mischen - Keramische Heizplatte für gleichmässige Wärmeverteilung und einfache Reinigung.405,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flex, Rührwerk + Mörtelrührer, Bitumen stirrer BP 534041Der Flex Rührwerk und Mörtelrührer ist speziell für die Verarbeitung von zähfliessenden Materialien konzipiert. Mit seiner einzigartigen Hakenform ermöglicht er eine effiziente Mischwirkung, die Klumpenbildung verhindert und das Einrühren von Luft minimiert. Dies macht ihn besonders geeignet für Bitumen und bitumenartige, faserhaltige Massen. Die robuste Pulverbeschichtung sorgt für eine hohe Belastbarkeit und Langlebigkeit, was den Rührer zu einem zuverlässigen Werkzeug für anspruchsvolle Anwendungen macht. Mit einem Durchmesser von 140 mm und einer Länge von 600 mm ist er optimal für das Mischen von Rührgütern zwischen 40 und 80 kg geeignet. Der Rührer ist für den Netzbetrieb ausgelegt und bietet eine Werkzeugaufnahme nach M14, was die Kompatibilität mit gängigen Maschinen gewährleistet. - Hakenform für zähfliessende Materialien - Parallele Mischwirkung verhindert Klumpenbildung - Robuste Pulverbeschichtung für Langlebigkeit.49,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.