Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Strymon-Ojai
Top-Angebote
Produkte zum Begriff Strymon-Ojai:
-
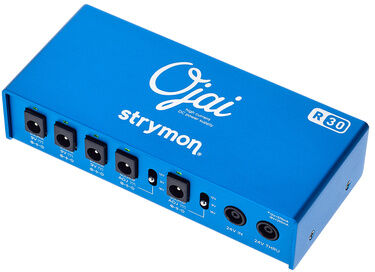
Strymon Ojai R30 Expansion KitStrymon Ojai R30 Expansion Kit; Multi Netzteil für Effektpedale; Flaches Profil; Schaltnetzteil-Technologie; 24V thru Ausgang ermöglicht Erweiterung mit OJAI & OJAI R30 (separat erhältlich); zur Ergänzung eines bestehenden Strymon Power Systems; wird ohne Strom Adapter geliefert; Anschlüsse: Ausgang 1-3: 9V DC @ 500 mA (einzeln isoliert) - Ausgang 4 & 5 : 9/12/18V DC @ 500/375/250 mA (einzeln isoliert); Kabel: EIAJ-05 Stromadapterkabel (45,7 cm lang, zum Anschluss von Ojai an die Stromversorgung PS-124, Zuma oder Zuma R300); 5 Stück von 5;5*2;1 mm Koaxial Stecker gewinkelt auf 5,5*2,1 mm Koaxial Stecker gewinkelt - Länge: 45,7 cm, EIAJ-05 Netzteil Kabel; Abmessungen: (B x T x H) 130 x 58 x 29 mm; Gewicht: 171 g; made in USA148,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
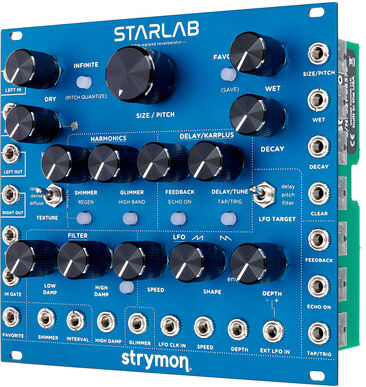
Strymon StarLabStrymon StarLab; Reverb Eurorack-Modul; drei wählbare Halltypen für eine Vielzahl von Ambient-Texturen; Vier Oktaven Karplus-Strong-Saitensynthese mit Dämpfungsregler für String/Verb; LFO-Sektion: verschiedene Wellenformen zur Modulation der Delay Zeit, der Hallgröße oder des Filters; Filter-Sektion mit 4-poligem 24dB/Oktave-Tiefpassfilter mit variabler Resonanz; Harmonics-Sektion zur Erweiterung des Klangspektrums des Halls; einstellbarer Shimmer für zusätzliche +/- 1 Oktave Tonhöhenverschiebung des Halls; Glimmer zur dynamischen Verstärkung der Obertöne; einstellbare Größe des Hallkerns - Vergrößerung oder Verkleinerung des Raums für Reflexionen, was eine Steuerung der Tonhöhe des sich regenerierenden Nachhalls ermöglicht; Infinite friert das Eingangssignal vor dem Reverb-Tank ein; Stereo-Eingänge und umfangreiche CV-Steuerung der Parameter; unabhängige Wet- und DRY-Pegelregler; Zugriff auf vier Presets über die Frontplatte; USB-Anschluss auf der Rückseite (Firmware-Updates); 4-Bit-96kHz-A/D- und D/A-Wandler; analoges Dry Signal wird nicht gewandelt; Strombedarf: 210 mA (+12 V) / 210 mA (-12 V); Breite: 28 TE: Tiefe: 41 mm629,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Strymon-Ojai:
-
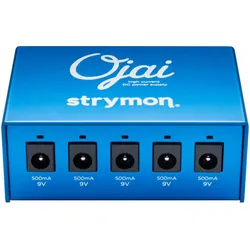
Strymon Ojai R30Strymon Ojai R30; Multi Netzteil für Effektpedale, Die Vollanaloge Schaltunge bietet zwei Stufen der Isolierung, wodurch Erdbrummschleifen- und Wechselstromstörungen vollständig eliminiert werden; automatische internationale Stromversorgungskompatibilität; verbinden Sie 2 oder 3 Ojai-Einheiten miteinander und versorgen Sie eine Kombination von bis zu 15 Pedalen, die von einem 24-V-Netzteil gespeist werden; Anschlüsse: Ausgang 1-3: 9V DC @ 500 mA (einzeln isoliert), Ausgang 3&4 Schaltbar: 9V DC @ 500 mA, 12V DC @ 375 mA & 18V DC @ 250 mA (einzeln isoliert); enthaltene Kabel: 5 Stück von 5,5*2,1 mm Hohlstecker gewinkelt auf 5,5*2,1 mm Hohlstecker gewinkelt - Länge: 45,7 cm; Stromversorgung mit einem 24 V DC Netzadapter (im Lieferumfang enthalten); Abmessungen: (B x T x H) 130 x 58 x 29 mm; Gewicht: 171 g; made in USA.177,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Strymon Ojai Expansion KitStrymon Ojai Expansion Kit, Multi Netzteil für Effektpedale, Flaches Profil, Schaltnetzteil-Technologie, 24V thru Ausgang ermöglicht Erweiterung mit OJAI & OJAI R30 (separat erhältlich), zur Ergänzung eines bestehenden Strymon Power Systems, wird ohne Strom Adapter geliefert, Anschlüsse: Ausgang 1-5: 9V DC @ 500 mA (einzeln isoliert), enthaltene Kabel: EIAJ-05 Stromadapterkabel (45,7 cm lang, zum Anschluss von Ojai an die Stromversorgung PS-124, Zuma oder Zuma R300); 5 Stück von 5,5*2,1 mm Koaxial Stecker gewinkelt auf 5,5*2,1 mm Koaxial Stecker gewinkelt, Länge: 45,7 cm, Abmessungen: (B x T x H) 81 x 58 x 33 mm, Gewicht: 133 g, made in USA138,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Strymon Ojai R30 Expansion KitStrymon Ojai R30 Expansion Kit; Multi Netzteil für Effektpedale; Flaches Profil; Schaltnetzteil-Technologie; 24V thru Ausgang ermöglicht Erweiterung mit OJAI & OJAI R30 (separat erhältlich); zur Ergänzung eines bestehenden Strymon Power Systems; wird ohne Strom Adapter geliefert; Anschlüsse: Ausgang 1-3: 9V DC @ 500 mA (einzeln isoliert) - Ausgang 4 & 5 : 9/12/18V DC @ 500/375/250 mA (einzeln isoliert); Kabel: EIAJ-05 Stromadapterkabel (45,7 cm lang, zum Anschluss von Ojai an die Stromversorgung PS-124, Zuma oder Zuma R300); 5 Stück von 5;5*2;1 mm Koaxial Stecker gewinkelt auf 5,5*2,1 mm Koaxial Stecker gewinkelt - Länge: 45,7 cm, EIAJ-05 Netzteil Kabel; Abmessungen: (B x T x H) 130 x 58 x 29 mm; Gewicht: 171 g; made in USA148,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Strymon-Ojai
-
Strymon StarLabStrymon StarLab; Reverb Eurorack-Modul; drei wählbare Halltypen für eine Vielzahl von Ambient-Texturen; Vier Oktaven Karplus-Strong-Saitensynthese mit Dämpfungsregler für String/Verb; LFO-Sektion: verschiedene Wellenformen zur Modulation der Delay Zeit, der Hallgröße oder des Filters; Filter-Sektion mit 4-poligem 24dB/Oktave-Tiefpassfilter mit variabler Resonanz; Harmonics-Sektion zur Erweiterung des Klangspektrums des Halls; einstellbarer Shimmer für zusätzliche +/- 1 Oktave Tonhöhenverschiebung des Halls; Glimmer zur dynamischen Verstärkung der Obertöne; einstellbare Größe des Hallkerns - Vergrößerung oder Verkleinerung des Raums für Reflexionen, was eine Steuerung der Tonhöhe des sich regenerierenden Nachhalls ermöglicht; Infinite friert das Eingangssignal vor dem Reverb-Tank ein; Stereo-Eingänge und umfangreiche CV-Steuerung der Parameter; unabhängige Wet- und DRY-Pegelregler; Zugriff auf vier Presets über die Frontplatte; USB-Anschluss auf der Rückseite (Firmware-Updates); 4-Bit-96kHz-A/D- und D/A-Wandler; analoges Dry Signal wird nicht gewandelt; Strombedarf: 210 mA (+12 V) / 210 mA (-12 V); Breite: 28 TE: Tiefe: 41 mm629,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
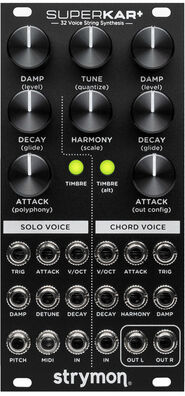
Strymon SuperKar+Strymon SuperKar+; Eurorack Modul; 32-stimmiges Karplus-Strong-Synthesemodul für realistische Saiten-, Röhren-, Blas- und perkussive Klänge; zwei unabhängige Voice-Engines: Solo Voice und Chord Voice mit je 16-stimmiger Polyphonie; Chord Voice erzeugt Akkorde basierend auf V/Oct-CV und Harmoniewahl; Solo Voice steuerbar über MIDI mit Velocity-Sensitivität; Timbre-Auswahl mit positiver oder negativer Feedback-Polarität; CV-Steuerung für zentrale Parameter wie Attack, Decay, Dämpfung, Pitch, Detune und Harmony; vier wählbare Ausgangsmodi: Wide Stereo, Narrow Stereo, Split Voice, Mono; 32-Bit Floating Point Audioverarbeitung mit 520MHz ARM-Prozessor; gefertigt in den USA; Strombedarf: 120mA (+12V) / 120mA (-12V); Breite: 12TE; Tiefe: 38mm429,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Strymon TimelineStrymon Timeline; Effektpedal für E-Gitarre; 12 wählbare Delay-Typen; einstellbare Delay Modulation; unabhängige Delay- und Mix-Level Regler; 200 Presets; Analoger Signalweg für das trockene Signal; integrierter Looper mit bis zu 30 Sekunden Aufnahmezeit; Einschleifweg um eine weitere Soundgestaltung des Delays durch externe Effekte zu ermöglichen; Regler: Type, Value, Time, Repeats, Mix, Filter, Grit, Speed, Depth; LED: Effekt A An/Loop record, Effekt B An/Loop play, Tap Tempo/Looper aktiv; Display: LED Display; Fußschalter: Effekt A An/Loop record, Effekt B An/Loop play, Tap/Enter Exit Loop; Anschlüsse: Mono/Stereo Input (2 x 6,3 mm Klinke), Mono/Stereo Output (2 x 6,3 mm Klinke), EXP In (6,3 mm Klinke), Midi In, Midi Out; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 300 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #275482; schaltbarer True/Buffered Bypass; Abmessungen (B x T x H): 171 x 127 x 47 mm; Made in USA; Hinweis: Batteriebetrieb wird nicht unterstützt465,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.