Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Sweetie
Top-Angebote
Produkte zum Begriff Sweetie:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
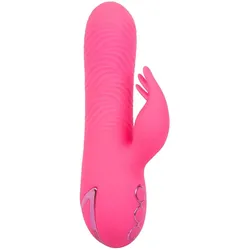
CalExotics, Vibrator, California Dreaming Sacramento SweetieErleben Sie pure Ekstase mit dem California Dreaming Sacramento Sweetie. Tauchen Sie ein in unvergleichliches Vergnügen mit dem kraftvollen California Dreaming Sacramento Sweetie Stimulator. Dieser aussergewöhnliche Dualstimulator wurde entwickelt, um Ihre Sinne zu begeistern und maximale Stimulation zu bieten. Hier sind die Highlights: - Doppelte Freude: Kombiniert vibrierende und rotierende Funktionen für ein vollständig erkundetes Gefühl. - Rotierende Perlen: Geniessen Sie drei Geschwindigkeiten rotierender Perlenbewegung im Schaft, ergänzt durch eine sinnliche Textur. - Vibrationsfunktionen: Zehn Funktionen von Vibration, Pulsation und Steigerung im Stimulator bieten eine breite Palette von Empfindungen. - Dualmotoren: Für gleichzeitige Stimulation und intensives Vergnügen. - Körperfreundliches Silikon: Hergestellt aus hochwertigen, körperfreundlichen Materialien, die 100% wasserdicht sind – perfekt für Abenteuer in Bad oder Dusche. - Hochmoderne Speicherchip: Merkt sich Ihre letzte Einstellung für einen mühelosen Rückkehr zu Ihren Lieblingsfunktionen. - Reisesicherheitsfunktion: Drücken und halten Sie drei Sekunden, um das Gerät ein- oder auszuschalten und Ihre Privatsphäre zu schützen. - USB wiederaufladbar: Das enthaltene USB-Ladekabel ermöglicht eine vollständige Aufladung in nur 2,5 Stunden. - Lange Laufzeit: Geniessen Sie 40 Minuten intensives Vergnügen oder 90 Minuten bei sanfterer Geschwindigkeit nach einer vollständigen Aufladung. Technische Daten: - Rotierende Perlen: Drei Geschwindigkeiten - Vibrationsmodi: Zehn Funktionen - Material: Körperfreundliches Silikon - Wasserdicht: Ja, 100% wasserdicht - Laufzeit: 40 Minuten bei hoher Geschwindigkeit, 90 Minuten bei niedriger Geschwindigkeit - Ladezeit: 2,5 Stunden - Reiseschloss: Ja - USB wiederaufladbar: Ja, Ladekabel enthalten Lassen Sie sich vom California Dreaming Sacramento Sweetie in eine Welt der Träume entführen und erleben Sie intensive, kompakte Stimulation wie nie zuvor. Perfekt für Solo-Abenteuer oder gemeinsam mit einem Partner, wird dieser Stimulator all Ihre Erwartungen übertreffen.58,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie esse ich eine Sweetie?
Um eine Sweetie zu essen, schneide sie am besten in zwei Hälften. Dann kannst du die Schale einfach abziehen und das Fruchtfleisch genießen. Du kannst die Sweetie auch auslöffeln oder in Stücke schneiden und sie wie eine Orange essen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Sweetie:
-
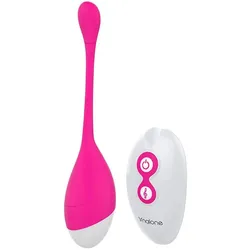
Nalone, Vibrator, SweetieTragen Sie es während eines aufregenden Dates oder geben Sie einem langweiligen Treffen ein hinterhältiges Highlight, wenn jemand anderes das Ei bedient. Das Nalone Sweetie hat eine durchschnittliche Grösse, sodass es angenehm zu tragen ist und Sie müssen Ihre Beckenbodenmuskulatur nicht anspannen, um es zu halten. Die 7 Vibrationseinstellungen werden mit der Funkfernbedienung bedient (oder lassen Sie sie bedienen). Die Fernbedienung hat eine Reichweite von ungefähr 8 Metern. Dank des flüsterleisen Motors ist Sweetie überhaupt nicht zu hören, wenn Sie dieses Vibro-Ei in der Öffentlichkeit tragen.31,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
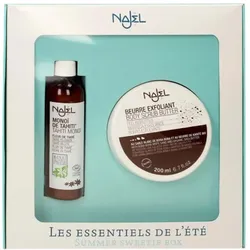
Geschenkset - Summer Sweetie BoxDiesen Sommer reisen Sie mit dieser Najel Summer Sweetie Box ins Herz der Atolle. Diese Summer Sweetie Box enthält zwei wichtige Produkte für die Reparatur und den Schutz der Haut bei Sonneneinstrahlung: eine 2-in-1-Körperpeeling-Butter, die Ihre Haut auf eine bessere Bräunung vorbereitet, und ein Tahiti Monoï-zertifiziertes Cosmos Natural, eine reparierende After-Sun-Pflege. 2 in 1 Body Scrub Butter (Duschen): Die Najel 2-in-1-Körperpeeling-Butter nährt und peelt die Haut. Dieser Peeling besteht aus drei Peeling-Agenzien, darunter weißer Bora-Bora-Sand, mit feiner und weicher Körnung, um Ihrer Haut einen neuen Glanz zu verleihen. Profitieren Sie von dem sehr nährenden und beruhigenden Kokosnussöl in Verbindung mit den reparierenden und schützenden Eigenschaften der bio-zertifizierten Shea-Butter. Verwenden Sie die Peelingbutter einmal pro Woche auf trockener Haut für ein belebendes Peeling oder auf feuchter Haut für ein sanfteres Peeling. Nach dem Gebrauch abwaschen. Ihre Haut ist frei von abgestorbener Haut und Ihre Bräune bleibt erhalten. Sie brauchen weder eine Creme noch Milch aufzutragen, Ihre Haut ist bereits genährt! Tahiti Monoï- after-sun care : Endlich ein echtes Tahiti Monoï, 100% Monoï-Öl! Aufgrund die Saugfähigkeit und reparierenden Eigenschaften wird Tahiti Monoï für den gesamten Körper (Gesicht, Körper und Haare) empfohlen. Es schützt Ihr Haar vor den schädlichen Auswirkungen der Sonne und befeuchtet die Haut nach einem sonnigen Tag, um einen oberflächlichen Sonnenbrand zu lindern. Die Tiaré-Blume, die sowohl reinigende als auch beruhigende Eigenschaften besitzt, verströmt einen sanften und bezaubernden Duft. Wie alle natürlichen Öle erstarrt Monoï unter 24°. Achtung: Dieses Produkt schützt nicht vor der Sonne. Vermeiden Sie bei Augenkontakt.34,20 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sweetie
-
CalExotics, Vibrator, California Dreaming Sacramento SweetieErleben Sie pure Ekstase mit dem California Dreaming Sacramento Sweetie. Tauchen Sie ein in unvergleichliches Vergnügen mit dem kraftvollen California Dreaming Sacramento Sweetie Stimulator. Dieser aussergewöhnliche Dualstimulator wurde entwickelt, um Ihre Sinne zu begeistern und maximale Stimulation zu bieten. Hier sind die Highlights: - Doppelte Freude: Kombiniert vibrierende und rotierende Funktionen für ein vollständig erkundetes Gefühl. - Rotierende Perlen: Geniessen Sie drei Geschwindigkeiten rotierender Perlenbewegung im Schaft, ergänzt durch eine sinnliche Textur. - Vibrationsfunktionen: Zehn Funktionen von Vibration, Pulsation und Steigerung im Stimulator bieten eine breite Palette von Empfindungen. - Dualmotoren: Für gleichzeitige Stimulation und intensives Vergnügen. - Körperfreundliches Silikon: Hergestellt aus hochwertigen, körperfreundlichen Materialien, die 100% wasserdicht sind – perfekt für Abenteuer in Bad oder Dusche. - Hochmoderne Speicherchip: Merkt sich Ihre letzte Einstellung für einen mühelosen Rückkehr zu Ihren Lieblingsfunktionen. - Reisesicherheitsfunktion: Drücken und halten Sie drei Sekunden, um das Gerät ein- oder auszuschalten und Ihre Privatsphäre zu schützen. - USB wiederaufladbar: Das enthaltene USB-Ladekabel ermöglicht eine vollständige Aufladung in nur 2,5 Stunden. - Lange Laufzeit: Geniessen Sie 40 Minuten intensives Vergnügen oder 90 Minuten bei sanfterer Geschwindigkeit nach einer vollständigen Aufladung. Technische Daten: - Rotierende Perlen: Drei Geschwindigkeiten - Vibrationsmodi: Zehn Funktionen - Material: Körperfreundliches Silikon - Wasserdicht: Ja, 100% wasserdicht - Laufzeit: 40 Minuten bei hoher Geschwindigkeit, 90 Minuten bei niedriger Geschwindigkeit - Ladezeit: 2,5 Stunden - Reiseschloss: Ja - USB wiederaufladbar: Ja, Ladekabel enthalten Lassen Sie sich vom California Dreaming Sacramento Sweetie in eine Welt der Träume entführen und erleben Sie intensive, kompakte Stimulation wie nie zuvor. Perfekt für Solo-Abenteuer oder gemeinsam mit einem Partner, wird dieser Stimulator all Ihre Erwartungen übertreffen.58,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
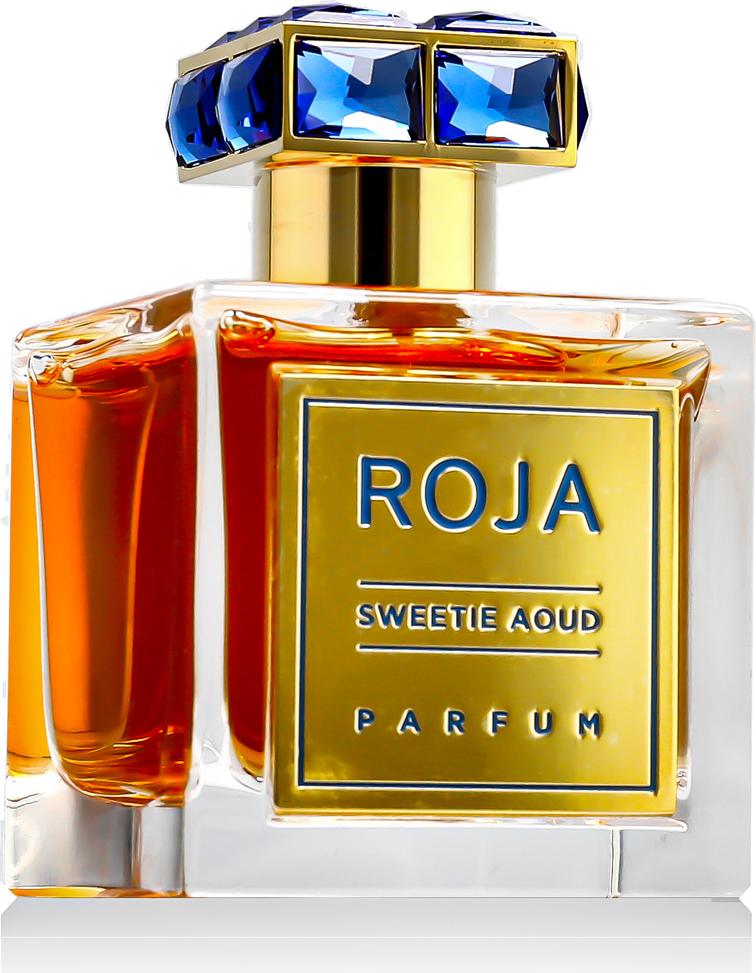
Roja Parfums Sweetie Aoud 100 mlTreten Sie ein in eine Welt des Genusses! Der Duft Sweetie Aoud entführt Sie in einen prächtigen arabischen Palast, wo ein französischer Zuckerbäcker in der königlichen Küche den Duft von geschmolzener Butter, karamellisiertem Zucker und gerösteten Mandeln mit dem Duft von Agarholz und verbranntem Weihrauch verbindet. Die süchtig machende Qualität dieses süßen Parfums wird durch holzige Noten und Olibanum ausgeglichen, wodurch der perfekte Gourmand-Duft entsteht. Duftnoten: Kopfnote: Agarholz, Bergamotte Herznote: Chord gourmand, Mairose, Cistus incanus Basisnote: Agar (Oud), Kardamom, Gurjan Balsam, Amyris, Olibanum, Weihrauch, Labdanum, Spanischer Labdanum, Guajakholz, Wacholder, Patchouli, Kümmel, Chypre, Zeder UNISEX Parfüm Wermut,Bergamotte Rose Kardamom,Agarholz (Oud),Guarana Balsam,Weihrauch,Labdanum,spanisches Labdanum,Amyris,Wacholder,Guajakholz,Zedernholz,Patchouli,Nagarmotha,Romain Cumin Lassen Sie sich in ferne orientalische Länder entführen, in denen die Luft voll von exot311,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie esse ich eine Sweetie?
Um eine Sweetie zu essen, schneide sie am besten in zwei Hälften. Dann kannst du die Schale einfach abziehen und das Fruchtfleisch genießen. Du kannst die Sweetie auch auslöffeln oder in Stücke schneiden und sie wie eine Orange essen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.