Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Tangem-2-0
Top-Angebote
Produkte zum Begriff Tangem-2-0:
-
Wisser, Daniel: 0 1 20 1 2 , Roman - (Null Eins Zwei) , Elektromotoren & -teile > Elektro- & Hybridautoteile , Auflage: Originalausgabe, Erscheinungsjahr: 20230913, Produktform: Leinen, Autoren: Wisser, Daniel, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 446, Keyword: 2023; buch; bücher; erstes wiener heimorgelorchester; kryonik; königin der berge; neuerscheinung; null eins zwei; reinkarnation; roman; romane; schelmenroman; vishnu; wien; österreich; österreichischer buchpreisträger, Fachschema: Wien / Roman, Erzählung, Mundart, Comic, Humor, Region: Wien, Zeitraum: 2020 bis 2029 n. Chr., Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Luchterhand Literaturvlg., Verlag: Luchterhand Literaturvlg., Verlag: Luchterhand, Länge: 216, Breite: 142, Höhe: 42, Gewicht: 632, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783641294366, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Top-Angebote
Produkte zum Begriff Tangem-2-0:
-
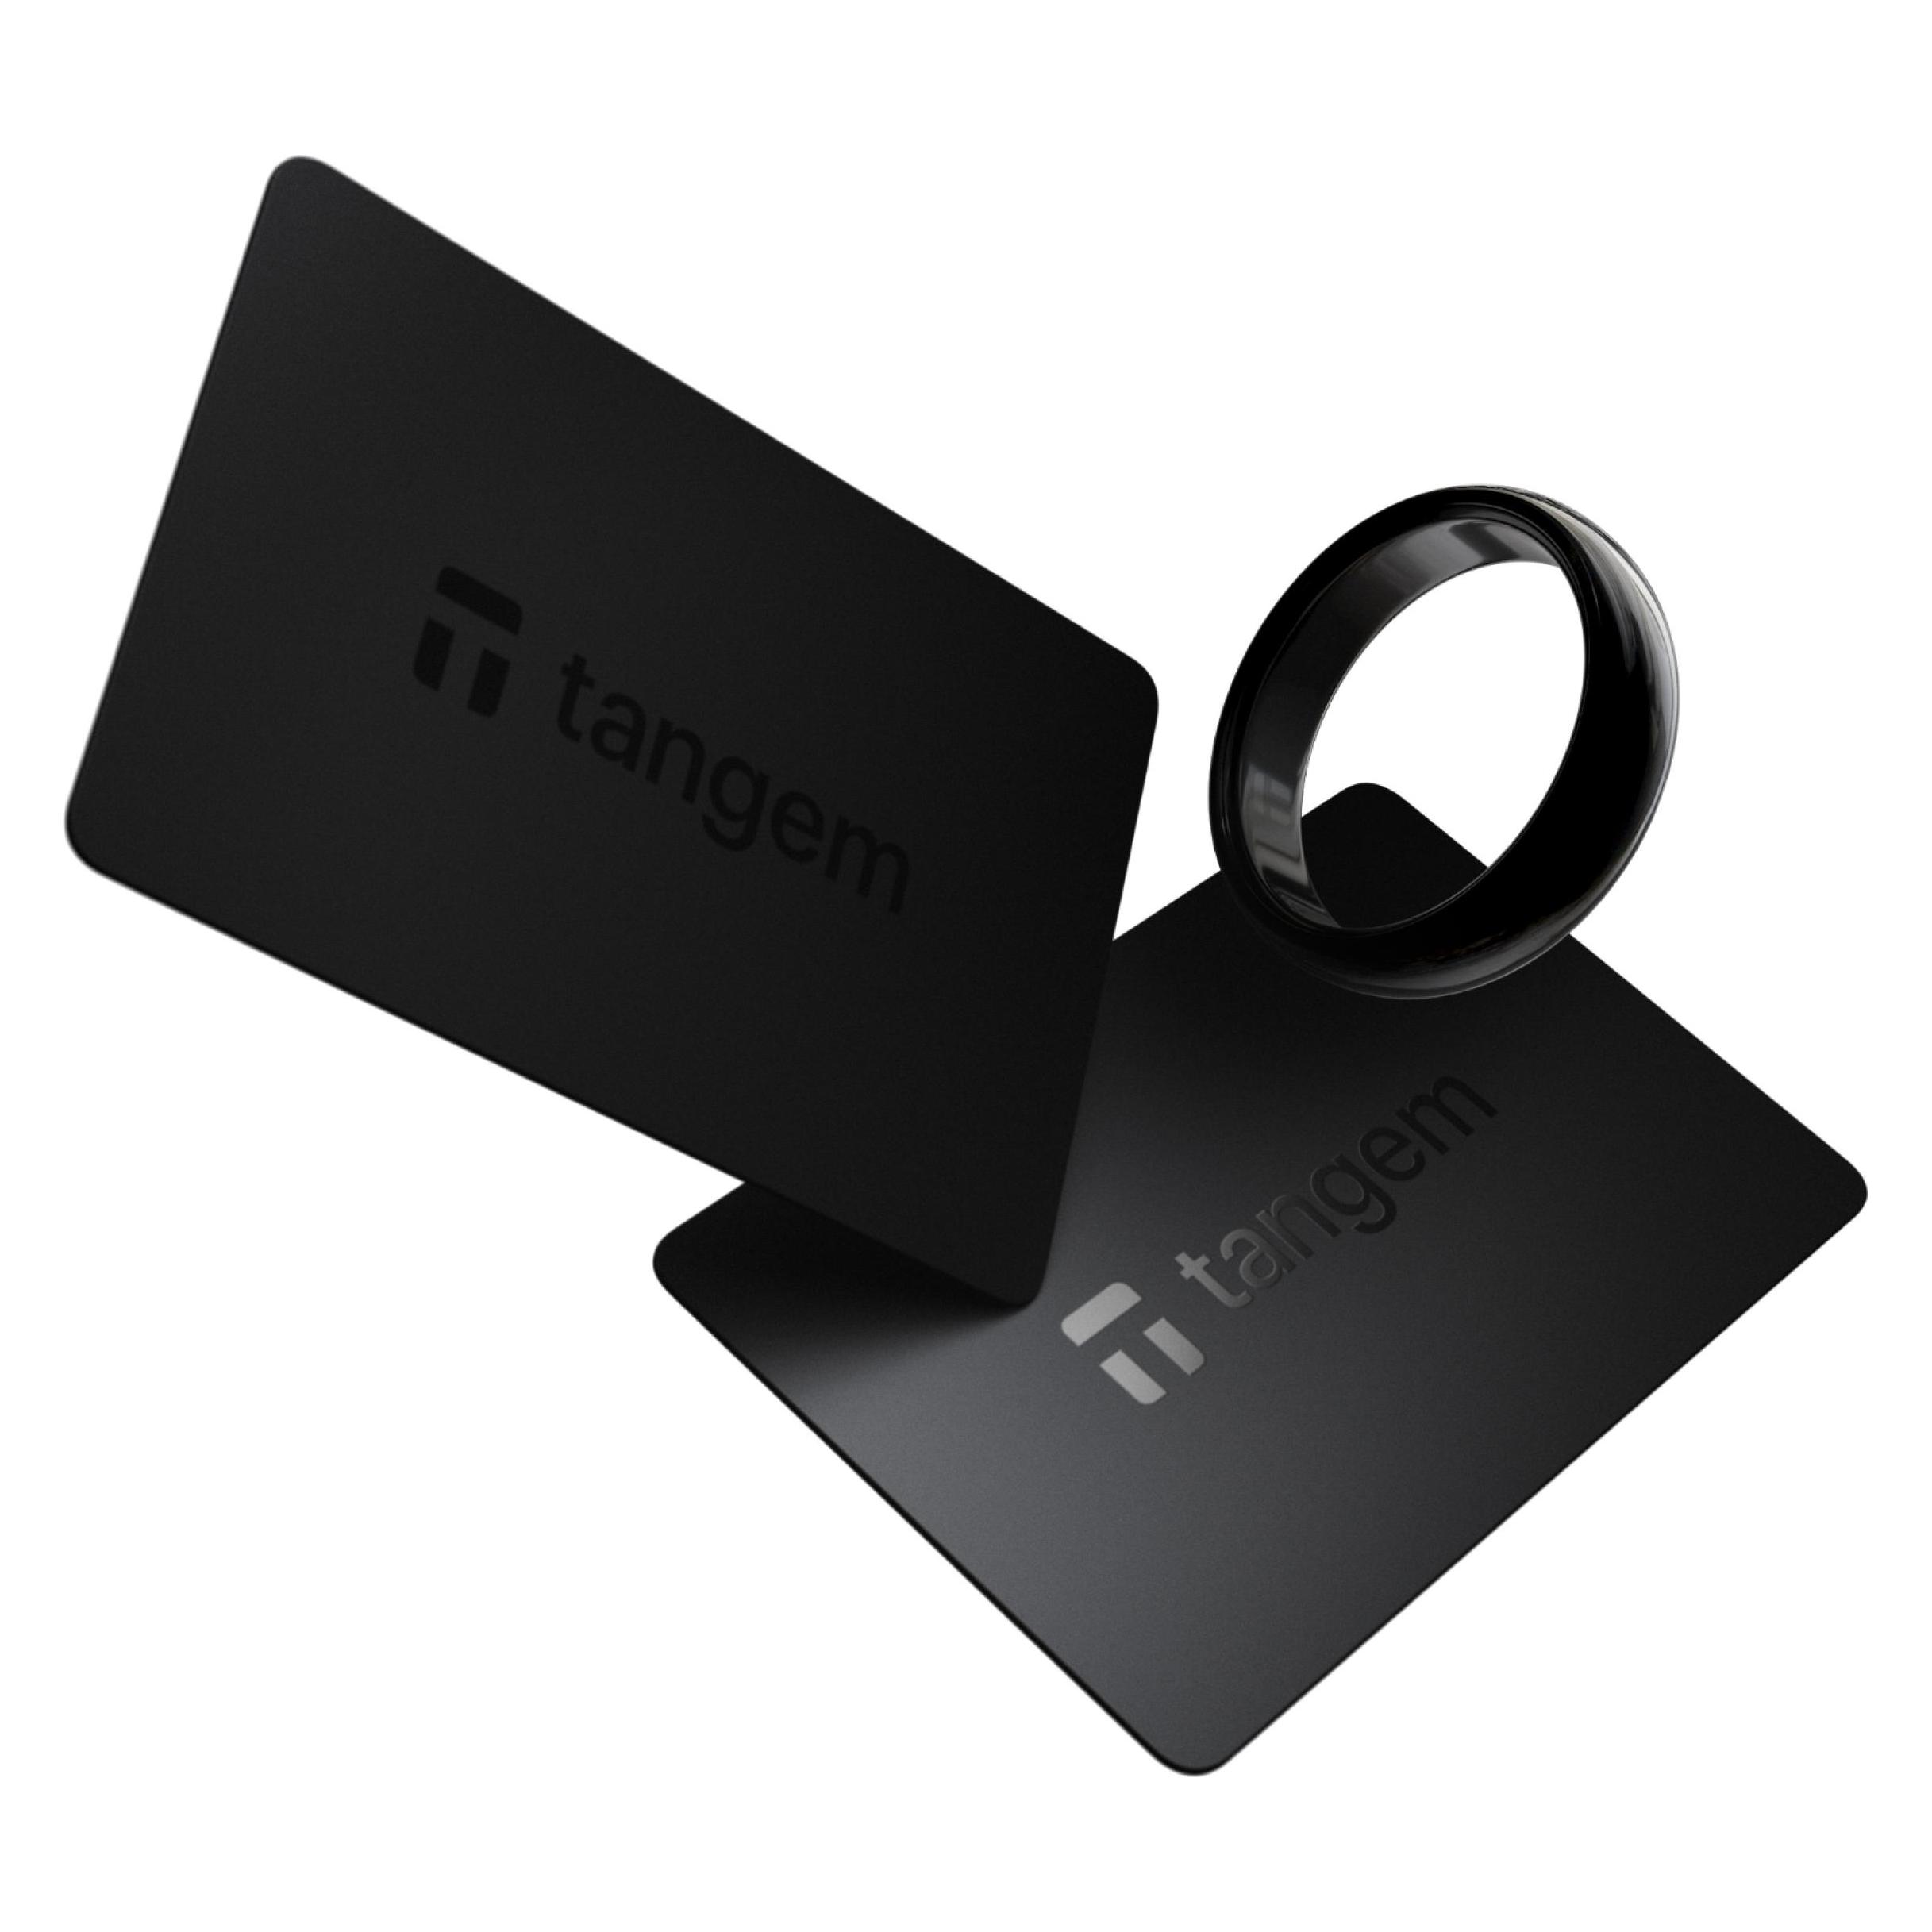
Tangem Wallet 2 Card SetHardware-Wallet - ermöglicht den Kauf, Verkauf und Austausch von Kryptowährungen, Samsung S3D232A Chip, EAL6+ Zertifizierung, Passphrase für eine einfache Eingabe, wasserfest, staubdicht, beständig gegen Röntgenstrahlen, elektromagnetische Pulse und elektrostatische Entladung, mit der Tang-App verknüpft, Abmessungen 85,6 x 54 x 1 mm, Gewicht 6 g Tangem Wallet 2 Card SetSichere Kryptowährungs- und Hardware-GeldbörseDie Tangem-Brieftasche ist so dünn wie eine Kreditkarte und wird zum Speichern, Kaufen und Übertragen oder Tauschen von Tausenden48,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Tangem Wallet - 2-card set - BlackTangem redefines the crypto wallet experience with top-level security, simplicity, and convenience. Enjoy total independence when managing your digital assets on the go. We break down barriers for newcomers and enhance self-custody for experts. A Tangem Wallet set can contain up to three cards or two cards-each providing equal access like three identical keys. Discover the best crypto wallet app in Tangem. Access to thousand of cryptocurrencies. Download on the App Store or get it on Google Play. - Analyze tokens - Swap - Buy - Sell - Stake crypto Smart private key backup - the chip generates a random, non-extractable private key - Tangem devices establish a secure connection to transfer your encrypted private key - the key is stored on the chip, and no other copies exist across space and time Tangem Chip-Crypto security at its peak Every Tangem Wallet contains a powerful, certified microchip developed with Samsung Semiconductors. - The highest chip security standard. Protection from any invasive and non-invasive attacks. - Maximum resistance to dust, water and extreme temperatures. - Hazard protection. Resistant to X-rays, electromagnetic pulses, and electrostatic discharge. - Durable. Just a chip with an antenna. No elements are prone to failure. - Counterfeit protection. The Tangem app verifies the authenticity of the chip and firmware. - Always ready to go. No need to charge.54,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wisser, Daniel: 0 1 20 1 2 , Roman - (Null Eins Zwei) , Elektromotoren & -teile > Elektro- & Hybridautoteile , Auflage: Originalausgabe, Erscheinungsjahr: 20230913, Produktform: Leinen, Autoren: Wisser, Daniel, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 446, Keyword: 2023; buch; bücher; erstes wiener heimorgelorchester; kryonik; königin der berge; neuerscheinung; null eins zwei; reinkarnation; roman; romane; schelmenroman; vishnu; wien; österreich; österreichischer buchpreisträger, Fachschema: Wien / Roman, Erzählung, Mundart, Comic, Humor, Region: Wien, Zeitraum: 2020 bis 2029 n. Chr., Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Luchterhand Literaturvlg., Verlag: Luchterhand Literaturvlg., Verlag: Luchterhand, Länge: 216, Breite: 142, Höhe: 42, Gewicht: 632, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783641294366, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Tangem-2-0
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.