Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Tangram-10x10x1cm
Top-Angebote
Produkte zum Begriff Tangram-10x10x1cm:
-
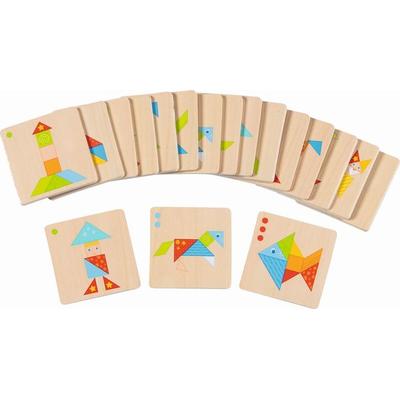
Magnet Tangram - Duell VersionMagnet Tangram - Duell Version , TANGRAM KIDS - FÖRDERT LOGISCHES DENKEN, MOTORIK UND KONZENTRATION: Das magnetische Kinder Tangram bereitet jede Menge Spaß und fördert als pädagogisches Spielzeug gleichermaßen das geometrische Denken, die Feinmotorik sowie die Konzentration TOLLE BESCHÄFTIGUNG FÜR KINDER: Ob Zuhause, bei der Autofahrt, im Flugzeug oder im Urlaub - das Magnetspiel ist dank seiner praktischen Größe ein wunderbares Spielzeug für Kinder ab 3 Jahren SPIELABLAUF: 1 - 2 Spieler können mit- oder gegeneinander spielen, indem die magnetischen Bausteine wie ein Magnetpuzzle nach Vorlage zusammengesetzt werden. Über 100 Vorlagen mit unterschiedlicher Schwierigkeit sorgen für spannende Herausforderungen SPIELSPASS GARANTIERT: Das Magnet Spielzeug für Kinder sorgt für endlosen Spielspaß. Ideal als Motorikspielzeug PÄDAGOGISCH WERTVOLL: Lernspiele von mierEdu sind so konzipiert, dass sie die altersgerechte Entwicklung von Kindern spielerisch unterstützen. Verschiedene Kinderspiele fördern verschiedene Lernbereiche , > , Erscheinungsjahr: 20220101, Produktform: NonBook, Fachschema: Non Books / Spiele / Legespiele~Non Books / Spiele / Reisespiele, Mitbringspiele, Altersempfehlung / Lesealter: 18, ab Alter: 3, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung/Spielgesch., UNSPSC: 95030070, Warenverzeichnis für die Außenhandelsstatistik: 95030070, Sender’s product category: NONBO, Länge: 237, Breite: 182, Höhe: 42, Gewicht: 590, Produktform: NonBook, Genre: Importe,23,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Tangram-10x10x1cm:
-
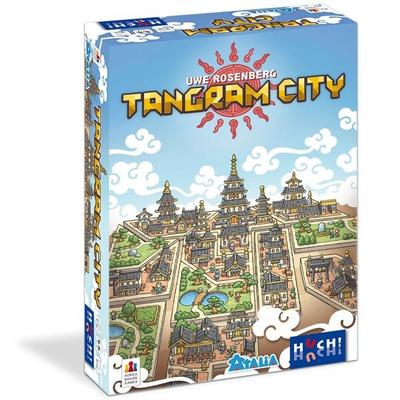
Tangram CityVor Langer Zeit, In Einem Fernöstlichen Königreich, Lässt Die Königin Städte Neu Anlegen. Dabei Soll Die Harmonie Von Natur Und Stadt Erhalten Bleiben. Kannst Du Deine Plättchen So Platzieren, Dass Am Ende Die Fläche Gefüllt Ist Und Das...22,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Magnet Tangram - Duell VersionMagnet Tangram - Duell Version , TANGRAM KIDS - FÖRDERT LOGISCHES DENKEN, MOTORIK UND KONZENTRATION: Das magnetische Kinder Tangram bereitet jede Menge Spaß und fördert als pädagogisches Spielzeug gleichermaßen das geometrische Denken, die Feinmotorik sowie die Konzentration TOLLE BESCHÄFTIGUNG FÜR KINDER: Ob Zuhause, bei der Autofahrt, im Flugzeug oder im Urlaub - das Magnetspiel ist dank seiner praktischen Größe ein wunderbares Spielzeug für Kinder ab 3 Jahren SPIELABLAUF: 1 - 2 Spieler können mit- oder gegeneinander spielen, indem die magnetischen Bausteine wie ein Magnetpuzzle nach Vorlage zusammengesetzt werden. Über 100 Vorlagen mit unterschiedlicher Schwierigkeit sorgen für spannende Herausforderungen SPIELSPASS GARANTIERT: Das Magnet Spielzeug für Kinder sorgt für endlosen Spielspaß. Ideal als Motorikspielzeug PÄDAGOGISCH WERTVOLL: Lernspiele von mierEdu sind so konzipiert, dass sie die altersgerechte Entwicklung von Kindern spielerisch unterstützen. Verschiedene Kinderspiele fördern verschiedene Lernbereiche , > , Erscheinungsjahr: 20220101, Produktform: NonBook, Fachschema: Non Books / Spiele / Legespiele~Non Books / Spiele / Reisespiele, Mitbringspiele, Altersempfehlung / Lesealter: 18, ab Alter: 3, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung/Spielgesch., UNSPSC: 95030070, Warenverzeichnis für die Außenhandelsstatistik: 95030070, Sender’s product category: NONBO, Länge: 237, Breite: 182, Höhe: 42, Gewicht: 590, Produktform: NonBook, Genre: Importe,23,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Tangram-10x10x1cm
-
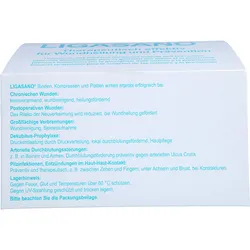
Ligasano Weiß Steril 10x10x1cm 10 STProdukteigenschaften: Ligasano weiß steril Ligasano weiß ist ein therapeutisch wirksamer PUR-Schaumverband mit breitem Anwendungsspektrum: Wundreinigung Wundbehandlung Prävention Der therapeutische Nutzen beruht im Wesentlichen auf drei physikalischen Grundlagen: Die schnell nachlassende Druckspannung von Ligasano weiß reduziert den Druck auf die Wunde, fördert die Granulation und reduziert den Gegendruck auf das neu gebildete Granulationsgewebe. Der mechanische Reiz (d.h. die Struktur des Verbandes wird vom Gewebe wahrgenommen) fördert die Durchblutung und aktiviert die Selbstreinigung. Da nur überschüssiges Exsudat aufgenommen wird (kontrollierte Saugwirkung, Exsudatmanagement), trocknet Ligasano weiß die Wunde nicht aus. Je nach Dicke des Materials entsteht ein intermittierender Unterdruck. Informationen zur Anwendung von Ligasano weiß: Wann? Sofern die Wunde einen Sekretabfluss erlaubt, kann sie ohne jegliche Vorbehandlung direkt mit Ligasano weiß behandelt werden. Wie? Füllen Sie die Wunde komplett mit Ligasano weiß aus. Achten Sie darauf, dass überall in der Wunde, auch an den Wundrändern, Kontakt besteht. Eventuell vorhandene Taschen werden ebenfalls ausgefüllt. Dann wird die Wunde mit einem weiteren Stück Ligasano weiß, die Wundränder mindestens 1 - 2 cm überlappend, abgedeckt. Darüber kommt eine große Platte Ligasano weiß zur Behandlung der Wundumgebung. Verbanddicke: Die Versorgung mit Ligasano weiß muss auch bei flachen Wunden mindestens 2 cm dick sein, gemessen vom Wundgrund aus. Bei allen anderen Wunden muss die Verbanddicke entsprechen dicker sein. Faustregel: Je größer die Fläche der Wundumgebungsbehandlung, je besser die Wirkung. Die Fixierung muss immer luftoffen sein. Gut geeignet sind Fixierhöschen, Schlauchverbände oder am besten Ligamed Fix. Wie oft? Verbandwechsel-Intervalle: 1 x täglich bis 1 x alle drei Tage, spätestens aber wenn an der Außenseite von Ligasano weiß der erste Sekretpunkt sichtbar wird. Bei stark nässenden Wunden in der Reinigungsphase kann dies auch mehrmals täglich sein. Was müssen Sie bei allen Anwendungen immer beachten: Die Anwendung muss stets durch die Ärztin, den Arzt erfolgen oder durch medizinisch/pflegerisch geschulte Beauftragte. Welche Darreichungen gibt es: Ligasano weiß wird in verschiedenen Ausführungen (z.B. Platten, OP-Tisch- Auflagen, Kompressen, Wundband) angeboten, je nach Anwendungsgebiet in steriler oder unsteriler Form. Bei Sterilisierung vor Ort beachten Sie bitte die möglichen Risiken, wie z.B. starke Kontaminationen. Die lieferbaren Darreichungen entnehmen Sie bitte der jeweils aktuellen Produktliste. Wie ist es aufzubewahren: Ligasano weiß ist leicht brennbar und empfindlich gegen UV-Strahlung. Daher gegen offenes Feuer, Glut, Hitze, UV- Strahlung und Feuchtigkeit/Nässe schützen. In der Originalpackung besteht ein begrenzter Schutz gegen Nässe und UV-Strahlen durch die von uns verwendete UV-Filterfolie. Eine Aufbewahrung ist nur in der Originalverpackung zulässig. Ligasano weiß kann eine Verfärbung in Richtung gelb aufweisen. Eine Einschränkung der Qualität ist damit nicht verbunden. Entsorgung/Umweltrelevanz: Die Ligamed medical Produkte GmbH unterhält ein zertifiziertes Qualitätsmanagement-System für Medizinprodukte. Daneben zeigt sie auch Umweltbewusstsein durch Validierung nach EG-Verordnung (EMAS) und die Teilnahme am "Umweltpakt Bayern". Auf Wunsch schicken wir Ihnen gerne unsere aktuellen Zertifikate zu. Alle Ligasano-Produkte sind Einstoffmaterialien, bestehen zu über 97% aus Luft und können als Hausmüll entsorgt werden. Die Verpackungsentsorgung ist international unterschiedlich geregelt, in Deutschland über die Reclay VfW GmbH. Quelle: www.ligasano.com Stand: 04/202247,23 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.