Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Teil
Top-Angebote
Produkte zum Begriff Teil:
-
Robin Hood - Schlitzohr von Sherwood - Die Bedrohung (Teil 1+2),1 Galakto TokenErleben Sie Das Spannende Abenteuer Von Robin Hood In 'schlitzohr Von Sherwood - Die Bedrohung (teil 1+2)'. Diese Spielware Entführt Sie In Die Welt Des Legendären Helden Und Seiner Gefährten. Ideal Für Fans Von Spannungsgeladenen Geschichten....10,29 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Strafrecht, Besonderer TeilStrafrecht, Besonderer Teil , Klassiker in der Kategorie "großes Lehrbuch": Klare, leicht verständliche Darstellung mit den examensrelevanten Fragestellungen im Mittelpunkt. Mittels bewährtem didaktischen Konzept prägt sich die Materie gut ein, zugleich werden wertvolle Impulse zur eigenständigen Reflektion gegeben. Stand Juni 2021, auf strafrechtsrelevante Fragen zur Corona-Pandemie wird eingegangen. Weitere Neuerungen sind u.a.: - Gesetz zur Bekämpfung der Geldwäsche - Gesetze zur Bekämpfung der Korruption (§ 299 StGB n.F sowie §§ 299a, 299b StGB) - neuer Qualifikationstatbestand des § 244 IV StGB (Wohnungseinbruchsdiebstahl) - 49. und 50. StÄG (Reform des Sexualstrafrechts) - Gesetz zur Bekämpfung des Rechtsextremismus und der Hasskriminalität - die neue Datenhehlerei (§ 202d StGB) - § 217 StGB (Einführung und Nichtigkeitserklärung). Zielgruppe: Studenten und Referendare, aber auch für Wissenschaftler oder Praktiker zur Vertiefung. Und im Paket mit Baumann/Weber/Mitsch/Eisele, Strafrecht, Allgemeiner Teil, 13. Aufl. 2021, ca. LVII und 820 Seiten, brosch. 59,- EUR [D] (Einzelverkaufspreis), ISBN 978-3-7694-1246-8; zum Sondergesamtpreis von (nur) EUR [D] 119,-, ISBN 978-3-7694-1248-2. , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: 4., neu bearb. Auflage 2021, Erscheinungsjahr: 202109, Produktform: Kartoniert, Begündung: Weber, Ulrich~Heinrich, Bernd~Hilgendorf, Eric~Arzt, Gunther, Auflage: 21004, Auflage/Ausgabe: 4., neu bearb. Auflage 2021, Keyword: BT; Geldwäsche; Korruption; Wohnungseinbruchsdiebstahl; Reform Sexualstrafrecht; Hasskriminalität; Datenhehlerei; § 217 StGB, Fachschema: Strafrecht, Region: Deutschland, Bildungszweck: für die Hochschule~Lehrbuch, Skript~für rechtswissenschaftliche Abschlüsse/Bachelor u.ä. (Deutschland)~für rechtswissenschaftliche Abschlüsse/Master und Promotion (Deutschland)~Erstes Staatsexamen (Deutschland)~Referendariat (Deutschland)~Zum Zweiten Deutschen Staatsexamen für lizenzierte Berufe (Zweite Staatsexamen), Warengruppe: HC/Strafrecht, Fachkategorie: Strafrecht, allgemein, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: LVIII, Seitenanzahl: 1279, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Gieseking E.U.W. GmbH, Verlag: Gieseking E.U.W. GmbH, Verlag: Gieseking, Ernst und Werner, GmbH, Verlag, Länge: 240, Breite: 158, Höhe: 41, Gewicht: 1318, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783769411119 9783769410457 9783769405873, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 89105884,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Carmen Sandiego - Die Entstehung von Carmen Sandiego - Teil 1-3, 1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Teil:
-
Rick Nautilus - Teil 1-3,1 Galakto TokenErleben Sie Spannende Abenteuer Mit Der Spielware Rick Nautilus - Teil 1-3. Tauchen Sie Ein In Die Welt Von Rick Nautilus Und Begleiten Sie Ihn Auf Seinen Abenteuern. Dieses Set Bietet Eine Fesselnde Geschichte, Die Sie In Ihren Bann Ziehen Wird....9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Die Fußballbande - Eine neue Mannschaft Teil 2,1 Galakto TokenDie Fußballbande - Eine Neue Mannschaft Teil 2 Ist Ein Spannendes Spielzeug Für Junge Fußballfans. Es Bietet Eine Fesselnde Geschichte Rund Um Ein Team, Das Sich Neuen Herausforderungen Stellt. Ideal Zum Sammeln Und Spielen, Fördert Es Kreativität...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Robin Hood - Schlitzohr von Sherwood - Die Bedrohung (Teil 1+2),1 Galakto TokenErleben Sie Das Spannende Abenteuer Von Robin Hood In 'schlitzohr Von Sherwood - Die Bedrohung (teil 1+2)'. Diese Spielware Entführt Sie In Die Welt Des Legendären Helden Und Seiner Gefährten. Ideal Für Fans Von Spannungsgeladenen Geschichten....10,29 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Strafrecht, Besonderer TeilStrafrecht, Besonderer Teil , Klassiker in der Kategorie "großes Lehrbuch": Klare, leicht verständliche Darstellung mit den examensrelevanten Fragestellungen im Mittelpunkt. Mittels bewährtem didaktischen Konzept prägt sich die Materie gut ein, zugleich werden wertvolle Impulse zur eigenständigen Reflektion gegeben. Stand Juni 2021, auf strafrechtsrelevante Fragen zur Corona-Pandemie wird eingegangen. Weitere Neuerungen sind u.a.: - Gesetz zur Bekämpfung der Geldwäsche - Gesetze zur Bekämpfung der Korruption (§ 299 StGB n.F sowie §§ 299a, 299b StGB) - neuer Qualifikationstatbestand des § 244 IV StGB (Wohnungseinbruchsdiebstahl) - 49. und 50. StÄG (Reform des Sexualstrafrechts) - Gesetz zur Bekämpfung des Rechtsextremismus und der Hasskriminalität - die neue Datenhehlerei (§ 202d StGB) - § 217 StGB (Einführung und Nichtigkeitserklärung). Zielgruppe: Studenten und Referendare, aber auch für Wissenschaftler oder Praktiker zur Vertiefung. Und im Paket mit Baumann/Weber/Mitsch/Eisele, Strafrecht, Allgemeiner Teil, 13. Aufl. 2021, ca. LVII und 820 Seiten, brosch. 59,- EUR [D] (Einzelverkaufspreis), ISBN 978-3-7694-1246-8; zum Sondergesamtpreis von (nur) EUR [D] 119,-, ISBN 978-3-7694-1248-2. , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: 4., neu bearb. Auflage 2021, Erscheinungsjahr: 202109, Produktform: Kartoniert, Begündung: Weber, Ulrich~Heinrich, Bernd~Hilgendorf, Eric~Arzt, Gunther, Auflage: 21004, Auflage/Ausgabe: 4., neu bearb. Auflage 2021, Keyword: BT; Geldwäsche; Korruption; Wohnungseinbruchsdiebstahl; Reform Sexualstrafrecht; Hasskriminalität; Datenhehlerei; § 217 StGB, Fachschema: Strafrecht, Region: Deutschland, Bildungszweck: für die Hochschule~Lehrbuch, Skript~für rechtswissenschaftliche Abschlüsse/Bachelor u.ä. (Deutschland)~für rechtswissenschaftliche Abschlüsse/Master und Promotion (Deutschland)~Erstes Staatsexamen (Deutschland)~Referendariat (Deutschland)~Zum Zweiten Deutschen Staatsexamen für lizenzierte Berufe (Zweite Staatsexamen), Warengruppe: HC/Strafrecht, Fachkategorie: Strafrecht, allgemein, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: LVIII, Seitenanzahl: 1279, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Gieseking E.U.W. GmbH, Verlag: Gieseking E.U.W. GmbH, Verlag: Gieseking, Ernst und Werner, GmbH, Verlag, Länge: 240, Breite: 158, Höhe: 41, Gewicht: 1318, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783769411119 9783769410457 9783769405873, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 89105884,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Teil
-
Carmen Sandiego - Die Entstehung von Carmen Sandiego - Teil 1-3, 1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Feather Steuersatz ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leichtigkeit und Leistung legen. Mit einem semi-integrierten Design bietet dieser Steuersatz eine nahtlose Integration in das Steuerrohr des Fahrrads, was zu einer verbesserten Aerodynamik und einem eleganten Erscheinungsbild führt. Hergestellt aus robustem Aluminium, kombiniert der Feather Steuersatz geringes Gewicht mit hoher Stabilität, was ihn ideal für anspruchsvolle Fahrbedingungen macht. Der Steuersatz ist für einen Innendurchmesser von 41 mm ausgelegt und eignet sich sowohl für das obere als auch das untere Steuerrohr. Die Verwendung von Metall in der Konstruktion sorgt für Langlebigkeit und Zuverlässigkeit, während das schlichte schwarze Finish eine zeitlose Ästhetik bietet, die zu verschiedenen Fahrradstilen passt. - Semi-integriertes Design für verbesserte Aerodynamik - Hergestellt aus leichtem und robustem Aluminium - Kompatibel mit einem Innendurchmesser von 41 mm für vielseitige Anwendungen.81,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
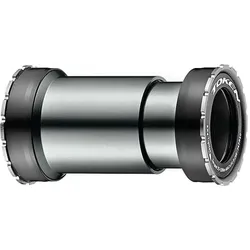
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.65,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.