Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für The-Wicked---Rebecca
Top-Angebote
Produkte zum Begriff The-Wicked---Rebecca:
-
The Wicked King, Kinderbücher von Holly Black"The Wicked King" ist der zweite Band der beliebten Fantasy-Reihe von Holly Black, die Leserinnen und Leser in eine faszinierende magische Welt entführt. In dieser Special Edition wird die packende Geschichte um Intrigen, Machtspiele und die dunklen Geheimnisse des Feenreichs weitergeführt. Die Erzählung entfaltet sich in einer reichhaltigen, fantastischen Umgebung, die durch die lebendige Sprache und den kreativen Stil der Autorin zum Leben erweckt wird. Mit einem festen Einband und 352 Seiten bietet das Buch eine umfangreiche und fesselnde Lektüre, die sowohl Fans der ersten Auflage als auch neue Leserinnen und Leser anspricht. Holly Black, bekannt für ihre fesselnden Geschichten, führt die Leserinnen und Leser erneut in eine Welt voller Magie und Abenteuer, die sie nicht so schnell vergessen werden.27,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Salt Bind, Belletristik von Rebecca, Ferrier"The Salt Bind" ist ein fesselnder historischer Fantasyroman, der in Cornwall des Jahres 1779 spielt. Die Geschichte folgt Kensa, der Tochter eines gefürchteten Schmugglers, die auf ein sterbendes Meeresmonster stösst, ein Omen, das ihr Schicksal besiegelt. Als Lehrling der örtlichen Weisenfrau Isolde lernt Kensa die Geheimnisse der alten Magie, die das Land und das Meer verbindet. Doch als Isolde erkrankt, wendet sich Kensa an den Bucka, den Vater der Stürme, und schliesst einen gefährlichen Pakt, der alles, was sie liebt, bedroht. Diese hypnotisierende Erzählung ist durchdrungen von Salz, Aberglauben und der Magie der alten Wege und bietet eine einzigartige Perspektive auf die Themen Weiblichkeit und Andersartigkeit. Die Leser werden in eine Welt voller vergessener Sirenen, Meeresgötter und mystischer Alchemie entführt, die sie nicht mehr loslassen wird.27,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Tötet Klaus Rebecca in The Originals?
Ja, Klaus tötet Rebecca in The Originals. Dies geschieht in der vierten Staffel der Serie, als Klaus von der Notwendigkeit überzeugt ist, seine Familie zu opfern, um Hope zu retten. Er sticht Rebecca mit einem Dolch in das Herz, um sie vorübergehend zu töten und ihre Kräfte zu nutzen, um einen Zauber zu wirken. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff The-Wicked---Rebecca:
-
The Wicked and the Damned, Belletristik von Rebecca Robinson"The Wicked and the Damned" von Rebecca Robinson ist ein fesselndes Jugendbuch, das in einer Welt voller Magie und Intrigen spielt. Die Geschichte folgt Vaasa, die als Gefangene des dunklen Magiers Ozik gefangen ist und von ihrem Hexenzirkel sowie ihrer grossen Liebe Reid getrennt wurde. Reid, der gegen Asteria Krieg führt, muss sich in feindliches Gebiet begeben, um Vaasa zu retten. Doch die Situation eskaliert, als Vaasa eine Fluchtmöglichkeit sieht, die einen schmerzhaften Verrat erfordert. Diese packende Erzählung thematisiert die Herausforderungen von Loyalität und Liebe in einer von Dunkelheit geprägten Welt. Die emotionalen Konflikte und die spannungsgeladene Handlung machen dieses Buch zu einem Muss für alle Fans von Fantasy-Literatur.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Wicked and the Damned: Volume 2, Belletristik von Rebecca Robinson"The Wicked and the Damned: Volume 2" ist die fesselnde Fortsetzung einer romantischen Fantasy-Geschichte, die die Leser in eine Welt voller Leidenschaft und Abenteuer entführt. In diesem Band setzen zwei Seelenverwandte alles daran, sich wieder zu vereinen, während sie sich Herausforderungen und Gefahren stellen, die ihre Liebe auf die Probe stellen. Die Autorin Rebecca Robinson schafft es, eine packende Erzählung zu entwickeln, die sowohl Herzklopfen als auch Spannung bietet. Die Kombination aus fantastischen Elementen und emotionalen Konflikten macht dieses Buch zu einem unverzichtbaren Leseerlebnis für alle Fans des Genres. Die Geschichte entfaltet sich in einem reichhaltigen, detailverliebten Setting, das die Leser in seinen Bann zieht und sie dazu anregt, die Seiten förmlich umzublättern. Die Charaktere sind vielschichtig und entwickeln sich im Laufe der Handlung weiter, was die Leser dazu einlädt, sich mit ihnen zu identifizieren und mitzufiebern.29,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Tötet Klaus Rebecca in The Originals?
Ja, Klaus tötet Rebecca in The Originals. Dies geschieht in der vierten Staffel der Serie, als Klaus von der Notwendigkeit überzeugt ist, seine Familie zu opfern, um Hope zu retten. Er sticht Rebecca mit einem Dolch in das Herz, um sie vorübergehend zu töten und ihre Kräfte zu nutzen, um einen Zauber zu wirken. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für The-Wicked---Rebecca
-
The Wicked King, Kinderbücher von Holly Black"The Wicked King" ist der zweite Band der beliebten Fantasy-Reihe von Holly Black, die Leserinnen und Leser in eine faszinierende magische Welt entführt. In dieser Special Edition wird die packende Geschichte um Intrigen, Machtspiele und die dunklen Geheimnisse des Feenreichs weitergeführt. Die Erzählung entfaltet sich in einer reichhaltigen, fantastischen Umgebung, die durch die lebendige Sprache und den kreativen Stil der Autorin zum Leben erweckt wird. Mit einem festen Einband und 352 Seiten bietet das Buch eine umfangreiche und fesselnde Lektüre, die sowohl Fans der ersten Auflage als auch neue Leserinnen und Leser anspricht. Holly Black, bekannt für ihre fesselnden Geschichten, führt die Leserinnen und Leser erneut in eine Welt voller Magie und Abenteuer, die sie nicht so schnell vergessen werden.27,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Salt Bind, Belletristik von Rebecca, Ferrier"The Salt Bind" ist ein fesselnder historischer Fantasyroman, der in Cornwall des Jahres 1779 spielt. Die Geschichte folgt Kensa, der Tochter eines gefürchteten Schmugglers, die auf ein sterbendes Meeresmonster stösst, ein Omen, das ihr Schicksal besiegelt. Als Lehrling der örtlichen Weisenfrau Isolde lernt Kensa die Geheimnisse der alten Magie, die das Land und das Meer verbindet. Doch als Isolde erkrankt, wendet sich Kensa an den Bucka, den Vater der Stürme, und schliesst einen gefährlichen Pakt, der alles, was sie liebt, bedroht. Diese hypnotisierende Erzählung ist durchdrungen von Salz, Aberglauben und der Magie der alten Wege und bietet eine einzigartige Perspektive auf die Themen Weiblichkeit und Andersartigkeit. Die Leser werden in eine Welt voller vergessener Sirenen, Meeresgötter und mystischer Alchemie entführt, die sie nicht mehr loslassen wird.27,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Thinking the Plant, Fachbücher von Rebecca John"Thinking the Plant" ist ein Fachbuch, das die beeindruckenden Aquarellzeichnungen von Rebecca John präsentiert. Dieses Werk bietet einen tiefen Einblick in die künstlerische Auseinandersetzung mit Pflanzen und deren Darstellung in der Kunst. Die Autorin, bekannt für ihre sensiblen und detailreichen Illustrationen, lädt die Leser ein, die Schönheit und Komplexität der Pflanzenwelt durch ihre einzigartigen Zeichnungen zu entdecken. Das Buch ist nicht nur eine visuelle Freude, sondern auch eine wertvolle Ressource für Kunstliebhaber und Studierende, die sich mit botanischer Kunst und Aquarelltechniken beschäftigen möchten. Mit 168 Seiten bietet es eine umfassende Sammlung von Arbeiten, die sowohl inspirierend als auch lehrreich sind.39,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
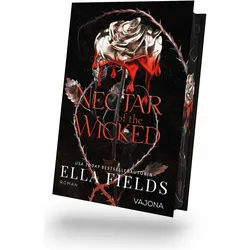
Nectar of the Wicked, Belletristik von Ella FieldsMit farbigem Buchschnitt - limitiert! "Hüte dich vor den Feen ... und vertraue ihnen niemals dein Herz an." Zwanzig Jahre lang war ich ein ungewollter Wechselbalg ohne Namen, ohne Familie und ohne Antworten. Bis eine unwiderstehlich böse Fee ein verführerisches Katz-und-Maus-Spiel beginnt. Ich bin seine Beute. Sein Schatz. Ein perfektes Haustier. Er bietet mir einen Deal an: Er wird mich ins Feenreich bringen, um mir zu helfen, herauszufinden, wer ich bin. Im Gegenzug muss ich zustimmen, ihn zu heiraten. Doch nichts ist, wie es scheint, und als ich auf seinem winterlichen Landsitz ankomme, beginne ich, ein gefährliches Netz aus Lügen zu entwirren. Und was noch viel tödlicher ist: Ich verliebe mich in ein Monster, das kein Herz hat.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.