Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
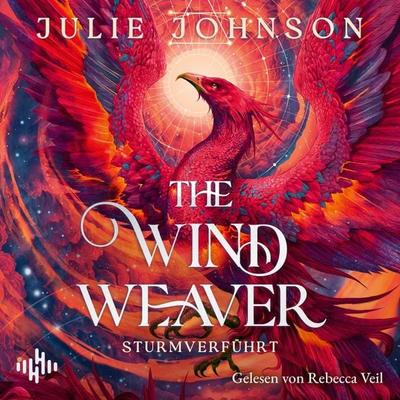

Ähnliche Suchbegriffe für The-Wind-Weaver-Gebundene
Top-Angebote
Produkte zum Begriff The-Wind-Weaver-Gebundene:
-
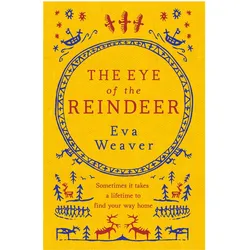
The Eye of the Reindeer, Belletristik von Eva WeaverDer Alchemist trifft das Schneekind in dieser wunderschönen Odyssee durch die verschneiten Landschaften Nordfinnlands. Kurz nach ihrem sechzehnten Geburtstag wird Ritva auf die abgelegene Insel Seili im Süden Finnlands geschickt. Seili, einst eine Leprakolonie, ist jetzt die Heimat von „hoffnungslosen Fällen“ – Frauen, die aus der Gesellschaft ausgestossen wurden. Doch Ritva kann nicht verstehen, warum ihr Vater sie dorthin geschickt hat, und sie sehnt sich danach, mit ihrer kleinen Schwester wieder vereint zu werden. Hoffnung kommt in Form von Martta, einem eigenwilligen Mädchen, das Sami ist und Ritva an ihre verlorene Mutter und deren Geschichten erinnert – von Vaja dem Rentier, dem gestohlenen Robbenfell und einer heiligen Trommel, die vor langer Zeit versteckt wurde. Als Ritva und Martta beschliessen zu fliehen, gibt es nur einen Ort, der sie ruft. Und so beginnen sie die lange Reise nach Norden, ins Land der Sami, auf der Suche nach Heilung und Vergebung. Leser sagen: „Einige Bücher hinterlassen einen bleibenden Eindruck, und ich denke, dies ist definitiv eines davon. Es ist eine Feier des menschlichen Geistes und unserer Verbindung zur Natur.“ Rosie Evans, Good Reads, 5 Sterne „Ich liebe es, mich in ein Buch zu verlieren, und dieses hier gehört für mich dazu. Ich wurde ins Land der Mitternachtssonne entführt.“ Lynda, Good Reads, 5 Sterne „Es war eines dieser Bücher, in das ich das Gefühl hatte, entkommen zu sein, weil der Schauplatz so reich beschrieben ist und die Handlung einen mitreisst.“ becomingfinnishsite.wordpress.com „Die Kulisse in Skandinavien und in den Ländern am oberen Ende der Welt war so gut beschrieben, dass sie fast einen Charakter für sich selbst darstellt, und ich war fasziniert von den Details über die indigenen Völker dieser Region – die Sami – und ihre Lebensweise.“ Bruce Gargoyle, Good Reads, 4 Sterne.34,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Zählt Sigourney Weaver zu den besten Schauspielern?
Sigourney Weaver wird oft als eine der besten Schauspielerinnen ihrer Generation angesehen. Sie hat in einer Vielzahl von erfolgreichen Filmen mitgewirkt und wurde für ihre Leistungen mehrfach für den Oscar nominiert. Ihr Talent und ihre Vielseitigkeit machen sie zu einer herausragenden Schauspielerin. **
Top-Angebote
Produkte zum Begriff The-Wind-Weaver-Gebundene:
-
The Eye of the Reindeer, Belletristik von Eva WeaverDer Alchemist trifft das Schneekind in dieser wunderschönen Odyssee durch die verschneiten Landschaften Nordfinnlands. Kurz nach ihrem sechzehnten Geburtstag wird Ritva auf die abgelegene Insel Seili im Süden Finnlands geschickt. Seili, einst eine Leprakolonie, ist jetzt die Heimat von „hoffnungslosen Fällen“ – Frauen, die aus der Gesellschaft ausgestossen wurden. Doch Ritva kann nicht verstehen, warum ihr Vater sie dorthin geschickt hat, und sie sehnt sich danach, mit ihrer kleinen Schwester wieder vereint zu werden. Hoffnung kommt in Form von Martta, einem eigenwilligen Mädchen, das Sami ist und Ritva an ihre verlorene Mutter und deren Geschichten erinnert – von Vaja dem Rentier, dem gestohlenen Robbenfell und einer heiligen Trommel, die vor langer Zeit versteckt wurde. Als Ritva und Martta beschliessen zu fliehen, gibt es nur einen Ort, der sie ruft. Und so beginnen sie die lange Reise nach Norden, ins Land der Sami, auf der Suche nach Heilung und Vergebung. Leser sagen: „Einige Bücher hinterlassen einen bleibenden Eindruck, und ich denke, dies ist definitiv eines davon. Es ist eine Feier des menschlichen Geistes und unserer Verbindung zur Natur.“ Rosie Evans, Good Reads, 5 Sterne „Ich liebe es, mich in ein Buch zu verlieren, und dieses hier gehört für mich dazu. Ich wurde ins Land der Mitternachtssonne entführt.“ Lynda, Good Reads, 5 Sterne „Es war eines dieser Bücher, in das ich das Gefühl hatte, entkommen zu sein, weil der Schauplatz so reich beschrieben ist und die Handlung einen mitreisst.“ becomingfinnishsite.wordpress.com „Die Kulisse in Skandinavien und in den Ländern am oberen Ende der Welt war so gut beschrieben, dass sie fast einen Charakter für sich selbst darstellt, und ich war fasziniert von den Details über die indigenen Völker dieser Region – die Sami – und ihre Lebensweise.“ Bruce Gargoyle, Good Reads, 4 Sterne.34,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für The-Wind-Weaver-Gebundene
-
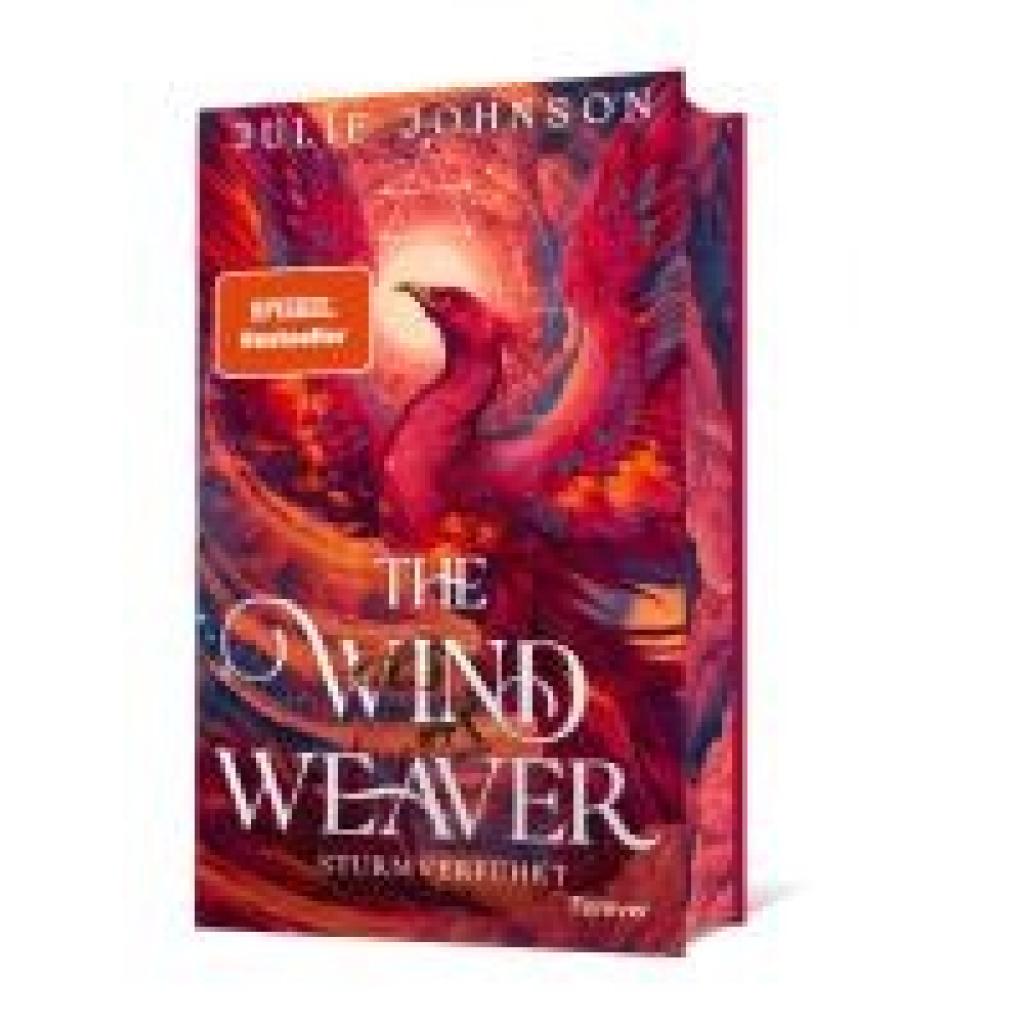
Johnson, Julie: The Wind WeaverThe Wind Weaver , Sturmverführt | Der Auftakt der fantastischen Romantasy-Trilogie , Automatikgetriebeteile > Getriebe & Antriebstechnik , Erscheinungsjahr: 20250502, Titel der Reihe: Forbidden Royals#1#, Autoren: Johnson, Julie, Übersetzung: Sipeer, Christiane, Seitenzahl/Blattzahl: 520, Themenüberschrift: FICTION / Fantasy / Romance, Keyword: Abenteuer; Bestseller; BookTok; Elemente; Faery; Fairy Loot; Farbschnitt; Forced Proximity; Fourth Wing; Game of Thrones; Geheimnis; High Fantasy; Krieg; König; Leigh Bardugo; Liebe; Love; Magie; Pageturner; Prinzessin; Rebecca Yarros; Reihenauftakt; Romantic Fantasy; Sarah J. Maas; Schloss; TikTok; Verräter; Vier Elemente; enemies to lovers; episch; epische Fantasy; fae; fantasy; mysteriös; new adult; only one bed; romance; romantasy; slow burn; spice; spicy; strong fmc; touch her and die, Fachschema: Amerikanische Belletristik / Roman, Erzählung, Fachkategorie: Alternativweltgeschichten~Epische Fantasy (High Fantasy)~Fantasy (Romance, Dark Romance)~Romance: fantasy and paranormal~Belletristik: Themen, Stoffe, Motive: Adoleszenz~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik in Übersetzung~Belletristik: allgemein und literarisch, Interesse Alter: für Frauen und/oder Mädchen~In Bezug auf das frühe Erwachsenenalter (New Adult), Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 138, Höhe: 50, Gewicht: 718, Produktform: Gebunden, Genre: Belletristik,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Zählt Sigourney Weaver zu den besten Schauspielern?
Sigourney Weaver wird oft als eine der besten Schauspielerinnen ihrer Generation angesehen. Sie hat in einer Vielzahl von erfolgreichen Filmen mitgewirkt und wurde für ihre Leistungen mehrfach für den Oscar nominiert. Ihr Talent und ihre Vielseitigkeit machen sie zu einer herausragenden Schauspielerin. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.