Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Thon-Case-Expressive-E
Top-Angebote
Produkte zum Begriff Thon-Case-Expressive-E:
-
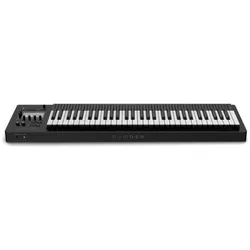
Expressive E Osmose 49 CE (Keyboard), MIDI ControllerDer Osmose 49 CE von Expressive E ist ein innovativer MIDI-Controller, der die hochgelobte Technologie des Expressive-Keyboards mit einem neuen Sound-Ökosystem kombiniert. Mit über 900 Sound-Presets ermöglicht dieses Gerät eine ausdrucksstarke und nuancierte Interaktion mit Software-Instrumenten und Plug-Ins. Entwickelt für Musiker, die über konventionelle Bedienelemente hinausgehen möchten, bietet der Osmose 49 CE eine physischere Art des Spielens. Das MPE-Protokoll sorgt für eine präzise Ausdruckskraft auf Note-für-Note-Basis, während fortschrittliche Tools wie ein MPE-Arpeggiator und integrierte DAW-Steuerungen die kreative Arbeit erleichtern. Jede Note reagiert auf verschiedene Spieltechniken, was das Spielerlebnis erheblich bereichert. - Über 900 Sound-Presets für kreative Vielfalt - MPE-Protokoll für präzise Ausdruckskraft - Integrierte DAW-Steuerungen für nahtlose Nutzung - Einzigartiger MPE-Arpeggiator für dynamisches Spiel.1051,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Expressive E Osmose 61 CE (Keyboard), MIDI Controller, SchwarzDer Osmose 61 CE von Expressive E ist ein innovativer MIDI-Controller, der die hochgelobte Technologie des Expressive-Keyboards mit einem neuen Sound-Ökosystem kombiniert. Mit über 900 Sound-Presets ermöglicht dieses Keyboard eine ausdrucksstarke Spielweise, die über herkömmliche Bedienelemente hinausgeht. Entwickelt für Musiker, die eine nuanciertere Interaktion mit Software-Instrumenten und Plug-Ins suchen, bietet der Osmose 61 CE eine physische und anspruchsvolle Art des Musizierens. Durch das MPE-Protokoll wird eine umfassende Ausdrucksfähigkeit auf Note-für-Note-Basis ermöglicht, was die kreativen Möglichkeiten erheblich erweitert. Der integrierte MPE-Arpeggiator und die DAW-Steuerungen fördern ein nahtloses Arbeiten im kreativen Prozess, ohne dass ständig auf zusätzliche Geräte zurückgegriffen werden muss. Jede Note reagiert präzise auf verschiedene Spieltechniken, was das Osmose 61 CE zu einem herausragenden Werkzeug für moderne Musiker macht. - Über 900 Sound-Presets für kreative Vielfalt - MPE-Protokoll für individuelle Ausdrucksmöglichkeiten - Integrierte DAW-Steuerungen für effizientes Arbeiten - Einzigartiger MPE-Arpeggiator für dynamisches Spiel.1234,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Ist Thon Roher Fisch?
Ist Thon roher Fisch? Thon ist eigentlich kein roher Fisch, sondern ein beliebter Speisefisch, der oft als Thunfisch bezeichnet wird. Thunfisch wird in der Regel frisch oder in Dosen verkauft und kann roh, gebraten, gegrillt oder gebacken verzehrt werden. In der japanischen Küche wird roher Thunfisch oft als Sashimi serviert. Es ist wichtig, Thunfisch von hoher Qualität zu kaufen und auf eine angemessene Zubereitung zu achten, um mögliche gesundheitliche Risiken zu vermeiden. Letztendlich hängt es von der Zubereitungsart ab, ob Thon als roher Fisch betrachtet werden kann. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Thon-Case-Expressive-E:
-
Expressive E Osmose 61, Synthesizer, SchwarzDer Expressive E Osmose 61 ist ein fortschrittlicher digitaler Synthesizer, der mit der innovativen EaganMatrix Klangerzeugungsengine ausgestattet ist. Diese Engine unterstützt eine Vielzahl von Synthesemodellen, darunter subtraktive Synthese, FM-Synthese und Physical Modeling, was eine breite Palette an Klangmöglichkeiten eröffnet. Mit einer beeindruckenden 24-stimmigen Polyphonie und 500 werkseitigen Presets, die speziell für die einzigartigen Spielmerkmale des Instruments optimiert sind, bietet der Osmose 61 sowohl Anfängern als auch erfahrenen Musikern eine kreative Plattform. Die 61-Tasten-Tastatur ist ein herausragendes Merkmal, das polyphonen Aftertouch und mehrdimensionale Steuerungsoptionen bietet, wodurch ausdrucksstarke Spieltechniken wie Drücken, Biegen und Kippen einzelner Tasten möglich sind. Diese Tastatur ist vollständig MPE-kompatibel, was eine nahtlose Integration mit Plugins und externen Synthesizern ermöglicht. Darüber hinaus verfügt der Synthesizer über ein grosses Farbdisplay zur Klangeditierung und Navigation sowie vielseitige Anschlussmöglichkeiten, die ihn zu einem leistungsstarken Werkzeug für moderne Musikproduktion machen. - EaganMatrix Klangerzeugungsengine mit Unterstützung für mehrere Synthesemodelle - Polyphone Aftertouch und mehrdimensionale Steuerungsoptionen - Speicherkapazität für bis zu 2048 benutzererstellte Klangdateien - Zwei Schieberegler für Pitch-Bend- und Modulationssteuerung - Grosses Farbdisplay für Klangeditierung und Navigation.1985,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Expressive E Osmose 49 CE (Keyboard), MIDI ControllerDer Osmose 49 CE von Expressive E ist ein innovativer MIDI-Controller, der die hochgelobte Technologie des Expressive-Keyboards mit einem neuen Sound-Ökosystem kombiniert. Mit über 900 Sound-Presets ermöglicht dieses Gerät eine ausdrucksstarke und nuancierte Interaktion mit Software-Instrumenten und Plug-Ins. Entwickelt für Musiker, die über konventionelle Bedienelemente hinausgehen möchten, bietet der Osmose 49 CE eine physischere Art des Spielens. Das MPE-Protokoll sorgt für eine präzise Ausdruckskraft auf Note-für-Note-Basis, während fortschrittliche Tools wie ein MPE-Arpeggiator und integrierte DAW-Steuerungen die kreative Arbeit erleichtern. Jede Note reagiert auf verschiedene Spieltechniken, was das Spielerlebnis erheblich bereichert. - Über 900 Sound-Presets für kreative Vielfalt - MPE-Protokoll für präzise Ausdruckskraft - Integrierte DAW-Steuerungen für nahtlose Nutzung - Einzigartiger MPE-Arpeggiator für dynamisches Spiel.1051,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Ist Thon Roher Fisch?
Ist Thon roher Fisch? Thon ist eigentlich kein roher Fisch, sondern ein beliebter Speisefisch, der oft als Thunfisch bezeichnet wird. Thunfisch wird in der Regel frisch oder in Dosen verkauft und kann roh, gebraten, gegrillt oder gebacken verzehrt werden. In der japanischen Küche wird roher Thunfisch oft als Sashimi serviert. Es ist wichtig, Thunfisch von hoher Qualität zu kaufen und auf eine angemessene Zubereitung zu achten, um mögliche gesundheitliche Risiken zu vermeiden. Letztendlich hängt es von der Zubereitungsart ab, ob Thon als roher Fisch betrachtet werden kann. **
Ähnliche Suchbegriffe für Thon-Case-Expressive-E
-
Expressive E Osmose 61 CE (Keyboard), MIDI Controller, SchwarzDer Osmose 61 CE von Expressive E ist ein innovativer MIDI-Controller, der die hochgelobte Technologie des Expressive-Keyboards mit einem neuen Sound-Ökosystem kombiniert. Mit über 900 Sound-Presets ermöglicht dieses Keyboard eine ausdrucksstarke Spielweise, die über herkömmliche Bedienelemente hinausgeht. Entwickelt für Musiker, die eine nuanciertere Interaktion mit Software-Instrumenten und Plug-Ins suchen, bietet der Osmose 61 CE eine physische und anspruchsvolle Art des Musizierens. Durch das MPE-Protokoll wird eine umfassende Ausdrucksfähigkeit auf Note-für-Note-Basis ermöglicht, was die kreativen Möglichkeiten erheblich erweitert. Der integrierte MPE-Arpeggiator und die DAW-Steuerungen fördern ein nahtloses Arbeiten im kreativen Prozess, ohne dass ständig auf zusätzliche Geräte zurückgegriffen werden muss. Jede Note reagiert präzise auf verschiedene Spieltechniken, was das Osmose 61 CE zu einem herausragenden Werkzeug für moderne Musiker macht. - Über 900 Sound-Presets für kreative Vielfalt - MPE-Protokoll für individuelle Ausdrucksmöglichkeiten - Integrierte DAW-Steuerungen für effizientes Arbeiten - Einzigartiger MPE-Arpeggiator für dynamisches Spiel.1234,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.