Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Toontrack-EBX-The-Eighties
Top-Angebote
Produkte zum Begriff Toontrack-EBX-The-Eighties:
-
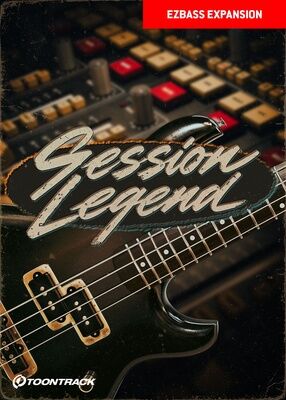
Toontrack EBX Session LegendToontrack EBX Session Legend (ESD); Erweiterungspack für Toontrack EZbass (Art. 493783); basierend auf einem sorgfältig gesampelten 4-Saiter-Bass aus der Mitte der 1980er-Jahre; geeignet für zahlreiche Musikstile von Rock bis Pop und moderne Produktionen; P/J-Pickup-Konfiguration für ausgewogene Bässe, durchsetzungsfähige Mitten und hohe Definition; gesampelt mit Finger- und Plektrum-Spielweise; inklusive Palm-Mute- und Slap-Artikulationen; Tonumfang von B0 bis E4; 20 mixfertige Presets von tight, hell und clean bis dunkel, gedämpft und gesättigt; umfangreiche MIDI-Library speziell auf das Instrument zugeschnitten89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
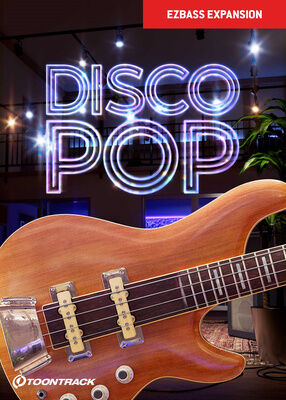
Toontrack EBX Disco PopToontrack EBX Classic Rock (ESD); Erweiterungspack für Toontrack EZbass (Art. 493783); sorgfältig und detailreich aufgenommener, seltener E-Bass aus der Disco-Zeit; gespielt mit Fingern inkl. Tapping und Muted Slap; große Auswahl an Sound-Presets für unterschiedlichste Disco- und Pop-Sounds; „Clean DI“ Preset für optimale Sound-Kontrolle in allen Spieltechniken und -positionen; umfangreiche interne MIDI-Library mit genretypischen Bass-Patterns, inspiriert durch Disco-Music von den 1970ern bis heute89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
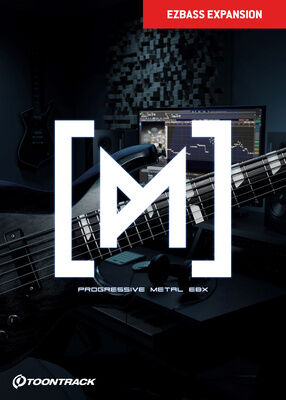
Toontrack EBX Progressive MetalToontrack EBX Progressive Metal (ESD); Erweiterungspack für Toontrack EZbass (Art. 493783); sorgfältig und detailreich aufgenommener moderner E-Bass mit sechs Saiten; inspiriert von Bassisten sowie den Sounds der Progressive-Metal-Szene; E-Bass gespielt mit Fingern, Plektrum, Slaps und Taps;, große Auswahl an mit Effekten bearbeiteten Sound-Presets sowie unbearbeitetes Direktsignal; umfangreiche interne MIDI-Library mit auf das Genre zugeschnittenen Bass-Pattern89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
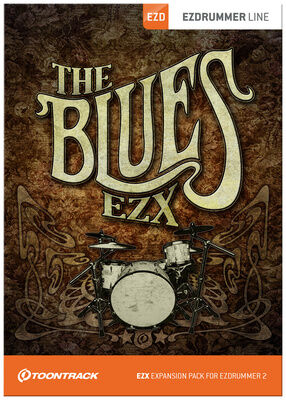
Toontrack EZX The BluesToontrack EZX The Blues (ESD); Erweiterungspack für Toontrack EZ Drummer und Superior Drummer; warme Vintage-Sounds von Oldschool bis Modern; enthält 1x 1970er Gretsch Drumset und ein 1940er Drumset von Swedish Levin; inkl. MIDI-Files89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Toontrack-EBX-The-Eighties:
-
Toontrack EBX HollowbodyToontrack EBX Hollowbody (ESD); Erweiterungspack für Toontrack EZbass (Art. 493783); sorgfältig und detailreich aufgenommener, seltener Semi-Hollow-Bass aus dem Jahr 1967; ideal für alles von Akustik-Pop und Singer-Songwriter bis hin zu Indie-Rock, New Wave und Goth; gespielt mit Fingern und Plektrum; bietet einen Bereich von D1 bis E4; große Auswahl an Sound-Preset; umfangreiche interne MIDI-Library mit speziell auf das Instrument zugeschnittenen Pattern89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
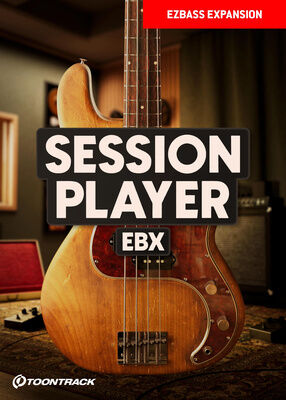
Toontrack EBX Session PlayerToontrack EBX Session Player (ESD); Erweiterungspack für Toontrack EZbass (Art. 493783); sorgfältig und detailreich aufgenommener vintage E-Bass aus den 1960ern mit Flatwound-Besaitung; universell nutzbar für viele verschiedene Stile und Sounds; beinhaltet Spiel mit Fingern und Plektrum sowie Slap- und Tapping-Artikulationen; große Auswahl an Sound-Presets sowie unbearbeitetes Direktsignal; umfangreiche interne MIDI-Library mit auf das Instrument zugeschnittenen Bass-Pattern85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Toontrack EBX Session LegendToontrack EBX Session Legend (ESD); Erweiterungspack für Toontrack EZbass (Art. 493783); basierend auf einem sorgfältig gesampelten 4-Saiter-Bass aus der Mitte der 1980er-Jahre; geeignet für zahlreiche Musikstile von Rock bis Pop und moderne Produktionen; P/J-Pickup-Konfiguration für ausgewogene Bässe, durchsetzungsfähige Mitten und hohe Definition; gesampelt mit Finger- und Plektrum-Spielweise; inklusive Palm-Mute- und Slap-Artikulationen; Tonumfang von B0 bis E4; 20 mixfertige Presets von tight, hell und clean bis dunkel, gedämpft und gesättigt; umfangreiche MIDI-Library speziell auf das Instrument zugeschnitten89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Toontrack EBX Disco PopToontrack EBX Classic Rock (ESD); Erweiterungspack für Toontrack EZbass (Art. 493783); sorgfältig und detailreich aufgenommener, seltener E-Bass aus der Disco-Zeit; gespielt mit Fingern inkl. Tapping und Muted Slap; große Auswahl an Sound-Presets für unterschiedlichste Disco- und Pop-Sounds; „Clean DI“ Preset für optimale Sound-Kontrolle in allen Spieltechniken und -positionen; umfangreiche interne MIDI-Library mit genretypischen Bass-Patterns, inspiriert durch Disco-Music von den 1970ern bis heute89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Toontrack-EBX-The-Eighties
-
Toontrack EBX Progressive MetalToontrack EBX Progressive Metal (ESD); Erweiterungspack für Toontrack EZbass (Art. 493783); sorgfältig und detailreich aufgenommener moderner E-Bass mit sechs Saiten; inspiriert von Bassisten sowie den Sounds der Progressive-Metal-Szene; E-Bass gespielt mit Fingern, Plektrum, Slaps und Taps;, große Auswahl an mit Effekten bearbeiteten Sound-Presets sowie unbearbeitetes Direktsignal; umfangreiche interne MIDI-Library mit auf das Genre zugeschnittenen Bass-Pattern89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Toontrack EZX The BluesToontrack EZX The Blues (ESD); Erweiterungspack für Toontrack EZ Drummer und Superior Drummer; warme Vintage-Sounds von Oldschool bis Modern; enthält 1x 1970er Gretsch Drumset und ein 1940er Drumset von Swedish Levin; inkl. MIDI-Files89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
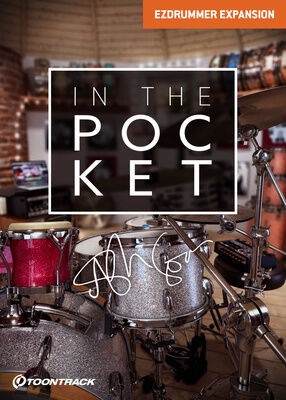
Toontrack EZX In The PocketToontrack EZX In The Pocket (ESD); Erweiterungspack für Toontrack EZ Drummer und Superior Drummer; durch modernen Pop, Hip-Hop, Reggae, Soul, Contemporary-R&B und Funk inspirierte Schlagzeugklänge und Pattern; eingespielt, produziert und aufgenommen von Ash Soan in seinen The Windmill Studios; beinhaltet 5 komplette Drumset-Konfigurationen; 10 Snaredrums, 9 Kicks, 15 Toms, 3 Hi-Hats, 10 Becken sowie Sidesnare und Timbales; ergänzende Percussion wie Tamburin, Cowbell, Woodblock, Handclap und Bongos; 14 Mixer-Presets; inkl. MIDI-Files mit genre-typischen Grooves und Fills89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Toontrack SDX State of the ArtToontrack SDX State of the Art (ESD); Erweiterungspack für Toontrack Superior Drummer 3 (Art. 419735); produziert und aufgenommen von Elliot Scheiner im Clubhouse Studio, Upstate New York/USA; eingespielt von Norman Garschke in den Aufnahmeräumen Live Room, Studio Iso und The Library; 7 komplette Drumsets in 11 Konfigurationen und eine große Auswahl an zusätzlichen Snares, Bassdrums und Cymbals eingespielt mit Stöcken; 2 komplette Drumsets und eine Auswahl an zusätzlichen Cymbals mit Besen eingespielt; 3 Drumsets mit zusätzlichem Left-Side Tom, 1 Drumset mit zusätzlicher Side-Snare; aufgenommen mit 3 zusätzlichen Raum-Mikrofonen für die Wiedergabe in Stereo plus klassischem Decca-Tree; enthält 16 Bassdrums, 20 Snares, 42 Toms, 6 HiHats und 25 Cymbals; bietet 83 mix-ready Presets; liefert eine große Auswahl an individuell eingespielten, genretypischen MIDI-Drumgrooves; Hinweis: Superior Drummer 2 wird von dieser SDX-Library nicht unterstützt!175,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.