Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
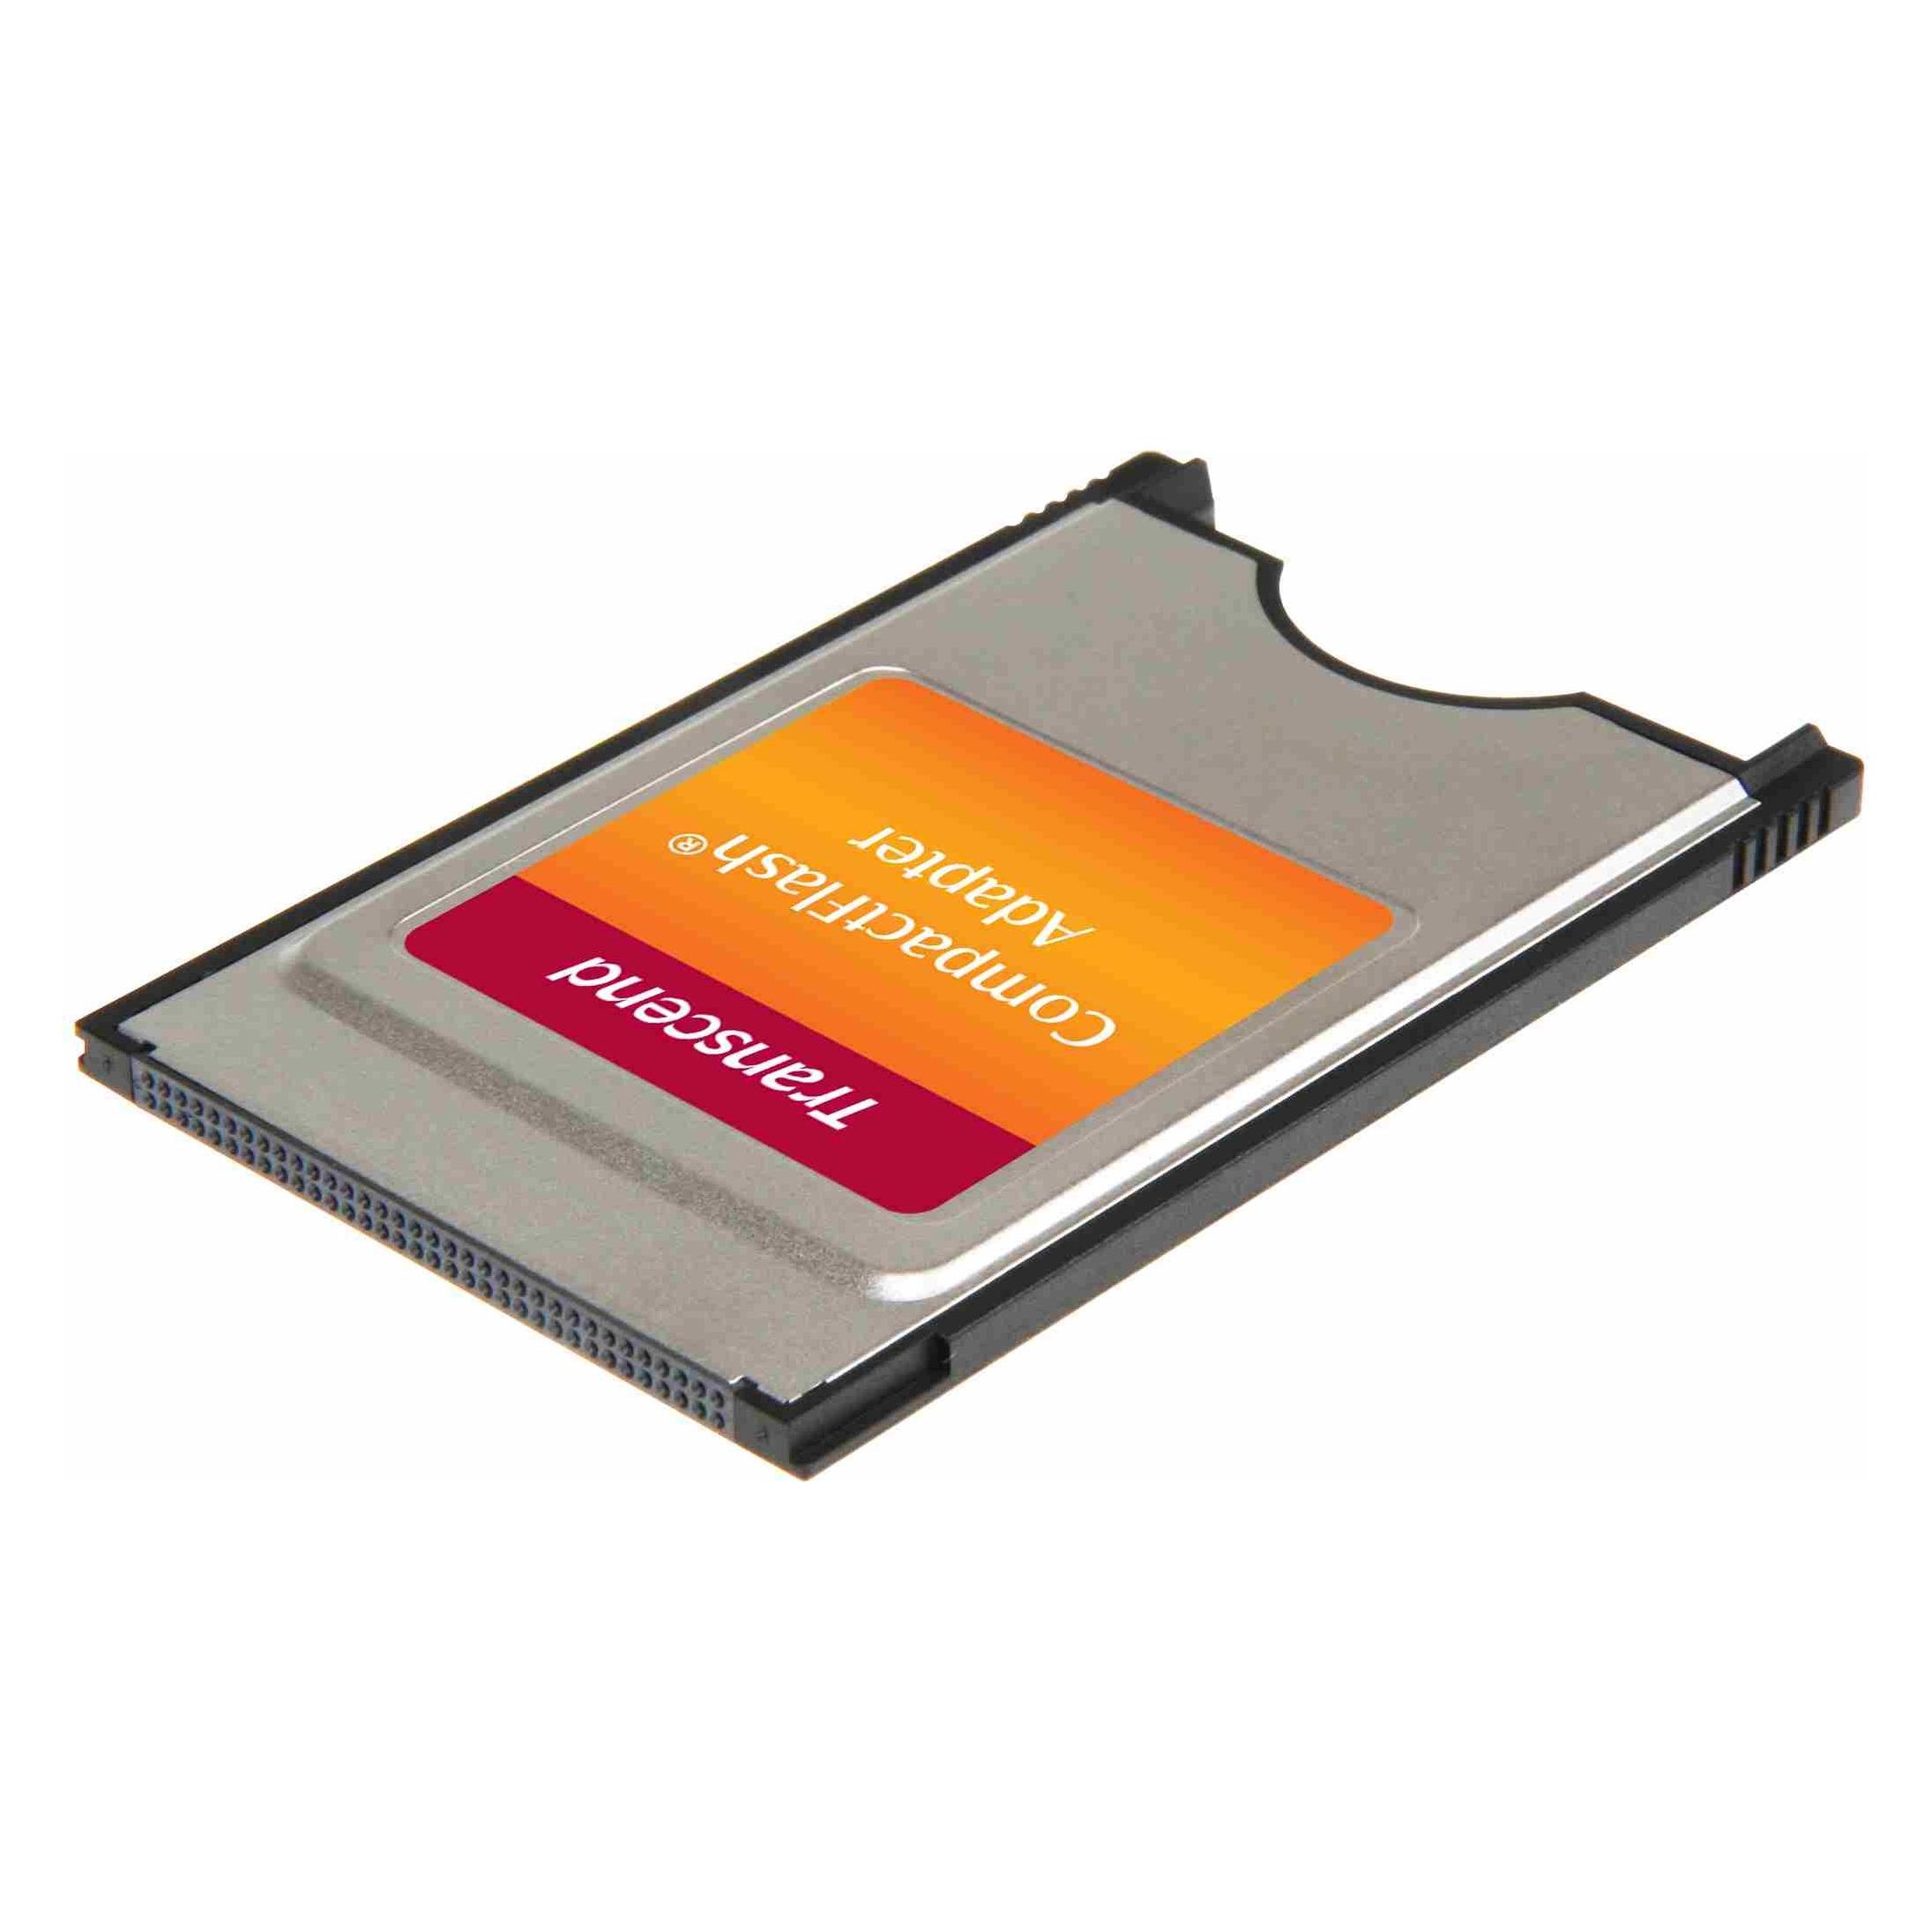
Ähnliche Suchbegriffe für Transcend-CompactFlash-to-PCMCIA
Top-Angebote
Produkte zum Begriff Transcend-CompactFlash-to-PCMCIA:
-
Transcend CompactFlash Ultra Speed (4 GB, CF), Speicherkarte, SchwarzDie 133X CF Karte wurde speziell für Anwender entwickelt, die hohe Ansprüche an die Leistungsfähigkeit und Zuverlässigkeit ihrer Speicherkarten stellen, wie zum Beispiel professionelle Fotografen und Journalisten. Um eine umfassende Kompatibilität und Geschwindigkeit zu gewährleisten, arbeitet diese Karte sowohl im Dual-Channel-Modus als auch im Ultra DMA Modus. Zusätzlich sind die 133X CompactFlash Karten mit ECC (Error Correction Code) ausgestattet, die Fehler während des Datentransfers automatisch erkennt und korrigiert, um Datenverlust vorzubeugen.46,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wubs, Jacolien: To Proclaim, to Instruct and to DisciplineTo Proclaim, to Instruct and to Discipline , The Visuality of Texts in Calvinist Churches in the Dutch Republic , Drosselklappen > Kraftstoffversorgung , Erscheinungsjahr: 20241130, Produktform: Leinen, Titel der Reihe: Konfession in der Frühen Neuzeit#8#, Autoren: Wubs, Jacolien, Seitenzahl/Blattzahl: 384, Keyword: 16. Jahrhundert; 17. Jahrhundert; 18. Jahrhundert; Dänemark; Reformation; visual culture, Fachschema: Dänemark~Kunstgeschichte~Reformation - Reformationszeit - Reformationstag~Protestantismus~Christentum~Weltreligionen / Christentum~Kirche (Institution) / Freikirche~Benelux / Niederlande~Holland~Niederlande~Architektur / Sakrale Architekur, Fachkategorie: Kunst: allgemeine Themen~Kunstgeschichte~Europäische Geschichte: Reformation~Religiöse Aspekte~Architektur: Kirchen, Sakralbauten~Geschichte allgemein und Weltgeschichte, Warengruppe: HC/Religion/Theologie/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 25, Gewicht: 1556, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
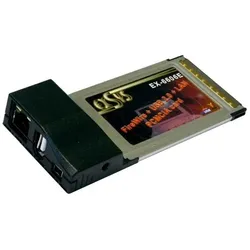
Exsys Ex-6606e Pcmcia, KontrollerkarteDie EX-6606E 1394A (FireWire400), USB 2.0 und LAN 10/100Mbps PCMCIA ist eine Zusatzkarte für den PCMCIA Bus, um das Notebook mit zusätzlichen FireWire 1394A, USB 2.0 und Netzwerk 10/100Mbps Ports zu erweitern. Somit können weitere 1394A und USB 2.0 Geräte an das Notebook angeschlossen werden. FireWire 1394A: PCMCIA 32-Bit FireWire IEEE 1394 CardBus mit einem Port. Unterstützt bis 63 Peripheriegeräte. USB 2.0: PCMCIA USB 2.0 CardBus mit einem Port. Integrierter Dual-Speed USB Transceivers. Unterstützt alle USB 1.1 bis 2.0 kompatiblen Peripheriegeräte. Netzwerk: PCMCIA Netzwerk Karte mit 10Base-T und 100Base-TX. IEEE802.3, 802.3u Protokoll. Automatische Erkennung der Datenübertragung von 10Mbps oder 100Mbps. Lieferumfang: EX-6606E, Treiber CD, Handbuch.96,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Gibt es einen PCMCIA-Kartenslot am Fernseher?
Nein, Fernseher haben in der Regel keinen PCMCIA-Kartenslot. PCMCIA-Kartenslots werden hauptsächlich in Laptops und älteren Computern verwendet, um Erweiterungskarten wie Netzwerkkarten oder TV-Tuner einzustecken. Moderne Fernseher haben normalerweise USB- oder HDMI-Anschlüsse, um externe Geräte anzuschließen. **
Top-Angebote
Produkte zum Begriff Transcend-CompactFlash-to-PCMCIA:
-
Transcend CompactFlash Ultra Speed (4 GB, CF), Speicherkarte, SchwarzDie 133X CF Karte wurde speziell für Anwender entwickelt, die hohe Ansprüche an die Leistungsfähigkeit und Zuverlässigkeit ihrer Speicherkarten stellen, wie zum Beispiel professionelle Fotografen und Journalisten. Um eine umfassende Kompatibilität und Geschwindigkeit zu gewährleisten, arbeitet diese Karte sowohl im Dual-Channel-Modus als auch im Ultra DMA Modus. Zusätzlich sind die 133X CompactFlash Karten mit ECC (Error Correction Code) ausgestattet, die Fehler während des Datentransfers automatisch erkennt und korrigiert, um Datenverlust vorzubeugen.46,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wubs, Jacolien: To Proclaim, to Instruct and to DisciplineTo Proclaim, to Instruct and to Discipline , The Visuality of Texts in Calvinist Churches in the Dutch Republic , Drosselklappen > Kraftstoffversorgung , Erscheinungsjahr: 20241130, Produktform: Leinen, Titel der Reihe: Konfession in der Frühen Neuzeit#8#, Autoren: Wubs, Jacolien, Seitenzahl/Blattzahl: 384, Keyword: 16. Jahrhundert; 17. Jahrhundert; 18. Jahrhundert; Dänemark; Reformation; visual culture, Fachschema: Dänemark~Kunstgeschichte~Reformation - Reformationszeit - Reformationstag~Protestantismus~Christentum~Weltreligionen / Christentum~Kirche (Institution) / Freikirche~Benelux / Niederlande~Holland~Niederlande~Architektur / Sakrale Architekur, Fachkategorie: Kunst: allgemeine Themen~Kunstgeschichte~Europäische Geschichte: Reformation~Religiöse Aspekte~Architektur: Kirchen, Sakralbauten~Geschichte allgemein und Weltgeschichte, Warengruppe: HC/Religion/Theologie/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 25, Gewicht: 1556, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Transcend-CompactFlash-to-PCMCIA
-
Exsys Ex-6606e Pcmcia, KontrollerkarteDie EX-6606E 1394A (FireWire400), USB 2.0 und LAN 10/100Mbps PCMCIA ist eine Zusatzkarte für den PCMCIA Bus, um das Notebook mit zusätzlichen FireWire 1394A, USB 2.0 und Netzwerk 10/100Mbps Ports zu erweitern. Somit können weitere 1394A und USB 2.0 Geräte an das Notebook angeschlossen werden. FireWire 1394A: PCMCIA 32-Bit FireWire IEEE 1394 CardBus mit einem Port. Unterstützt bis 63 Peripheriegeräte. USB 2.0: PCMCIA USB 2.0 CardBus mit einem Port. Integrierter Dual-Speed USB Transceivers. Unterstützt alle USB 1.1 bis 2.0 kompatiblen Peripheriegeräte. Netzwerk: PCMCIA Netzwerk Karte mit 10Base-T und 100Base-TX. IEEE802.3, 802.3u Protokoll. Automatische Erkennung der Datenübertragung von 10Mbps oder 100Mbps. Lieferumfang: EX-6606E, Treiber CD, Handbuch.96,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Delock 61234 Pcmcia 4x USB (5G), NetzwerkantenneDie Delock WLAN Antenne, Modell 61234 Pcmcia 4x USB, ist eine leistungsstarke Outdoor-Antenne, die für den Einsatz in 5G- und 4G/LTE-Netzen konzipiert wurde. Mit einem 360°-Abstrahlwinkel und einer hohen Empfangsleistung ist sie ideal für Umgebungen mit hoher Nutzerdichte, in denen eine zuverlässige und schnelle Datenübertragung erforderlich ist. Die Antenne unterstützt die 4x4 MIMO-Technologie, die eine optimale Nutzung der 5G-Leistung ermöglicht. Das 5 Meter lange Anschlusskabel und das mitgelieferte Montagematerial bieten Flexibilität bei der Installation, sei es an Gebäudefassaden oder Masten. Die robuste Bauweise aus Acrylnitril-Butadien-Styrol (ABS) gewährleistet eine hohe Widerstandsfähigkeit gegenüber verschiedenen Witterungsbedingungen, was die Antenne zu einer langlebigen Lösung für drahtlose Netzwerke macht. - Omnidirektionale Antenne mit 360°-Abstrahlwinkel - Unterstützt 4x4 MIMO für maximale 5G-Performance - Robustes Gehäuse aus Acrylnitril-Butadien-Styrol (ABS) - Flexible Installation durch 5 Meter langes Anschlusskabel - Betriebstemperaturbereich von -40 bis 85 °C.357,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Gibt es einen PCMCIA-Kartenslot am Fernseher?
Nein, Fernseher haben in der Regel keinen PCMCIA-Kartenslot. PCMCIA-Kartenslots werden hauptsächlich in Laptops und älteren Computern verwendet, um Erweiterungskarten wie Netzwerkkarten oder TV-Tuner einzustecken. Moderne Fernseher haben normalerweise USB- oder HDMI-Anschlüsse, um externe Geräte anzuschließen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.