Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Trezor
Top-Angebote
Produkte zum Begriff Trezor:
-
Trezor Keep Metal 24Hardware-Wallet - elegantes, sicheres und vielseitiges Backup-Hardware-Wallet, das Umwelteinflüssen standhält und ein Leben lang hält Trezor Keep Metal 24 für die Wiederherstellung Ihres Wallet-BackupsTrezor Keep Metal 24 Wörter ist eine elegante und langlebige Lösung für die sichere Aufbewahrung der Wiederherstellungsphrase Ihrer K99,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
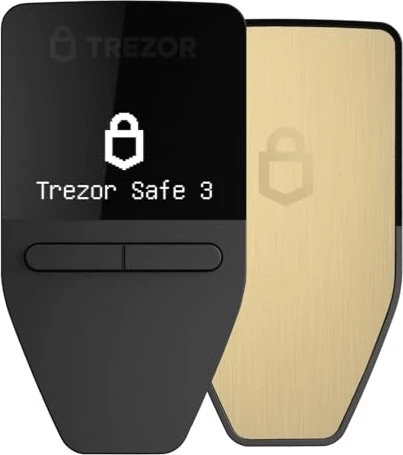
Trezor Safe 3 - Solar GoldHardware-Wallet - zur Sicherung Ihres digitalen Vermögens, erweiterte Funktionen, Unterstützung für Shamir und Coinjoin, Secure Element, Passphrase, PIN, OLED-Display, breite Unterstützung für Token und Kryptowährungen, Farbe Goldschwarz Die TREZOR Safe 3 Hardware Wallet schützt Ihre digitalen Daten perfekt. Sie ist mit modernsten Funktionen ausgestattet, darunter Secure Element und Passphrase für eine einfache Eingabe. Darüber hinaus59,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
TREZOR Safe 5 - Black GraphiteHardware-Wallet - ermöglicht den Kauf, Verkauf und Austausch von Kryptowährungen, Chip Secure Element, Passphrase für eine einfache Eingabe, lässt sich problemlos in das gesamte Trezor-System mit Desktop- und mobilen Anwendungen integrieren, aus hochwertigem Kunststoff und eloxiertem Aluminium, Abmessungen 6,59 × 4 × 0,8 cm, Gewicht 23 g Das Hardware-Wallet TREZOR Safe 5 schützt Ihre digitalen Daten perfekt. Es ist mit den modernsten Funktionen ausgestattet, einschließlich Secure Element und einer Zugangsphrase für einen einfachen Zug129,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Trezor:
-
TREZOR Model TDas Trezor Model T Hardware-Wallet ist eine sichere Lösung für Ihre digitalen Vermögenswerte. Es speichert private Schlüssel, Passwörter und mehr sicher, sodass Ihre Krypto vor Hacks, Diebstahl, Malware und Bots geschützt ist. Sie können Passwörter generieren, speichern und verwalten, während die physische Bestätigung die Sicherheit Ihrer Passwörter gewährleistet. Das Trezor Model T dient auch als U2F-Hardware-Token und bietet Bildschirmbenachrichtigungen für Authentifizierungsanforderungen. Im Falle von Verlust oder Diebstahl bieten die enthaltenen Seed-Karten eine schnelle und einfache Backup- und Wiederherstellungsoption. Mit dem mitgelieferten USB-Kabel können Sie sofort die vollen Funktionen des Trezor Model T nutzen.149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TREZOR Model One - WhiteTrezor Model One Bitcoin Wallet - Das Ultimative in Sicherheit und Komfort Das Trezor Model One ist eine weit verbreitete und zuverlässige Hardware-Wallet, die unschlagbare Sicherheit für Ihre Kryptowährungen, Passwörter und Zwei-Faktor-Authentifizierung bietet. Egal, ob Sie ein erfahrener Sicherheitsexperte sind oder gerade erst anfangen, die Wallet ist unglaublich einfach zu bedienen. Speichern, verwalten und nutzen Sie über 7.000 Münzen und Token auf dem Trezor Model One. Verbinden Sie Ihr Trezor mit Drittanbieter-Wallets und -Diensten für zusätzlichen Komfort.59,00 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Trezor Keep Metal 24Hardware-Wallet - elegantes, sicheres und vielseitiges Backup-Hardware-Wallet, das Umwelteinflüssen standhält und ein Leben lang hält Trezor Keep Metal 24 für die Wiederherstellung Ihres Wallet-BackupsTrezor Keep Metal 24 Wörter ist eine elegante und langlebige Lösung für die sichere Aufbewahrung der Wiederherstellungsphrase Ihrer K99,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Trezor
-
Trezor Safe 3 - Solar GoldHardware-Wallet - zur Sicherung Ihres digitalen Vermögens, erweiterte Funktionen, Unterstützung für Shamir und Coinjoin, Secure Element, Passphrase, PIN, OLED-Display, breite Unterstützung für Token und Kryptowährungen, Farbe Goldschwarz Die TREZOR Safe 3 Hardware Wallet schützt Ihre digitalen Daten perfekt. Sie ist mit modernsten Funktionen ausgestattet, darunter Secure Element und Passphrase für eine einfache Eingabe. Darüber hinaus59,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
TREZOR Safe 5 - Black GraphiteHardware-Wallet - ermöglicht den Kauf, Verkauf und Austausch von Kryptowährungen, Chip Secure Element, Passphrase für eine einfache Eingabe, lässt sich problemlos in das gesamte Trezor-System mit Desktop- und mobilen Anwendungen integrieren, aus hochwertigem Kunststoff und eloxiertem Aluminium, Abmessungen 6,59 × 4 × 0,8 cm, Gewicht 23 g Das Hardware-Wallet TREZOR Safe 5 schützt Ihre digitalen Daten perfekt. Es ist mit den modernsten Funktionen ausgestattet, einschließlich Secure Element und einer Zugangsphrase für einen einfachen Zug129,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
TREZOR Safe 3 Stellar SilverHardware-Wallet - für den Schutz digitaler Daten, Secure Element, Passphrase, Material Kunststoff und eloxiertes Aluminium, silber Die Hardware-Wallet TREZOR Safe 3 schützt Ihre digitalen Daten perfekt. Sie ist mit den modernsten Funktionen ausgestattet, einschließlich Secure Element und einer Passphrase für einen einfachen Zugan59,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
TREZOR Safe 3 Cosmic BlackHardware-Wallet - für den Schutz digitaler Daten, Secure Element, Passphrase, Material Kunststoff und eloxiertes Aluminium, schwarz Die Hardware-Wallet TREZOR Safe 3 Cosmic Black schützt Ihre digitalen Daten perfekt. Sie ist mit den modernsten Funktionen ausgestattet, einschließlich Secure Element und einer Passphrase für den59,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.