Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für U2---Under-a
Top-Angebote
Produkte zum Begriff U2---Under-a:
-
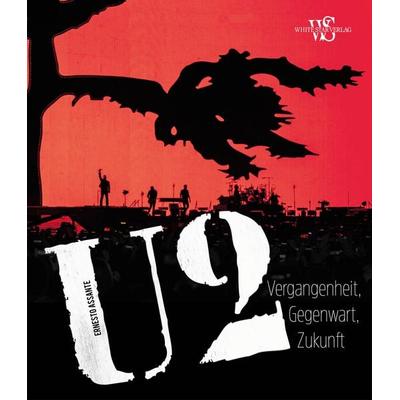
Assante, Ernesto: U2U2 , Vergangenheit, Gegenwart, Zukunft. Mit über 100 Fotografien und Illustrationen , Ölkühler > Motorkühlung , Erscheinungsjahr: 202309, Autoren: Assante, Ernesto, Übersetzung: Hendrik de Rijke, Seitenzahl/Blattzahl: 224, Abbildungen: über 100 Fotografien und Illustrationen, Keyword: bono; surrender bono; surrender buch; u2 Buch; u2 Buch deutsch; u2 boy; u2 cd; u2 live; u2 october; u2 songs of experience; u2 songs of innocence; u2 songs of surrender; u2 vinyl; u2 war, Fachschema: Pop (Musik), Warengruppe: TB/Musik/Allg. Handbücher/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 255, Breite: 221, Höhe: 25, Gewicht: 1342, Produktform: Gebunden, Genre: Importe,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
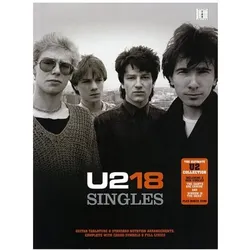
U2, Fachbücher von U2 (Musical Group)Das Fachbuch "U2" von Wise Publications bietet eine umfassende Sammlung von Noten und Texten der bekanntesten Songs der legendären Rockband U2. Die Auswahl umfasst Klassiker wie "I Will Follow", "Beautiful Day" und "With Or Without You", die sowohl für Anfänger als auch für erfahrene Musiker geeignet sind. Mit einem stabilen Einband und einer ansprechenden Gestaltung ist dieses Buch nicht nur funktional, sondern auch ein schönes Sammlerstück für Fans der Band. Die klare Notation und die gut strukturierten Texte ermöglichen es den Leser*innen, die Musik leicht zu erlernen und zu geniessen. Dieses Buch ist eine wertvolle Ressource für alle, die die Musik von U2 schätzen und ihre Fähigkeiten im Musizieren erweitern möchten.32,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff U2---Under-a:
-
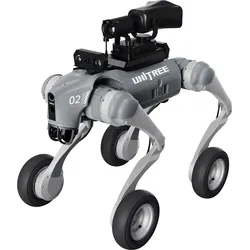
QR GO2WENT-U2 - Go2Went-U2Go2Went-U2 – mobile Überwachungs- und Kommunikationsplattform mit hoher Flexibilität Die Go2Went-U2 Version basiert auf der bewährten Go2-W Serie und wurde speziell für Überwachungs-, Kommunikations- und Fernsteuerungsaufgaben entwickelt. Sie kombiniert eine robuste Mechanik mit fortschrittlicher Elektronik und umfangreicher Sensorik, um Daten zuverlässig in Echtzeit zu übertragen. Dank der integrierten Kommunikationsmodule eignet sich diese Plattform besonders für Sicherheitsanwendungen und Überwachungsaufgaben mit großem Aktionsradius. Optimierte Kommunikationsarchitektur: Integriertes 4G/5G-Modul, WLAN und Bluetooth für zuverlässige Datenübertragung und Fernzugriff. Hochauflösende Kameraeinheit: Dual-Kamerasystem mit Weitwinkel- und Teleobjektiv für Live-Streaming und Videoanalyse. Hohe Beweglichkeit: Kombination aus 7-Zoll-Rädern und 16 Gelenkmotoren für präzise Fortbewegung auf unterschiedlichsten Untergründen. Rechenplattform: NVIDIA Orin NX (100 TOPS) mit KI-Algorithmus zur Bildauswertung und Objekterkennung in Echtzeit. Flexible Einsatzmöglichkeiten: Ideal für Sicherheitsdienste, Forschungsprojekte und Monitoring-Aufgaben in Innen- und Außenbereichen. Technische Daten: Maße (L × B × H): ca. 70 cm × 43 cm × 50 cm Gewicht inkl. Akku: ca. 18 kg Bewegungsgeschwindigkeit: 0 – 2,5 m/s Reifen: 7-Zoll pneumatische Reifen Gelenkmotoren: 16 Stück Batterietyp: 15 000 mAh Lithium-Akku, Laufzeit ca. 2 – 4 Stunden Garantie: 1 Jahr Kamerasystem: Dual-Kamera mit HD-Auflösung und Nachtsichtfunktion Dockingstation/Recheneinheit: NVIDIA Orin NX mit 100 TOPS Kommunikation: 4G/5G, WLAN, Bluetooth, GPS Anwendungsbereiche: Mobile Überwachung und Sicherheitspatrouillen Datenübertragung und Telemetrie in Echtzeit Forschung und Entwicklung im Bereich autonomer Überwachungssysteme Monitoring-Aufgaben in Logistik, Produktion und Industrie Software-Features: Echtzeit-Liveübertragung mit KI-gestützter Videoanalyse. Fernsteuerung über App oder Web-Interface mit Zugriff auf Kamerafeeds und Telemetrie. Automatische Rückkehr zur Dockingstation bei niedrigem Akkustand. Unterstützung von SLAM-basiertem Navigationssystem. OTA-Updates für Firmware und Software. ROS 2-Kompatibilität und API-Zugang für Entwicklungsprojekte. Lieferumfang: 1 × Go2Went-U2 Roboterplattform 1 × Lithium-Akku (15 000 mAh) 1 × Dockingstation mit integrierter Recheneinheit 1 × Ladegerät und Netzadapter 1 × Dual-Kameraeinheit (vormontiert) 1 × Werkzeugset und Wartungszubehör 1 × Kurzanleitung und digitale Dokumentation20100,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Assante, Ernesto: U2U2 , Vergangenheit, Gegenwart, Zukunft. Mit über 100 Fotografien und Illustrationen , Ölkühler > Motorkühlung , Erscheinungsjahr: 202309, Autoren: Assante, Ernesto, Übersetzung: Hendrik de Rijke, Seitenzahl/Blattzahl: 224, Abbildungen: über 100 Fotografien und Illustrationen, Keyword: bono; surrender bono; surrender buch; u2 Buch; u2 Buch deutsch; u2 boy; u2 cd; u2 live; u2 october; u2 songs of experience; u2 songs of innocence; u2 songs of surrender; u2 vinyl; u2 war, Fachschema: Pop (Musik), Warengruppe: TB/Musik/Allg. Handbücher/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 255, Breite: 221, Höhe: 25, Gewicht: 1342, Produktform: Gebunden, Genre: Importe,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für U2---Under-a
-
U2, Fachbücher von U2 (Musical Group)Das Fachbuch "U2" von Wise Publications bietet eine umfassende Sammlung von Noten und Texten der bekanntesten Songs der legendären Rockband U2. Die Auswahl umfasst Klassiker wie "I Will Follow", "Beautiful Day" und "With Or Without You", die sowohl für Anfänger als auch für erfahrene Musiker geeignet sind. Mit einem stabilen Einband und einer ansprechenden Gestaltung ist dieses Buch nicht nur funktional, sondern auch ein schönes Sammlerstück für Fans der Band. Die klare Notation und die gut strukturierten Texte ermöglichen es den Leser*innen, die Musik leicht zu erlernen und zu geniessen. Dieses Buch ist eine wertvolle Ressource für alle, die die Musik von U2 schätzen und ihre Fähigkeiten im Musizieren erweitern möchten.32,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.