Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Unfair-Fiese-Freizeitparks
Top-Angebote
Produkte zum Begriff Unfair-Fiese-Freizeitparks:
-
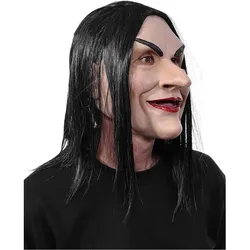
Zagone Studios Fiese SchwesterDie "Fiese Schwester" Maske von Zagone Studios ist eine hochwertige Kostümkopfbedeckung, die für ein eindrucksvolles und realistisches Erscheinungsbild sorgt. Diese Maske ist aus natürlichem Latex gefertigt und passt sich dank ihrer anatomischen Form perfekt an die Gesichtszüge der Trägerin oder des Trägers an. Sie ermöglicht eine natürliche Beweglichkeit des Gesichts, was die Darstellung von Emotionen und Charakteren erleichtert. Die integrierte synthetische Perücke ergänzt das Design und verleiht der Maske zusätzlichen Realismus. Die handgegossene und handbemalte Ausführung garantiert eine hohe Qualität und Langlebigkeit, sodass die Maske auch bei häufigem Gebrauch ihre Form und Farbe behält. Die "Fiese Schwester" Maske ist in Einheitsgrösse für Erwachsene erhältlich und kann bequem über einer Brille getragen werden, was sie zu einer vielseitigen Wahl für verschiedene Kostüme und Anlässe macht. - Hochwertige handgegossene und handbemalte Maske aus natürlichem Latex - Anatomische Passform für natürliche Gesichtsbewegungen - Integrierte synthetische Perücke für zusätzlichen Realismus - Komfortabel zu tragen, auch mit Brille.96,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stellplatzführer Freizeitparks, Spaß für die ganze Familie mit dem WohnmobilWas wäre eine kleine Auszeit ohne Nervenkitzel? Sich der wilden Fahrt auf der Achterbahn hinzugeben, Shows mit Knalleffekten zu erleben oder heimische wie wilde Tiere hautnah zu sehen – das alles und viel mehr gehört in deutschen Freizeitparks dazu. Und nach einem spannenden Tag finden Sie anschließend verdiente Ruhe in den eigenen vier Wänden Ihres Wohnmobils: Dieser Stellplatzführer zeigt Ihnen 140 Übernachtungsplätze an den schönsten Freizeitparks. Mit allen notwendigen Stellplatz-Details wie Platzgröße, Kontaktdaten, GPS-Koordinaten, Ver- und Entsorgungsmöglichkeiten, Serviceangebot und die Übernachtungsgebühren. Das Buch nennt Ihnen auch die Öffnungszeiten und das Angebot der enthaltenen Freizeitparks, sowie den Eintrittspreis für einen Erwachsenen. Bitte vergewissern Sie sich vor dem Besuch immer nochmals zu den aktuellen Zeiten und Preisen. Das geht einfach: Die dazu notwendigen Kontaktdaten der Parks finden Sie ebenfalls in dem Stellplatzführer. Stellplatzführer Freizeitparks: Ein wunderbarer Spaß für die ganze Familie mit dem Wohnmobil.19,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Unfair-Fiese-Freizeitparks:
-
Unfair | ABJW - ErweiterungDeine Besucher Kennen Schon Alle Deine Attraktionen?dann Erweitere Deinen Park Mit Alien-bepackten Untertassen Oder Mach Ein Duell Im Wilden Westen. Bevorzugst Du Lieber Dinos? Dann Hole Dir Doch Triceratops Oder Sogar Den Gefährlichen Tyrannosaurus...39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
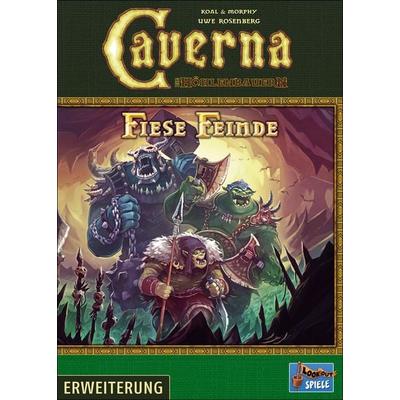
Caverna - Fiese FeindeGrässliche Gestalten Durchstreifen Die Wälder, Plündern Eure Felder Und Weiden Und Bedrohen Eure Familien. Nun Ist Es An Der Zeit, Aufzurüsten Und Sich Den Marodierenden Orks Entgegenzustellen. Harmonie Und Frieden Braucht Das Land! Dabei Müsst Ihr...25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zagone Studios Fiese SchwesterDie "Fiese Schwester" Maske von Zagone Studios ist eine hochwertige Kostümkopfbedeckung, die für ein eindrucksvolles und realistisches Erscheinungsbild sorgt. Diese Maske ist aus natürlichem Latex gefertigt und passt sich dank ihrer anatomischen Form perfekt an die Gesichtszüge der Trägerin oder des Trägers an. Sie ermöglicht eine natürliche Beweglichkeit des Gesichts, was die Darstellung von Emotionen und Charakteren erleichtert. Die integrierte synthetische Perücke ergänzt das Design und verleiht der Maske zusätzlichen Realismus. Die handgegossene und handbemalte Ausführung garantiert eine hohe Qualität und Langlebigkeit, sodass die Maske auch bei häufigem Gebrauch ihre Form und Farbe behält. Die "Fiese Schwester" Maske ist in Einheitsgrösse für Erwachsene erhältlich und kann bequem über einer Brille getragen werden, was sie zu einer vielseitigen Wahl für verschiedene Kostüme und Anlässe macht. - Hochwertige handgegossene und handbemalte Maske aus natürlichem Latex - Anatomische Passform für natürliche Gesichtsbewegungen - Integrierte synthetische Perücke für zusätzlichen Realismus - Komfortabel zu tragen, auch mit Brille.96,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Unfair-Fiese-Freizeitparks
-
Stellplatzführer Freizeitparks, Spaß für die ganze Familie mit dem WohnmobilWas wäre eine kleine Auszeit ohne Nervenkitzel? Sich der wilden Fahrt auf der Achterbahn hinzugeben, Shows mit Knalleffekten zu erleben oder heimische wie wilde Tiere hautnah zu sehen – das alles und viel mehr gehört in deutschen Freizeitparks dazu. Und nach einem spannenden Tag finden Sie anschließend verdiente Ruhe in den eigenen vier Wänden Ihres Wohnmobils: Dieser Stellplatzführer zeigt Ihnen 140 Übernachtungsplätze an den schönsten Freizeitparks. Mit allen notwendigen Stellplatz-Details wie Platzgröße, Kontaktdaten, GPS-Koordinaten, Ver- und Entsorgungsmöglichkeiten, Serviceangebot und die Übernachtungsgebühren. Das Buch nennt Ihnen auch die Öffnungszeiten und das Angebot der enthaltenen Freizeitparks, sowie den Eintrittspreis für einen Erwachsenen. Bitte vergewissern Sie sich vor dem Besuch immer nochmals zu den aktuellen Zeiten und Preisen. Das geht einfach: Die dazu notwendigen Kontaktdaten der Parks finden Sie ebenfalls in dem Stellplatzführer. Stellplatzführer Freizeitparks: Ein wunderbarer Spaß für die ganze Familie mit dem Wohnmobil.19,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.