Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Ungeheuerlich---Ein-kleiner
Top-Angebote
Produkte zum Begriff Ungeheuerlich---Ein-kleiner:
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was macht ein Token?
Ein Token dient dazu, den Zugriff auf bestimmte Ressourcen oder Dienste zu autorisieren. Es handelt sich um eine Art digitale Identität, die es ermöglicht, sich gegenüber einem System oder einer Anwendung zu authentifizieren. Ein Token kann auch verwendet werden, um Informationen zu speichern und zu übertragen, beispielsweise in Form von Cookies im Web. Durch die Verwendung von Tokens können Sicherheitsrisiken minimiert und die Benutzerfreundlichkeit verbessert werden. Letztendlich ermöglicht ein Token die sichere und effiziente Kommunikation zwischen verschiedenen Systemen und Anwendungen. **
Top-Angebote
Produkte zum Begriff Ungeheuerlich---Ein-kleiner:
-
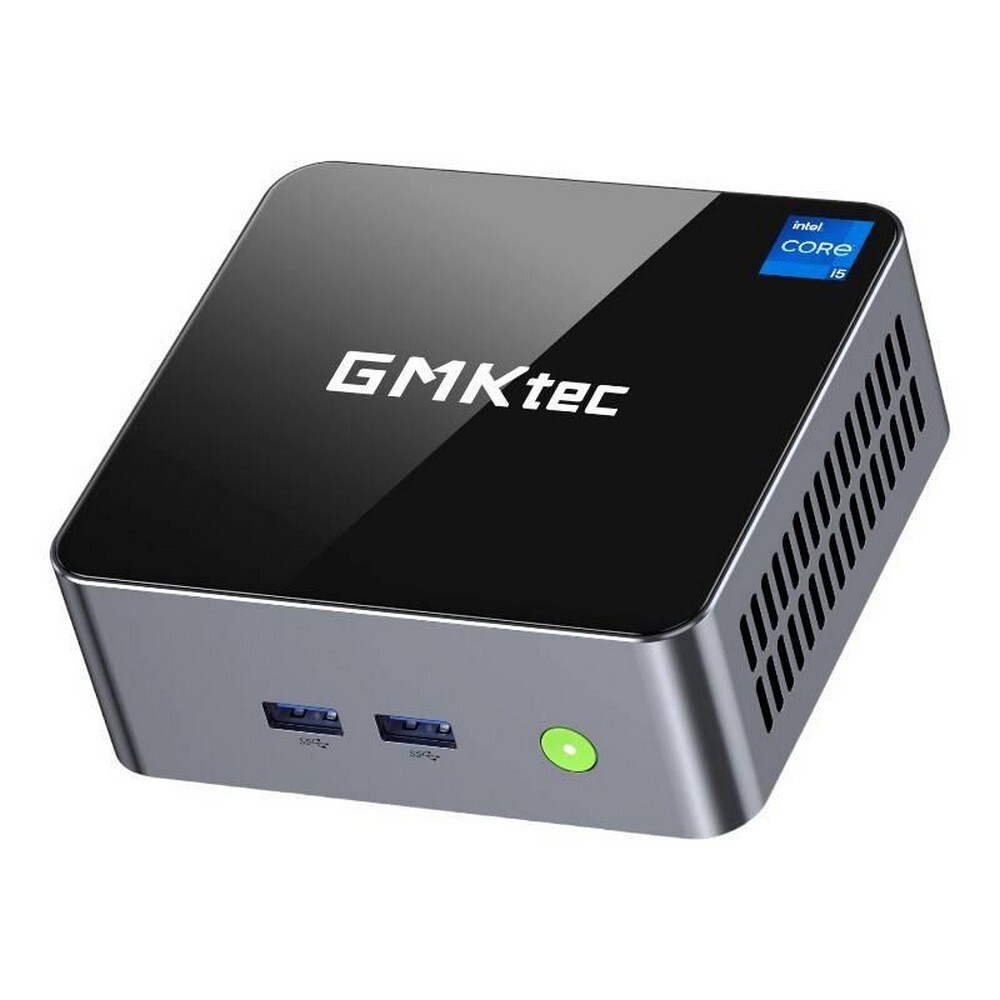
GMKtec - GMK-M3 - ein kleiner ComputerMini-PC GMKtec M3 Intel i5-12450H 32GB RAM + 1TB SSD WIN 11 ProGMKtec M3 MINI-PC Intel i5-12450H 32GB RAM + 1TB (schwarz)Der GMKtec M3 MINI ist ein kompakter (114 x 106 x 42,5 mm) PC, ideal für den privaten und professionellen Einsatz. Mit einem Intel i5-12450H 8-Kern-Prozessor und Intel UHD 48 EU-Grafik liefert er eine beeindruckende Leistung. Darüber hinaus ermöglichen 2 HDMI 2.0- und DisplayPort 1.4-Anschlüsse die gleichzeitige Anzeige von Bildern auf 3 Monitoren. Darüber hinaus verfügt das Modell über ein integriertes Windows 11 Pro und unterstützt Linux.Große KapazitätDer M3 MINI-PC verfügt über 32 GB RAM und eine 1 TB große SSD, die reichlich Platz zum Speichern von Dateien und Anwendungen bietet.Schnelle VerbindungDer MINI-PC M3 bietet eine schnelle und zuverlässige Dual Band Wi-Fi 6 2*2 2400 Mbps Verbindung, so dass Sie sich keine Sorgen um Störungen machen müssen. Außerdem lässt er sich über Bluetooth 5.2 mit einem kompatiblen Gerät verbinden und verfügt über einen Rj45-Anschl814,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Betonfigur Wichtel Gustl - ein märchenhafter kleiner Hausgeist!Betonfigur Wichtel Gustl - Zwergenzauber für jedes Heim! Wichtel Gustl ist eine fröhliche Steinfigur, die jedes Heim verzaubert. Der kleine Zwerg ist ein besonderer Blickfang und eine liebevoll gearbeitete Dekoration für jede Jahreszeit, im Garten und im Haus. Besonders aber in der Herbst- und Winterzeit sorgt er für eine gemütliche Atmosphäre und ein heimeliges Zuhause. Er verbreitet Wärme und Wohlbefinden. Gustl ist wetterfest und genau das Richtige für einen märchenhaften Ort - machen Sie Ihren Garten zu einem Zaubergarten! Handarbeit aus Deutschland Alle Betonfiguren stammen aus einer kleinen, deutschen Manufaktur, in der jedes einzelne Exemplar in liebevoller Handarbeit gefertigt wird und ein Unikat ist. Sie sind frost- und witterungsbeständig und sowohl im Garten und auf der Terrasse, als natürlich auch im Innenraum ein wunderschöner Blickfang. Der kleine Zwerg bleibt auch bei Wind, Regen und Frost beständig schön.25,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ungeheuerlich---Ein-kleiner
-
POLANDGAMES Token and Markers - Pagan - Fate of Roanoke Token Set 297224Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Pagan - Fate of Roanoke Token Set Anleitung in: Typ: Marker und Token, Zubeh?16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was macht ein Token?
Ein Token dient dazu, den Zugriff auf bestimmte Ressourcen oder Dienste zu autorisieren. Es handelt sich um eine Art digitale Identität, die es ermöglicht, sich gegenüber einem System oder einer Anwendung zu authentifizieren. Ein Token kann auch verwendet werden, um Informationen zu speichern und zu übertragen, beispielsweise in Form von Cookies im Web. Durch die Verwendung von Tokens können Sicherheitsrisiken minimiert und die Benutzerfreundlichkeit verbessert werden. Letztendlich ermöglicht ein Token die sichere und effiziente Kommunikation zwischen verschiedenen Systemen und Anwendungen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.