Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Veggie
Top-Angebote
Produkte zum Begriff Veggie:
-
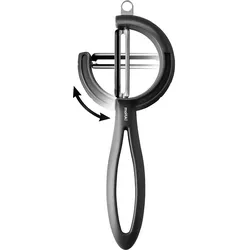
Reverso Veggie RotationsschälerDer Reverso Veggie Peeler von Moha passt sich der Form des Gemüses und Ihren Vorlieben an. Er hat eine Kunststoffkonstruktion, eine Klinge aus rostfreiem Stahl und eine Stahlspitze zum Entfernen von Kartoffelaugen.11,98 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Uhse, Janina: I LOVE VEGGIEI LOVE VEGGIE , Das zweite Kochbuch von Schauspielerin Janina Uhse. Nach dem Bestseller "Meine Glücklichküche" verrät Janina nun ihre 101 vegetarischen Lieblingsrezepte für jeden Tag. Dazu eine Vielzahl von Variationsmöglichkeiten, Tipps und Tricks rund ums Kochen. Janina ist ein Veggie-Lover und weiß, wie abwechslungsreich die vegetarische Küche sein kann. Janinas Lieblingsrezepte sind einfach nachzukochen und stammen aus vielen Teilen der Welt. Sie alle eint besonders eines: dass sie richtig lecker schmecken. Die Schauspielerin Janina Uhse gehörte neun Jahre zum Hauptcast der Erfolgsserie "GZSZ" und zählt heute zu den beliebtesten TV- und Kinogesichtern Deutschlands. Seit jeher liebt sie lange Kochabende mit Freunden und Kreativität am Herd. Janinas kulinarische Expedition beginnt vor über zwanzig Jahren im Strandrestaurant ihrer Großeltern auf der Nordseeinsel Föhr und führte sie über die japanische Metropole Osaka hinein in das multikulturelle Berlin. Mit ihrem mehrfach ausgezeichneten Kochkanal Janina and Food inspiriert sie regelmäßig Hunderttausende Fans zu Gerichten, die einfach glücklich machen. Nun gibt Janina ihren Leserinnen und Lesern mit "I LOVE VEGGIE" auf 264 Seiten die besten vegetarischen Rezepte an die Hand. , Sonstige > Zünd- & Glühanlagen , Erscheinungsjahr: 20211019, Produktform: Leinen, Titel der Reihe: Meine Glücklichküche#2#, Autoren: Uhse, Janina~Gutke, Tim, Redaktion: Janina and Food, Seitenzahl/Blattzahl: 264, Themenüberschrift: COOKING / Vegetarian, Keyword: Abend; Backen; Berlin; Betonrausch; Einfach; Ernährung; Food; GZSZ; Gemüse; Gericht; Gesund; Gutke; Hausgemacht; Instagrammer; Instagramstar; Janina; Kino; Kochbuch; Kochen; Kuchen; Köstlich; Küche; Lecker; Mittag; Morgen; Nachname; Prominent; Regional; Rezept; Saisonal; Saisonkalender; Salzig; Schauspielerin; Schnell; Selbstgemacht; Snack; Süss; Süßspeise; TV; Tim; Uhse; Umami; Vegetarisch; Veggie; Vorname; Zwischendurch; and, Fachschema: Kochen / Prominente kochen, TV-Küche~Kochen / vegetarisch, vegan~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost, Fachkategorie: Vegetarische Küche~Kochen: Gesundheit und Vollwertkost, Thema: Orientieren, Warengruppe: HC/Gesunde Küche/Schlanke Küche, Fachkategorie: TV-, Starkoch-Kochbücher, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: NOVA MD, Verlag: NOVA MD, Verlag: Nova MD GmbH, Länge: 286, Breite: 218, Höhe: 31, Gewicht: 1470, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sauce - Veggie BologneseEDEN - Das Gute der Natur Sauce Veggie Bolognese Bio - mit fein gerebelten Kräutern - würzig-mediterran. - Mit 100 % natürlichen Zutaten, die dir vertraut sind. - Hochwertige Zutaten aus kontrolliert biologischem Anbau. Einfach im Topf oder in der Mikrowelle erhitzen.3,13 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Veggie:
-
Reverso Veggie RotationsschälerDer Reverso Veggie Peeler von Moha passt sich der Form des Gemüses und Ihren Vorlieben an. Er hat eine Kunststoffkonstruktion, eine Klinge aus rostfreiem Stahl und eine Stahlspitze zum Entfernen von Kartoffelaugen.11,98 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Uhse, Janina: I LOVE VEGGIEI LOVE VEGGIE , Das zweite Kochbuch von Schauspielerin Janina Uhse. Nach dem Bestseller "Meine Glücklichküche" verrät Janina nun ihre 101 vegetarischen Lieblingsrezepte für jeden Tag. Dazu eine Vielzahl von Variationsmöglichkeiten, Tipps und Tricks rund ums Kochen. Janina ist ein Veggie-Lover und weiß, wie abwechslungsreich die vegetarische Küche sein kann. Janinas Lieblingsrezepte sind einfach nachzukochen und stammen aus vielen Teilen der Welt. Sie alle eint besonders eines: dass sie richtig lecker schmecken. Die Schauspielerin Janina Uhse gehörte neun Jahre zum Hauptcast der Erfolgsserie "GZSZ" und zählt heute zu den beliebtesten TV- und Kinogesichtern Deutschlands. Seit jeher liebt sie lange Kochabende mit Freunden und Kreativität am Herd. Janinas kulinarische Expedition beginnt vor über zwanzig Jahren im Strandrestaurant ihrer Großeltern auf der Nordseeinsel Föhr und führte sie über die japanische Metropole Osaka hinein in das multikulturelle Berlin. Mit ihrem mehrfach ausgezeichneten Kochkanal Janina and Food inspiriert sie regelmäßig Hunderttausende Fans zu Gerichten, die einfach glücklich machen. Nun gibt Janina ihren Leserinnen und Lesern mit "I LOVE VEGGIE" auf 264 Seiten die besten vegetarischen Rezepte an die Hand. , Sonstige > Zünd- & Glühanlagen , Erscheinungsjahr: 20211019, Produktform: Leinen, Titel der Reihe: Meine Glücklichküche#2#, Autoren: Uhse, Janina~Gutke, Tim, Redaktion: Janina and Food, Seitenzahl/Blattzahl: 264, Themenüberschrift: COOKING / Vegetarian, Keyword: Abend; Backen; Berlin; Betonrausch; Einfach; Ernährung; Food; GZSZ; Gemüse; Gericht; Gesund; Gutke; Hausgemacht; Instagrammer; Instagramstar; Janina; Kino; Kochbuch; Kochen; Kuchen; Köstlich; Küche; Lecker; Mittag; Morgen; Nachname; Prominent; Regional; Rezept; Saisonal; Saisonkalender; Salzig; Schauspielerin; Schnell; Selbstgemacht; Snack; Süss; Süßspeise; TV; Tim; Uhse; Umami; Vegetarisch; Veggie; Vorname; Zwischendurch; and, Fachschema: Kochen / Prominente kochen, TV-Küche~Kochen / vegetarisch, vegan~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost, Fachkategorie: Vegetarische Küche~Kochen: Gesundheit und Vollwertkost, Thema: Orientieren, Warengruppe: HC/Gesunde Küche/Schlanke Küche, Fachkategorie: TV-, Starkoch-Kochbücher, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: NOVA MD, Verlag: NOVA MD, Verlag: Nova MD GmbH, Länge: 286, Breite: 218, Höhe: 31, Gewicht: 1470, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Veggie
-
Sauce - Veggie BologneseEDEN - Das Gute der Natur Sauce Veggie Bolognese Bio - mit fein gerebelten Kräutern - würzig-mediterran. - Mit 100 % natürlichen Zutaten, die dir vertraut sind. - Hochwertige Zutaten aus kontrolliert biologischem Anbau. Einfach im Topf oder in der Mikrowelle erhitzen.3,13 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Veggie Granulat - ErbsenGranulat aus Erbsenproteinkonzentrat. Hinweise zur Handhabung und Lagerung: Ist die ideale, vegane Fleischalternative für Chili-Gerichte oder Bolognese-Sauce. Dank seiner feinen Struktur nimmt das proteinreiche Veggie Granulat Gewürze und Marinaden sehr gut auf und ist damit in der kreativen Küche vielseitig einsetzbar. Vor Wärme geschützt und trocken lagern2,92 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.