Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Vortrag
Top-Angebote
Produkte zum Begriff Vortrag:
-
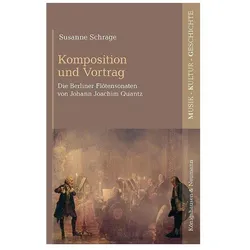
Komposition und Vortrag, Fachbücher von Susanne SchrageDas Fachbuch "Komposition und Vortrag" von Susanne Schrage bietet eine tiefgehende Analyse der Flötensonaten von Johann Joachim Quantz, der über 30 Jahre lang Kammerkomponist am Hof von Friedrich II. war. Schrage kombiniert philologische Detailanalysen mit einem innovativen flötistischen Ansatz, um die Komplexität von Quantz' Tempo-Systematik und die charakteristischen Merkmale seiner Sonatensätze zu beleuchten. Die Autorin entwirft ein differenziertes Bild der Sonaten, die speziell für die Traversflöte und die hohen spieltechnischen Anforderungen des königlichen Publikums konzipiert wurden. Diese Studie ist nicht nur ein bedeutender Beitrag zur Quantz-Forschung, sondern auch zur historischen Interpretationsforschung. Eine beigefügte Datenbank ermöglicht es den Leserinnen und Lesern, individuelle Analysen durchzuführen und vertiefte Einblicke zu gewinnen.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
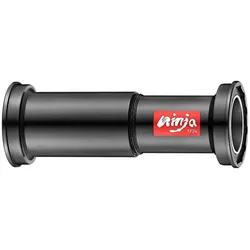
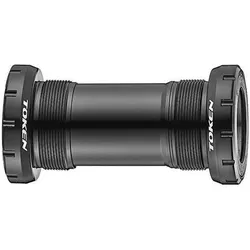
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.64,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.63,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas BB29BSA/2 BSA Tretlagerwerkzeug ist ein präzises und robustes Werkzeug, das speziell für die Installation und Demontage von 12-Zahn-Lagern mit einem Aussendurchmesser von 46 mm entwickelt wurde. Es ist mit einem 1/2" Drehmomentschlüssel kompatibel, was eine exakte Anwendung des erforderlichen Drehmoments ermöglicht. Dieses Werkzeug ist ideal für Fachleute und Fahrradenthusiasten, die Wert auf Qualität und Zuverlässigkeit legen. Hergestellt in Frankreich, bietet das BB29BSA/2 BSA eine hohe Verarbeitungsqualität und Langlebigkeit. Die kompakte Bauweise mit einer Breite und Länge von jeweils 46 mm sorgt für eine einfache Handhabung und Lagerung. Das schwarze Design verleiht dem Werkzeug zudem eine ansprechende Optik.62,11 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Vortrag:
-
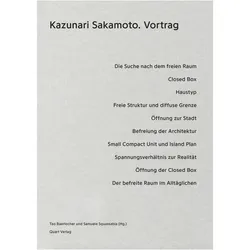
Kazunari Sakamoto: Vortrag, Sachbücher von Kazunari SakamotoDas Buch "Kazunari Sakamoto: Vortrag" bietet einen tiefen Einblick in das Werk des renommierten Architekten Kazunari Sakamoto, der 1943 geboren wurde. Sakamoto hat sich intensiv mit kleineren Wohnbauten auseinandergesetzt und dabei die grundlegenden Prinzipien der Architektur hinterfragt. In diesem Vortrag werden seine Projekte von den Anfängen bis zur Gegenwart vorgestellt, wobei der Fokus auf seinem Bestreben liegt, Architektur von gesellschaftlichen Zwängen zu befreien. Ziel ist es, Räume zu schaffen, in denen Menschen sich frei entfalten können. Die theoretischen und praktischen Ansätze Sakamotos haben einen bedeutenden Einfluss auf die zeitgenössische Architektur in Japan und bieten wertvolle Perspektiven für Studierende und Fachleute der Architektur.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Komposition und Vortrag, Fachbücher von Susanne SchrageDas Fachbuch "Komposition und Vortrag" von Susanne Schrage bietet eine tiefgehende Analyse der Flötensonaten von Johann Joachim Quantz, der über 30 Jahre lang Kammerkomponist am Hof von Friedrich II. war. Schrage kombiniert philologische Detailanalysen mit einem innovativen flötistischen Ansatz, um die Komplexität von Quantz' Tempo-Systematik und die charakteristischen Merkmale seiner Sonatensätze zu beleuchten. Die Autorin entwirft ein differenziertes Bild der Sonaten, die speziell für die Traversflöte und die hohen spieltechnischen Anforderungen des königlichen Publikums konzipiert wurden. Diese Studie ist nicht nur ein bedeutender Beitrag zur Quantz-Forschung, sondern auch zur historischen Interpretationsforschung. Eine beigefügte Datenbank ermöglicht es den Leserinnen und Lesern, individuelle Analysen durchzuführen und vertiefte Einblicke zu gewinnen.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.64,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Vortrag
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.63,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas BB29BSA/2 BSA Tretlagerwerkzeug ist ein präzises und robustes Werkzeug, das speziell für die Installation und Demontage von 12-Zahn-Lagern mit einem Aussendurchmesser von 46 mm entwickelt wurde. Es ist mit einem 1/2" Drehmomentschlüssel kompatibel, was eine exakte Anwendung des erforderlichen Drehmoments ermöglicht. Dieses Werkzeug ist ideal für Fachleute und Fahrradenthusiasten, die Wert auf Qualität und Zuverlässigkeit legen. Hergestellt in Frankreich, bietet das BB29BSA/2 BSA eine hohe Verarbeitungsqualität und Langlebigkeit. Die kompakte Bauweise mit einer Breite und Länge von jeweils 46 mm sorgt für eine einfache Handhabung und Lagerung. Das schwarze Design verleiht dem Werkzeug zudem eine ansprechende Optik.62,11 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schrage, Susanne: Komposition und VortragKomposition und Vortrag , Johann Joachim Quantz war über 30 Jahre lang Kammerkomponist des preußischen Königs Friedrich II. In dieser Zeit komponierte er - exklusiv für dessen abendliche Kammermusik - neben etlichen Flötenkonzerten auch 99 Flötensonaten. Diesem Sonatenkorpus nähert sich Susanne Schrage mit einer Synthese von philologischer Detailanalyse und eigenem flötistischen Embodiment. Mit diesem neuartigen methodischen Ansatz arbeitet sie die Komplexität von Quantz' Tempo-Systematik sowie die profilierten Charaktere seiner Sonatensätze heraus. Vor der kulturhistorischen Folie ihres Entstehungsrahmens entwirft sie ein Bild kontrastreicher Sonaten, deren Abwechslung außergewöhnlich genau auf das Instrument Traversflöte und auf das hohe spieltechnische Niveau und die Spielfreude des königlichen Adressaten zugeschnitten ist. Die Qualität und Quantität dieses Sonatenkorpus mit seiner differenzierten Verzierungs- und Artikulationspraxis weitet den Blick auf den ,guten Vortrag', wie ihn Quantz in seinem Versuch einer Anweisung die Flöte traversiere zu spielen lehrt. Die Studie leistet einen wichtigen Beitrag nicht nur zur Quantz-Forschung und zur Geschichte der musikalischen Praxis am Hofe Friedrichs des Großen, sondern vor allem zur historischen Interpretationsforschung. Eine beigefügte Datenbank (.xls) erlaubt vertiefende individuelle Analysen. , Kompressoren > Luftversorgung , Erscheinungsjahr: 20240111, Produktform: Kartoniert, Titel der Reihe: Musik - Kultur - Geschichte#20#, Autoren: Schrage, Susanne, Seitenzahl/Blattzahl: 334, Keyword: Flötensonaten; Geschichte; Johann Joachim Quantz; Kultur; Musik, Fachschema: Musik / Musiklehre, Musiktheorie, Wissenschaft, Warengruppe: TB/Musik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 154, Höhe: 24, Gewicht: 516, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.